

Kurz gesagt: Bei einem IT-Infrastruktur-Audit werden alle Server, Computer, Netzwerkgeräte, Cloud-Dienste, Backups und Lizenzen im Unternehmen erfasst und jeweils Zustand, Risiko und Kosten bewertet. Am Ende stehen ein aktuelles Inventar, eine priorisierte Risikoliste und eine Roadmap für die nächsten 12 Monate. Für KMU dauert das meist nur wenige Tage und deckt ungeplante Ausfälle, Software ohne Herstellersupport und unnötige Lizenzkosten frühzeitig auf.
In den meisten KMU wächst die IT-Infrastruktur über Jahre Stück für Stück: Ein Server wurde für ein Projekt gekauft, ein Netzwerkgerät beim Umzug ergänzt, Cloud-Abonnements von verschiedenen Abteilungen abgeschlossen. Niemand hat etwas falsch gemacht, aber am Ende kennt niemand mehr das Gesamtbild. Fällt eine Festplatte aus, endet der Support für ein Produkt oder verlässt ein Mitarbeiter das Unternehmen, wird diese Unklarheit direkt zum Geschäftsrisiko.
Dieser Beitrag zeigt, was ein IT-Infrastruktur-Audit umfasst, wie es Schritt für Schritt abläuft und welche Ergebnisse am Ende vorliegen sollten.
Was umfasst ein IT-Infrastruktur-Audit?
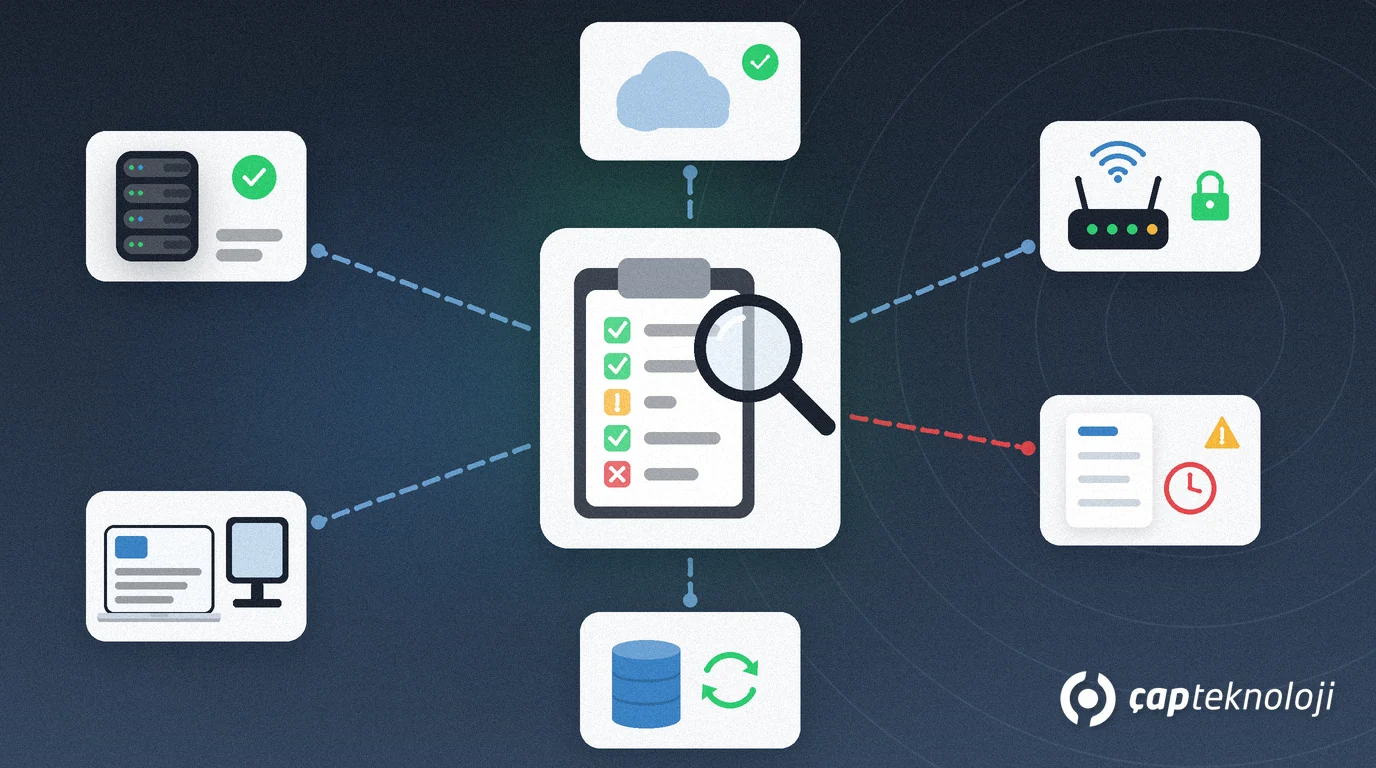
Ein Audit betrachtet nicht einen einzelnen Server, sondern bringt alle Technologieebenen, von denen das Geschäft abhängt, in eine Übersicht. Ein typisches KMU-Audit umfasst:
- Server und Speicher: physische und virtuelle Server, Festplattenauslastung, Garantie und Alter der Hardware.
- Endgeräte: Laptops und Desktops, Betriebssystemversionen, Update-Stand.
- Netzwerk: Firewall, Switches und WLAN-Access-Points, Internetleitungen und eine Ersatzverbindung.
- Cloud-Dienste: E-Mail, Dateifreigabe und SaaS-Abonnements sowie die Frage, wer Administratorrechte hat.
- Datensicherung: welche Daten wie oft wohin gesichert werden und wann zuletzt eine Wiederherstellung getestet wurde.
- Lizenzen und Supportfristen: eingesetzte Softwarelizenzen, Verlängerungstermine und das Supportende des Herstellers.
- Zugriff und Sicherheit: Administratorkonten, Konten ehemaliger Mitarbeiter, Nutzung der Multi-Faktor-Authentifizierung.
Wie läuft ein IT-Infrastruktur-Audit Schritt für Schritt ab?
1. Inventar erstellen
Tragen Sie jedes Gerät, jeden Server und jedes Abonnement in eine Tabelle ein: Name, Standort, Verantwortlicher, Kaufdatum und die darauf laufenden Geschäftsanwendungen. Netzwerkscanner und Verwaltungskonsolen beschleunigen das, aber eine Person muss die Tabelle verantworten; sonst ist das Inventar nach wenigen Monaten wieder veraltet.
2. Lebenszyklus und Supportfristen prüfen
Betriebssysteme und Software nach Supportende erhalten keine Sicherheitsupdates mehr. Notieren Sie für jedes Produkt im Inventar das Supportende des Herstellers. Für Microsoft-Produkte ist die Microsoft-Seite zum Produktlebenszyklus die offizielle Quelle, um Supportdaten nachzuschlagen.
3. Backups und Wiederherstellung überprüfen
Backups zu haben reicht nicht; es muss nachgewiesen sein, dass die Wiederherstellung funktioniert. Stellen Sie testweise einen kritischen Server wieder her und messen Sie die Dauer. Ist sie länger, als das Geschäft verkraften kann, ist es Zeit für einen Disaster-Recovery-Plan.
4. Zugriffe und Sicherheitslücken bewerten
Listen Sie gemeinsam genutzte Administratorpasswörter, nie geschlossene alte Konten und aus dem Internet erreichbare Dienste auf. Für die grundlegenden Server- und Netzwerkprüfungen können Sie unsere Checkliste zur Server- und Netzwerkinfrastruktur nutzen. Ist eine tiefere technische Prüfung nötig, kann auf das Audit ein Penetrationstest folgen.
5. Ergebnisse priorisieren
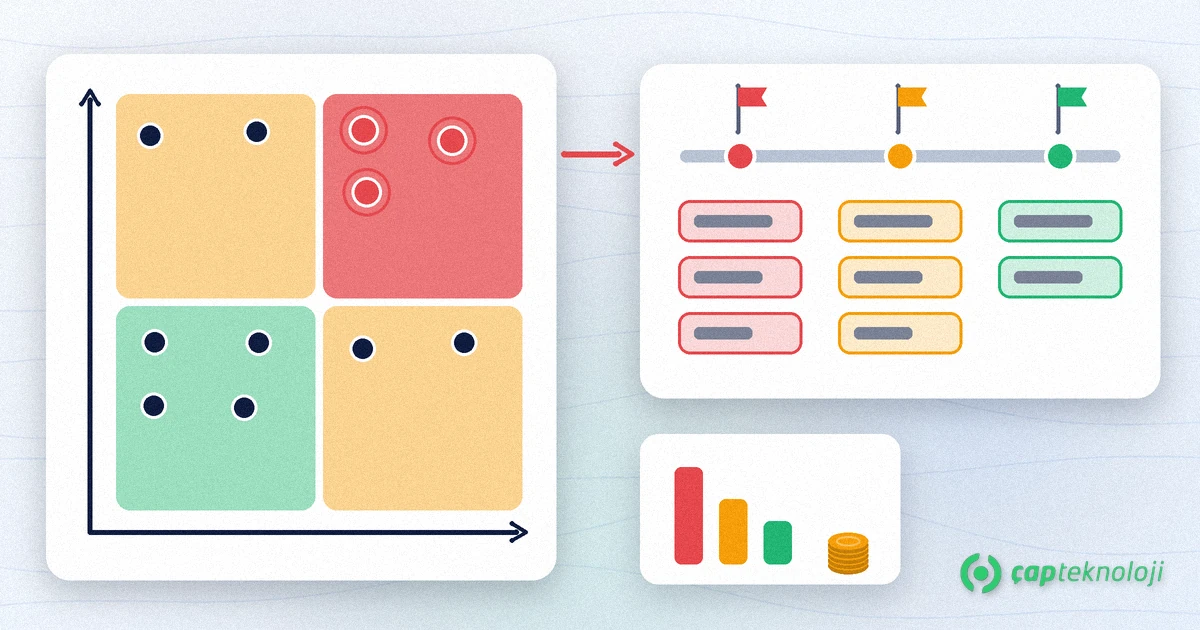
Bewerten Sie jeden Befund mit zwei Fragen: Wie groß wären die Auswirkungen auf das Geschäft, und wie wahrscheinlich ist der Eintritt? Befunde mit hoher Auswirkung und hoher Wahrscheinlichkeit kommen ins erste Quartal, solche mit geringer Auswirkung in spätere Phasen. So fließt das Budget zuerst in die größten Risiken.
Was sollte am Ende des Audits vorliegen?
Ein gutes IT-Infrastruktur-Audit endet nicht mit einem Berichtsordner, sondern mit Ergebnissen, auf deren Basis entschieden werden kann:
- Aktuelles Inventar: eine einzige Tabelle mit benanntem Verantwortlichen, die regelmäßig gepflegt wird.
- Risikoliste: nach Auswirkung und Wahrscheinlichkeit sortierte Befunde, jeweils mit Lösungsvorschlag.
- Roadmap für 12 Monate: welche Aufgabe in welchem Quartal erledigt wird, wer verantwortlich ist und das geschätzte Budget.
- Prüfrhythmus: die Termine, zu denen das Audit wiederholt wird, einmal jährlich und nach größeren Änderungen.
Checkliste vor dem Start des Audits
- Ist der Umfang (gesamtes Unternehmen oder ein Standort) schriftlich festgelegt?
- Ist ein Verantwortlicher für die Inventartabelle benannt?
- Bestehen Lesezugriffe auf Server, Netzwerkgeräte und Cloud-Verwaltungskonsolen?
- Hat der Fachbereich kritische Anwendungen und tolerierbare Ausfallzeiten genannt?
- Sind Systeme, die personenbezogene Daten verarbeiten, für die DSGVO gesondert markiert?
Ein IT-Infrastruktur-Audit ist der erste Schritt, um Technologieinvestitionen auf Daten statt auf Vermutungen zu stützen. Welche Vorteile der Blick von außen bringt, erklären wir im Beitrag Was ist Technologieberatung.
ÇAP Teknoloji prüft die IT-Infrastruktur von KMU durchgängig und übersetzt die Ergebnisse in eine priorisierte Roadmap. Sehen Sie sich unsere Beratungsleistungen an oder nehmen Sie Kontakt mit uns auf, um Ihre Infrastruktur gemeinsam zu bewerten.
Häufig gestellte Fragen
Wie lange dauert ein IT-Infrastruktur-Audit?
Bei einem KMU mit wenigen Standorten und einigen Dutzend Nutzern dauern Inventur, Prüfung und Bericht meist wenige Tage. Die Dauer hängt von der Zahl der Geräte, den Standorten und dem Zustand der vorhandenen Dokumentation ab.
Wie oft sollte ein IT-Infrastruktur-Audit stattfinden?
Empfohlen wird ein vollständiges Audit einmal im Jahr. Nach größeren Änderungen wie einem Umzug, einem neuen ERP-Projekt oder einer Fusion sollte ein zusätzliches Audit folgen.
Was unterscheidet ein Audit von einem Penetrationstest?
Ein Audit bewertet Inventar, Zustand und Risiken der gesamten Infrastruktur. Ein Penetrationstest greift ausgewählte Systeme kontrolliert an, um zu prüfen, ob Schwachstellen tatsächlich ausgenutzt werden können. Meist kommt zuerst das Audit, danach der Penetrationstest.
Kann unsere interne IT das Audit selbst durchführen?
Ja, Inventur und technische Prüfungen sind intern möglich. Ein externer Blick hinterfragt jedoch Gewohnheiten und priorisiert Befunde unabhängig; deshalb wählen viele Unternehmen ein Modell, in dem internes Team und Berater zusammenarbeiten.