

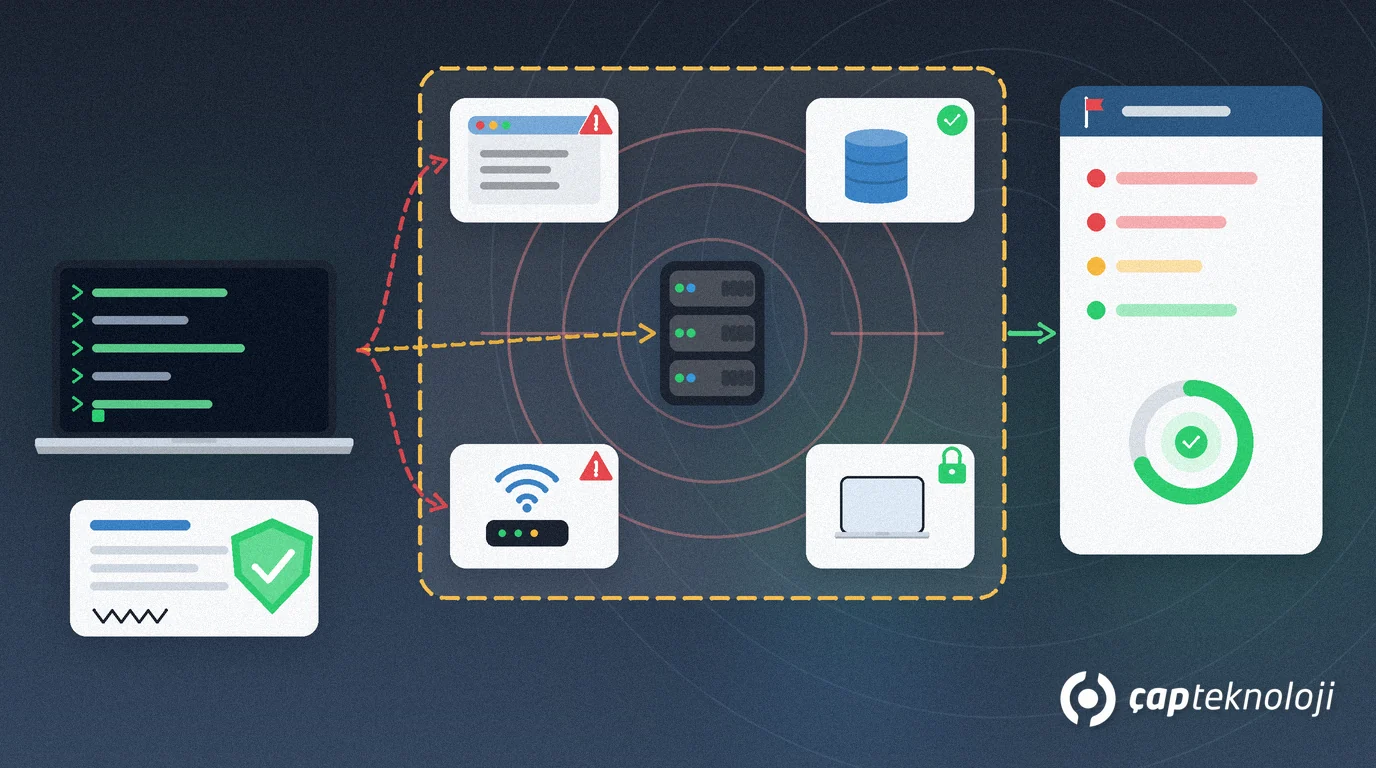
Kısaca: Sızma testi, yetkili bir uzmanın gerçek bir saldırganın yöntemlerini kullanarak sistemlerinize kontrollü biçimde girmeye çalıştığı ve bulduğu açıkları önem derecesine göre raporladığı güvenlik testidir. KOBİ’ler için doğru başlangıç; internete açık sistemlerden başlayan dar ama net bir kapsam, yazılı izin, testten önce alınmış yedekler ve rapordan sonra kritik bulguların kapatılıp yeniden test edilmesidir.
Güvenlik duvarı kurulu, antivirüs güncel, parolalar “yeterince karmaşık”. Peki bir saldırgan bugün denese gerçekten içeri giremez mi? Bu sorunun cevabını tahminle değil, kanıtla veren yöntem sızma testidir (penetrasyon testi, pentest). ABD Ulusal Standartlar ve Teknoloji Enstitüsü’nün güvenlik testi rehberi NIST SP 800-115, sızma testini planlama, keşif, saldırı ve raporlama aşamalarından oluşan disiplinli bir süreç olarak tanımlar; bu yazıdaki adımlar da bu yaklaşımı KOBİ ölçeğine indirger.
Genel savunma katmanlarını KOBİ’ler için siber güvenlik yazımızda anlatmıştık. Burada odak tek bir soru: Bu önlemler gerçekten işe yarıyor mu ve bunu nasıl test ettirirsiniz?
Sızma testi nedir, zafiyet taramasından farkı ne?
Zafiyet taraması, otomatik bir aracın sistemlerinizde bilinen açıkları ve eksik güncellemeleri listelemesidir; hızlıdır, düzenli yapılmalıdır ama “bu açık gerçekten kullanılabilir mi?” sorusunu cevaplamaz. Sızma testinde ise bir uzman bulguları birleştirir, örneğin zayıf bir parolayla girdiği bir hesaptan dosya sunucusuna, oradan da müşteri veritabanına ulaşıp ulaşamadığını dener. Sonuç, uzun bir açık listesi değil, işletmeniz için gerçek riski gösteren saldırı senaryolarıdır.
Sızma testi süreci nasıl işler?
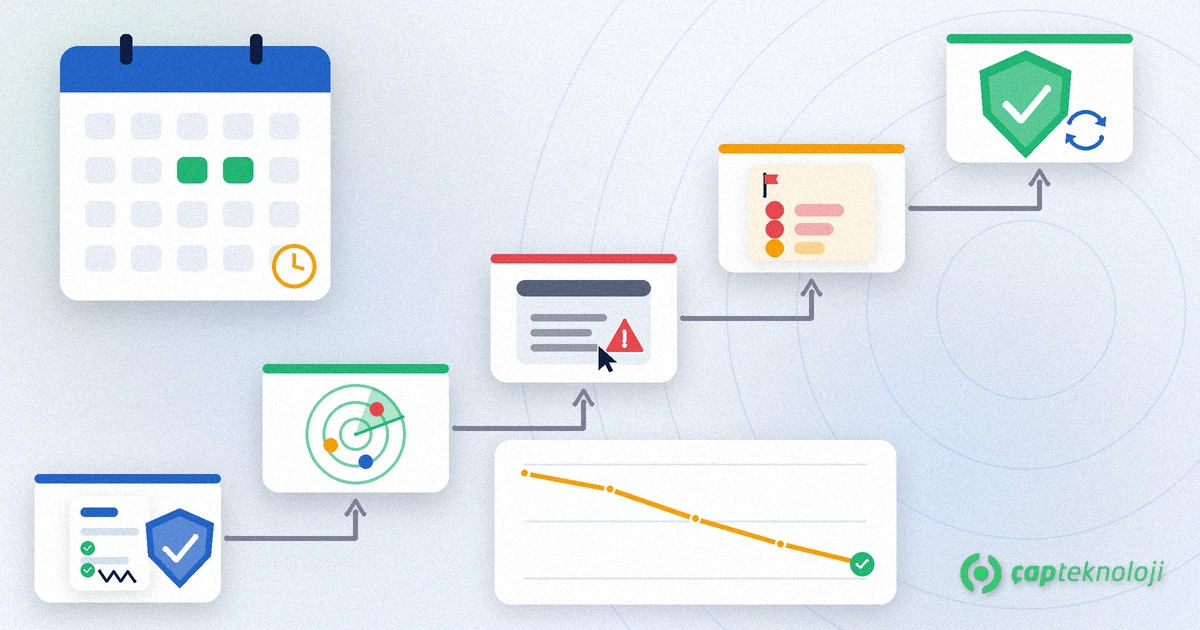
İyi planlanmış bir test, sürpriz değil, önceden konuşulmuş bir çalışmadır. Tipik süreç beş adımdan oluşur:
1. Kapsam ve yazılı izin
Hangi IP adreslerinin, alan adlarının ve uygulamaların test edileceği, hangilerinin kesinlikle kapsam dışı olduğu, test saatleri ve acil durumda aranacak kişiler yazılı olarak belirlenir. Yazılı izin olmadan yapılan bir “test”, hukuken izinsiz erişimdir.
2. Keşif
Uzman, internete açık servisleri, alt alan adlarını, açık portları ve kullanılan yazılım sürümlerini tespit eder. Bu aşama, çoğu zaman unutulmuş bir test sunucusunu veya eski bir yönetim panelini ortaya çıkarır.
3. İstismar denemesi
Bulunan zafiyetlerin gerçekten kullanılıp kullanılamadığı kontrollü biçimde denenir. Amaç sistemi bozmak değil, bir saldırganın ne kadar ilerleyebileceğini kanıtlamaktır; bu yüzden riskli adımlar önceden sizinle konuşulur.
4. Raporlama
Rapor; yönetici özeti, her bulgunun önem derecesi (kritik, yüksek, orta, düşük), nasıl tekrar edileceği ve somut düzeltme önerilerini içermelidir.
5. Düzeltme ve tekrar test
Kritik ve yüksek bulgular kapatıldıktan sonra aynı senaryolar yeniden denenir. Tekrar test yapılmayan bir sızma testi, yarım kalmış bir çalışmadır.
Hangi sızma testi türleri var?
- Dış ağ testi: İnternetten erişilebilen güvenlik duvarı, VPN, e-posta ve web sunucularının dışarıdan sınanması. Çoğu KOBİ için ilk adım budur.
- İç ağ testi: Ofis ağına bağlanmış bir saldırganın veya zararlı yazılım bulaşmış bir bilgisayarın neler yapabileceğinin incelenmesi. Ağ ayrımı ve yetki eksikleri burada görünür; temel kontroller için sunucu ve ağ altyapısı kontrol listemize göz atabilirsiniz.
- Web uygulaması testi: Müşteri portalı, B2B sipariş ekranı veya e-ticaret sitesi gibi uygulamalarda oturum yönetimi, yetkilendirme ve veri girişi kontrollerinin test edilmesi.
- Kablosuz ağ testi: Misafir ve şirket Wi-Fi ağlarının birbirinden gerçekten ayrılıp ayrılmadığının kontrolü.
- Sosyal mühendislik testi: Çalışanların sahte e-posta veya telefonlara tepkisinin ölçülmesi. Bu tür testi sürekli bir programa dönüştürmek için oltalama simülasyonu rehberimize bakabilirsiniz.
Test uzmanına ne kadar bilgi verildiğine göre de üç yaklaşım vardır: hiçbir bilgi verilmeyen kara kutu, kullanıcı hesabı gibi sınırlı bilgi verilen gri kutu ve mimari belgelerin paylaşıldığı beyaz kutu. Sınırlı bütçeli KOBİ’ler için gri kutu, süreyi keşfe harcamadan gerçek riske odaklandığı için çoğu zaman en verimli seçenektir.
KOBİ’ler kapsamı nasıl belirlemeli?
Her şeyi aynı anda test etmeye çalışmak, bütçeyi yüzeysel bir çalışmaya harcamak demektir. Kapsamı belirlerken şu sırayı öneririz: önce internete açık sistemler (web sitesi, VPN, uzak masaüstü, e-posta), ardından müşteri veya kişisel veri tutan uygulamalar (ERP, CRM, portal), son olarak iç ağ. KVKK’nın 12. maddesi, veri sorumlularından teknik ve idari tedbirler almalarını ve gerekli denetimleri yapmalarını ya da yaptırmalarını bekler; düzenli bir sızma testi, bu tedbirlerin gerçekten işlediğini belgelemenin pratik bir yoludur.
Teste hazırlık kontrol listesi
- Test edilecek IP adresleri, alan adları ve uygulamalar listelendi mi, kapsam dışı sistemler yazıldı mı?
- Test tarihleri, saatleri ve yoğun dönemlerde (ay sonu, kampanya günleri) yasak saatler belirlendi mi?
- Her iki taraftan teknik irtibat kişisi ve acil durum telefonu tanımlandı mı?
- Kritik sistemlerin güncel yedeği alındı ve geri dönüş denendi mi?
- Barındırma firması, bulut sağlayıcı veya yazılım tedarikçisinin izni gerekiyorsa alındı mı?
- Güvenlik ekibiniz veya hizmet sağlayıcınız testten haberdar mı, alarmlar nasıl ele alınacak?
Rapor geldikten sonra ne yapmalı?
Raporu bir rafa kaldırmak, testin bütün değerini kaybettirir. Önce kritik ve yüksek bulgular için sorumlu ve hedef tarih belirleyin; internete açık sistemlerdeki kritik açıklar günler içinde kapatılmalıdır. Düzeltilemeyen bulgular için geçici önlemler (erişimi kısıtlamak, servisi kapatmak) uygulayın ve kararı kayıt altına alın. Test bir sistemi beklenmedik biçimde etkilerse, felaket kurtarma planınız ve güncel yedekleriniz devreye girer. Son olarak tekrar testi planlayın ve sızma testini yılda en az bir kez ya da büyük bir sistem değişikliğinden sonra tekrarlayın.
ÇAP Teknoloji olarak kapsam belirleme, test sürecinin koordinasyonu ve bulguların kapatılması aşamalarında KOBİ’lere destek veriyoruz. Siber güvenlik danışmanlığı hizmetimizi inceleyebilir veya sistemlerinizi birlikte değerlendirmek için bizimle iletişime geçebilirsiniz.
Sıkça Sorulan Sorular
Sızma testi ile zafiyet taraması aynı şey mi?
Hayır. Zafiyet taraması bilinen açıkları otomatik olarak listeler; sızma testinde ise bir uzman bu açıkların gerçekten kullanılıp kullanılamadığını dener ve bulguları birleştirerek gerçek saldırı senaryolarını ortaya koyar. İkisi birbirinin yerine değil, birlikte kullanılmalıdır.
Sızma testi sistemlerimizi bozar mı?
İyi planlanmış bir testte risk düşüktür. Kapsam, test saatleri ve riskli adımlar önceden yazılı olarak belirlenir, kritik sistemlerin yedeği alınır ve acil durumda testi durduracak irtibat kişileri tanımlanır.
KOBİ’ler sızma testini ne sıklıkla yaptırmalı?
Genel öneri yılda en az bir kez ve yeni bir uygulama devreye alındığında, altyapı taşındığında ya da büyük bir yapılandırma değişikliğinden sonra testin tekrarlanmasıdır. Kritik bulgular kapatıldıktan sonra mutlaka tekrar test yapılmalıdır.
İlk sızma testinde neyi test ettirmeliyiz?
Çoğu KOBİ için en doğru başlangıç, internete açık sistemlerdir: web sitesi, VPN, uzak masaüstü erişimi ve e-posta sunucusu. Ardından müşteri ve kişisel veri tutan ERP, CRM veya portal uygulamaları gelmelidir.