

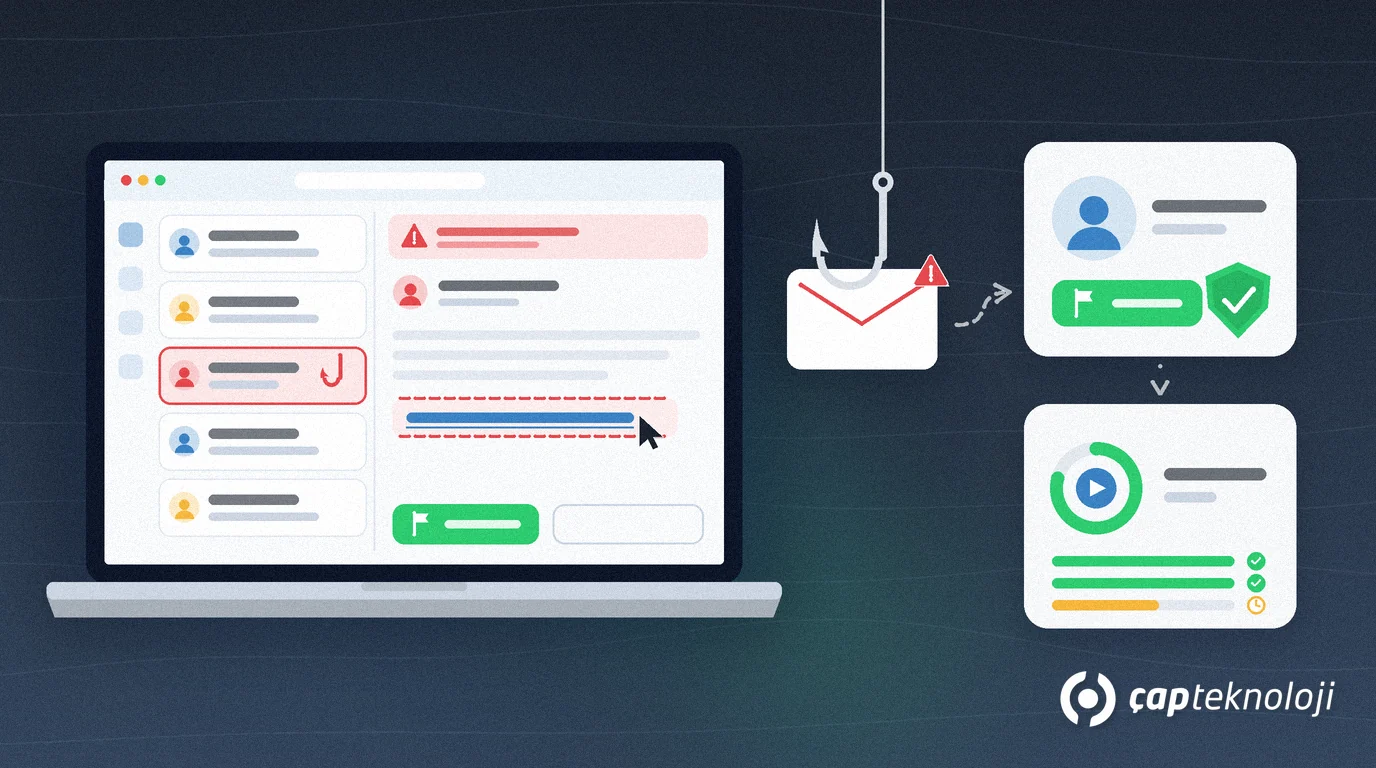
Kısaca: KOBİ’lerde kurum kültürünü ve veri güvenliğini korumak için oltalama simülasyonu, çalışanları cezalandırmadan eğiten sürekli ve kontrollü testlerle yürütülmelidir. İş akışlarını aksatmadan kurgulanan periyodik senaryolar, personelin şüpheli e-postaları erken tespit etmesini sağlar ve olası siber sızıntı risklerini önemli ölçüde azaltır.
Siber saldırganların işletmelere sızmak için en sık başvurduğu yöntem, kurumsal sistemlerin arkasındaki insan faktörünü hedef almaktır. Güvenlik duvarları, gelişmiş filtreleme araçları ve uç nokta koruma yazılımları devrede olsa bile, tek bir dikkatsiz tıklama tüm ağı savunmasız bırakabilir. Bu nedenle KOBİ’ler için siber güvenlik stratejileri tasarlanırken teknik tedbirler ile insani savunma katmanı birlikte ele alınmalıdır.
Finans, muhasebe ve insan kaynakları gibi kritik departmanlar, her gün yüzlerce meşru e-posta ile işlem yaparken aynı zamanda karmaşık sosyal mühendislik girişimlerine maruz kalır. Özellikle sahte fatura ve IBAN güncellemeleri üzerinden kurgulanan iş e-postası dolandırıcılığı (BEC) vakaları, geleneksel e-posta filtrelerini aşabilmektedir. Kurum içi güvenliği sağlamanın yolu çalışanları yılda bir kez genel sunumlarla uyarmak değil, operasyonel tempoyu aksatmayan sürekli bir öğrenme mekanizması kurmaktır.
Oltalama Simülasyonu Nedir ve KOBİ’ler İçin Neden Gereklidir?
Oltalama simülasyonu, gerçek siber saldırganların taktiklerini taklit eden ancak herhangi bir zararlı kod veya veri riski barındırmayan kontrollü e-posta testleridir. Bu testlerin temel amacı, çalışanların kimlik avı mesajlarına karşı reflekslerini ölçmek ve şüpheli durumları raporlama alışkanlığı kazandırmaktır.
KOBİ ölçeğindeki işletmeler çoğu zaman geniş güvenlik ekiplerine veya bütçelerine sahip değildir. Ancak işletmelerin sahip olduğu müşteri bilgileri, sözleşmeler ve ticari sırlar, saldırganlar için büyük şirketlerinki kadar değerlidir. Ayrıca 6698 sayılı Kişisel Verilerin Korunması Kanunu uyarınca veri sorumluları, kişisel verilerin hukuka aykırı olarak işlenmesini ve erişilmesini önlemek amacıyla teknik ve idari tedbirleri almakla yükümlüdür. Kişisel Verileri Koruma Kurumu (KVKK) teknik tedbir rehberinde çalışanların bilgi güvenliği farkındalığının artırılmasına açıkça vurgu yapmaktadır. Simülasyonlar, idari tedbirlerin kâğıt üzerinde kalmasını önler ve ölçülebilir bir güvenlik bilinci oluşturur.
İş Süreçlerini Aksatmayan Bir Simülasyon Programı Kurma Adımları
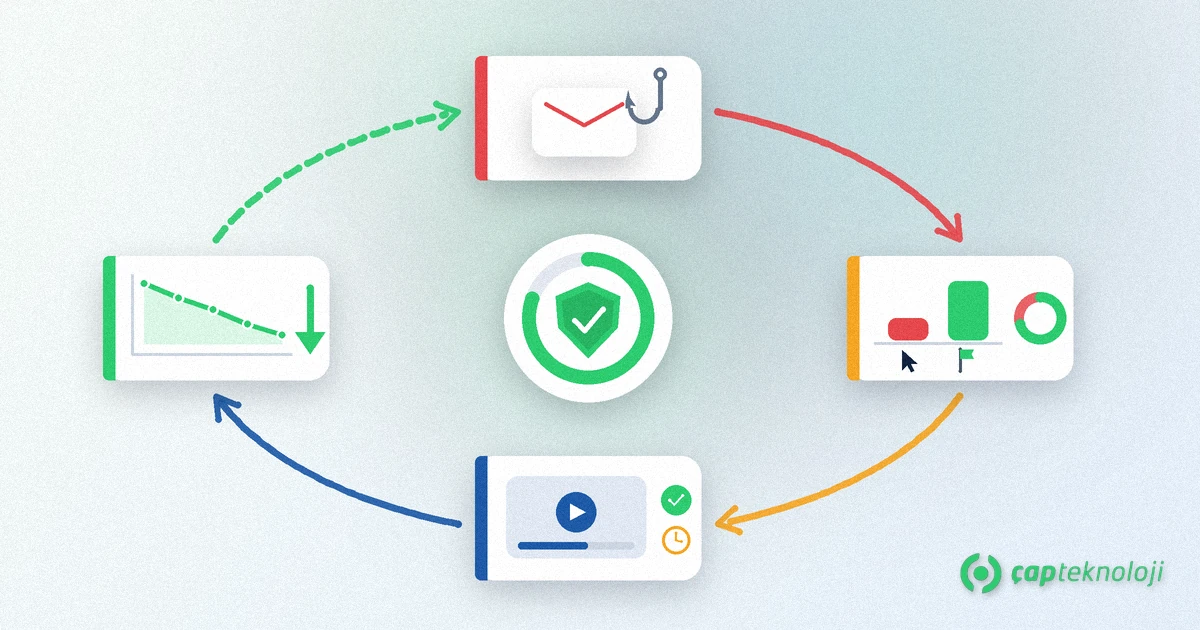
Başarılı bir farkındalık programı, çalışanların günlük görevlerini yavaşlatmadan veya onları panikletmeden yürütülmelidir. İşletmenizde sürekli ve verimli bir yapı kurmak için şu adımları izleyebilirsiniz:
1. Temel Seviye Ölçümü ve Kapsam Belirleme
Programın ilk aşaması, çalışanları önceden uyarmadan genel ve basit bir test e-postası göndermektir. Bu referans testi, şirketin başlangıç noktasındaki zaafiyet oranını gösterir. Hangi departmanların daha hassas olduğu ve hangi senaryoların daha kolay inandırıcı bulunduğu bu aşamada belirlenir.
2. Kademeli ve Rol Bazlı Senaryo Tasarımı
Tüm şirkete aynı anda ve aynı içerikle test göndermek gerçekçi değildir. Saldırganlar hedeflerine göre özelleştirilmiş mesajlar hazırlar. Örneğin muhasebe birimine sahte ödeme dekontu iletilirken, saha veya satış ekiplerine kargo takip bildirimi temalı simülasyonlar gönderilmelidir. Zorluk derecesi aylar içinde kademeli olarak artırılmalı, çalışanların detaylara odaklanması teşvik edilmelidir.
3. Tıklama Anında Mikro Eğitim (Just-in-Time Learning)
Simülasyona tıklayan çalışanı uzun bir eğitime zorlamak iş akışını bozar ve direnç yaratır. Bunun yerine, butona tıklandığı anda açılan kısa bir sayfada nelerin gözden kaçırıldığı gösterilmelidir. Gönderici adresindeki ufak harf sapmaları, mantıksız aciliyet vurgusu ve sahte bağlantı yapısı çalışan henüz olayın sıcaklığındayken iki dakikalık bir görsel anlatımla aktarılmalıdır.
4. Kolay Raporlama Mekanizması Oluşturma
Bir farkındalık programının en önemli başarı kriteri sadece tıklama oranının düşmesi değil, şüpheli e-postaların güvenlik sorumlularına bildirilme oranıdır. E-posta istemcilerine entegre edilen tek tıkla şüpheli bildir butonu, çalışanların güvenliği sahiplenmesini sağlar. Kurum içi raporlanan tehditler, Ulusal Siber Olaylara Müdahale Merkezi (USOM) tarafından yayınlanan güncel zararlı adreslerle karşılaştırılarak genel ağ korumasına katkı sağlar.
Simülasyon Programlarında Kaçınılması Gereken Hatalar
İyi niyetle başlatılan güvenlik projeleri yanlış yöntemler nedeniyle çalışan direnciyle karşılaşabilir. Sürecin verimli işlemesi için aşağıdaki tuzaklara dikkat edilmelidir:
- Cezalandırıcı yaklaşım sergilemek: Teste düşen personeli ifşa etmek veya prim kesintisi gibi yaptırımlarla tehdit etmek, çalışanların hata yaptıklarında durumu gizlemesine yol açar. Güvenlik kültürü korku yerine öğrenme üzerine kurulmalıdır.
- Teknik kontrolleri ihmal etmek: Farkındalık eğitimleri, teknik altyapı açıklarını kapatmak için tek başına yeterli değildir. E-posta güvenlik kayıtları (SPF, DKIM, DMARC) eksikse insan hataları kaçınılmaz hale gelir. Güvenliğin tam anlamıyla sağlanması için sunucu ve ağ altyapısının güvenliği de düzenli olarak gözden geçirilmelidir.
- Fazla karmaşık veya aşırı seyrek testler: Yılda bir veya iki defa yapılan testler refleks oluşturmaz. İdeal olan, çalışanların dikkatini sürekli diri tutacak biçimde aylık veya iki aylık periyotlarla kontrollü gönderimler yapmaktır.
Etkili Oltalama Simülasyonu İçin Kontrol Listesi
KOBİ yönetimlerinin simülasyon sürecini başlatmadan önce gözden geçirmesi gereken pratik adımlar şunlardır:
- Yönetim desteğini netleştirin: Şirket yönetiminin test sonuçlarını ceza amacıyla değil, kurumsal direnci artırmak için kullanacağını yazılı bir güvenlik politikasıyla duyurun.
- IT altyapısını testlere hazırlayın: Simülasyon e-postalarının kurumsal filtreler tarafından engellenmemesi için test sunucularına gerekli IP ve domain istisnalarını tanımlayın.
- Departman bazlı risk analizi yapın: Finans, satın alma ve İK gibi yüksek riskli birimlere yönelik simülasyonları daha incelikli hazırlayın.
- Kısa ve odaklı geri bildirim sunun: Hata yapan kullanıcıları suçlamadan, hatanın gerçekleştiği anda öğretici ipuçları paylaşın.
- İlerleme raporlarını düzenli inceleyin: Tıklama oranlarının zaman içindeki düşüşünü ve raporlama oranlarındaki artışı takip ederek eğitim stratejinizi güncelleyin.
Dijital varlıkların ve kurumsal itibarın korunması, teknoloji yatırımları ile çalışan davranışlarının uyumlu çalışmasına bağlıdır. ÇAP Teknoloji olarak işletmenizin ihtiyaçlarına uygun siber güvenlik danışmanlığı kapsamında sürekli oltalama testleri, farkındalık programları ve altyapı güvenliği desteği sunuyoruz. İşletmenizin güvenlik açıklarını kapatmak ve personelinizi siber tehditlere karşı hazırlamak için bizimle iletişime geçebilirsiniz.
Sıkça Sorulan Sorular
Oltalama simülasyonu testleri hangi sıklıkla yapılmalıdır?
KOBİ’lerde çalışan reflekslerinin canlı kalması için simülasyonların aylık veya en geç iki ayda bir periyodik olarak tekrarlanması önerilir. Yılda bir kez yapılan testler unutulmakta ve kurumsal güvenlik davranışını kalıcı hale getirmemektedir.
Simülasyon testinde sahte bağlantıya tıklayan çalışana yaptırım uygulanmalı mı?
Hayır, cezalandırıcı yaklaşım çalışanların siber tehditleri saklamasına ve savunma reflekslerinin körelmesine yol açar. Testlerde hedef suçlamak değil, anında sunulan mikro içeriklerle personelin eksiklerini fark etmesini sağlamaktır.
Oltalama simülasyonları KVKK gereksinimlerini karşılamaya yardımcı olur mu?
Evet, 6698 sayılı KVKK kapsamında veri sorumlularının çalışan farkındalığını artırmaya yönelik eğitimler vermesi idari tedbirler arasında yer alır. Düzenli simülasyonlar, şirketin veri güvenliği bilincini ölçülebilir biçimde geliştirdiğini belgeler.
Simülasyon programı şirketin günlük işleyişini yavaşlatır mı?
Doğru kurgulanmış bir program iş temposunu aksatmaz. Hata yapan personele sadece 1-2 dakikalık görsel uyarılar gösterildiği için mesai kaybı yaşanmadan davranışsal dönüşüm sağlanır.