

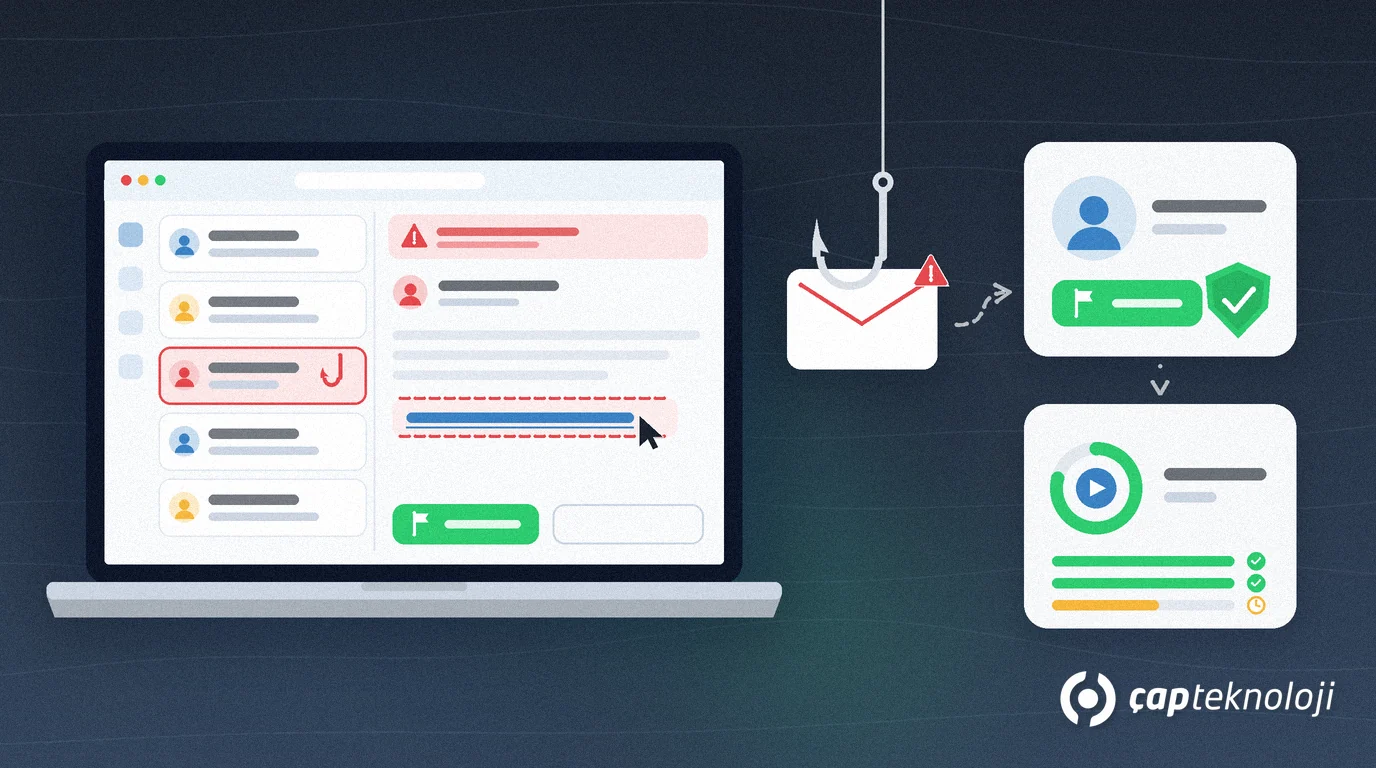
Kurz gesagt: Eine kontinuierliche Phishing-Simulation für KMU stärkt die Sicherheitskultur und schützt sensible Unternehmensdaten, indem sie Mitarbeiter durch praxisnahe, kontrollierte Tests schult, anstatt sie bei Fehlern zu bestrafen. Durch regelmäßig simulierte Angriffe lernen Teams, verdächtige E-Mails im Arbeitsalltag schnell zu erkennen und zu melden, wodurch das Risiko erfolgreicher Cyberangriffe drastisch sinkt.
Der häufigste Weg, auf dem Angreifer in Unternehmensnetzwerke eindringen, führt über den Faktor Mensch. Selbst wenn Firewalls, fortschrittliche E-Mail-Filter und Endpoint-Schutzlösungen aktiv sind, kann ein einziger unachtsamer Klick ausreichen, um das gesamte Netzwerk zu kompromittieren. Aus diesem Grund müssen moderne Strategien für Cybersicherheit für KMU technische Schutzmaßnahmen und den Aufbau einer menschlichen Verteidigungslinie als gleichwertige Säulen betrachten.
Besonders kritische Abteilungen wie Finanzen, Buchhaltung und HR bearbeiten täglich eine Vielzahl legitimer E-Mails und stehen gleichzeitig im Visier hochkomplexer Social-Engineering-Angriffe. Vor allem Vorfälle im Bereich CEO-Fraud und Rechnungsbetrug per E-Mail, die auf gefälschten Rechnungen oder geänderten Bankverbindungen basieren, umgehen oft traditionelle Sicherheitsfilter. Um die interne Sicherheit dauerhaft zu gewährleisten, reichen jährliche Frontalvorträge nicht aus. Erforderlich ist ein kontinuierlicher Lernmechanismus, der sich nahtlos in den Arbeitsalltag integrieren lässt.
Was ist eine Phishing-Simulation für KMU und warum ist sie notwendig?
Eine Phishing-Simulation ist ein kontrollierter Testlauf, bei dem die Taktiken echter Cyberkrimineller nachgestellt werden, ohne dass dabei echter Schadcode ausgeführt oder Daten gefährdet werden. Das Hauptziel dieser Tests besteht darin, die Reaktionsmuster der Belegschaft auf Phishing-Versuche zu messen und den Mitarbeitern die Gewohnheit zu vermitteln, verdächtige Nachrichten umgehend zu melden.
Kleine und mittlere Unternehmen verfügen selten über unbegrenzte Sicherheitsbudgets oder eigene Security-Abteilungen. Dennoch sind die bei ihnen gespeicherten Kundendaten, Verträge und Geschäftsgeheimnisse für Angreifer genauso wertvoll wie die Daten von Großkonzernen. Hinzu kommen regulatorische Anforderungen: Gemäß der Datenschutz-Grundverordnung (DSGVO) sind Verantwortliche verpflichtet, geeignete technische und organisatorische Maßnahmen zu treffen, um die Sicherheit der Datenverarbeitung zu gewährleisten. Die Sensibilisierung der Mitarbeiter gehört hierbei zu den grundlegenden administrativen Pflichten. Für Unternehmen, die Geschäftsbeziehungen in die Türkei unterhalten, betont auch die dortige Datenschutzbehörde KVKK in ihren Richtlinien ausdrücklich die Notwendigkeit, das Sicherheitsbewusstsein der Mitarbeiter kontinuierlich zu fördern. Simulationen sorgen dafür, dass diese Vorgaben nicht nur auf dem Papier existieren, sondern aktiv gelebt werden.
Schritte zur Einrichtung eines simulationsbasierten Programms ohne Betriebsunterbrechung
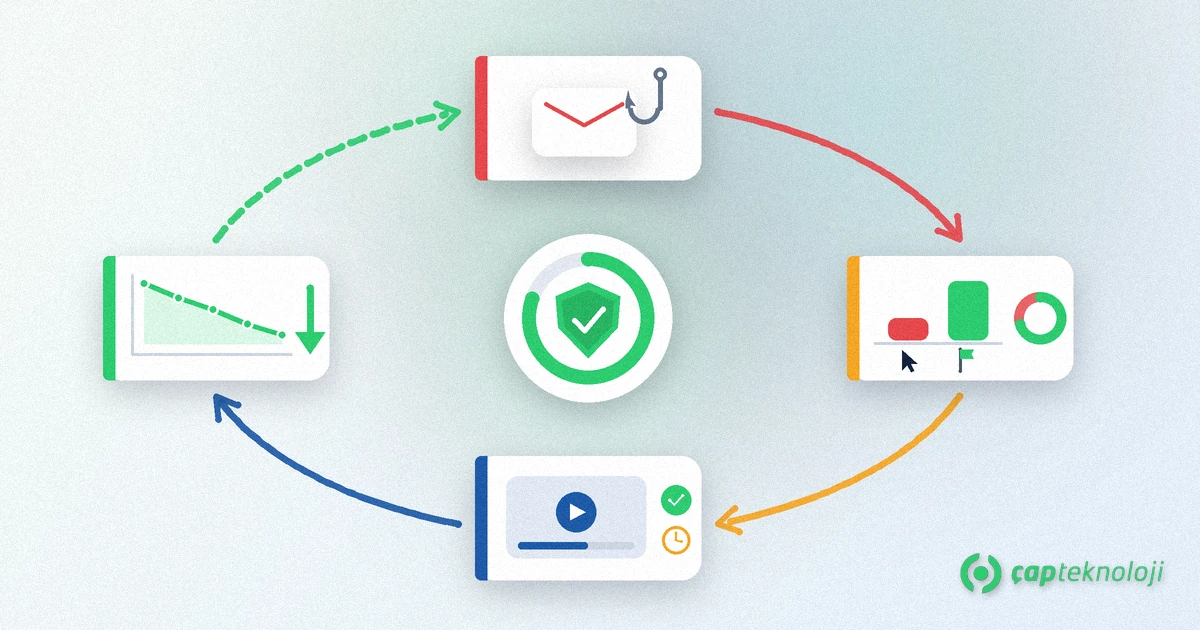
Ein erfolgreiches Awareness-Programm darf die tägliche Arbeit der Mitarbeiter weder behindern noch unnötige Panik auslösen. Um eine nachhaltige und effiziente Struktur in Ihrem Unternehmen zu etablieren, empfiehlt sich ein systematisches Vorgehen in mehreren Phasen:
1. Nullmessung und Definition des Rahmens
Zu Beginn des Programms wird ein einfacher, unangekündigter Test an die gesamte Belegschaft versendet. Diese erste Messung dient als Referenzwert, um die aktuelle Anfälligkeit des Unternehmens zu ermitteln. Sie zeigt auf, welche Abteilungen besonders gefährdet sind und welche Phishing-Szenarien die höchste Klickrate erzielen.
2. Stufenweise und rollenbasierte Szenarien
Es ist wenig realistisch, allen Abteilungen gleichzeitig dieselbe Test-E-Mail zu senden. Cyberkriminelle passen ihre Angriffe präzise an das jeweilige Opfer an. Während die Buchhaltung beispielsweise mit einer gefälschten Zahlungsaufforderung konfrontiert wird, erhält der Vertrieb eine simulierte Paketbenachrichtigung. Der Schwierigkeitsgrad der Tests sollte über die Monate hinweg schrittweise gesteigert werden, um die Aufmerksamkeit für feine Details zu schärfen.
3. Sofortiges Lernen im Moment des Klicks (Just-in-Time Learning)
Mitarbeiter nach einem Fehltritt zu einer stundenlangen Nachschulung zu verpflichten, führt zu Frust und blockiert wichtige Arbeitszeit. Effektiver ist es, direkt im Moment des Klicks anzusetzen. Eine kurze, visuell ansprechende Landingpage sollte sofort aufzeigen, welche Warnsignale übersehen wurden – beispielsweise minimale Abweichungen in der Absenderadresse, künstlicher Zeitdruck oder verdächtige Link-Strukturen.
4. Etablierung eines einfachen Meldeverfahrens
Der wichtigste Erfolgsindikator eines Awareness-Programms ist nicht allein eine sinkende Klickrate, sondern eine steigende Melderate. Ein einfach zu bedienender Melde-Button im E-Mail-Client ermöglicht es den Mitarbeitern, verdächtige Nachrichten mit nur einem Klick an die IT-Sicherheit weiterzuleiten. Solche internen Meldungen können zudem mit offiziellen Warnungen, wie sie in der Türkei vom Nationalen Zentrum für die Reaktion auf Cybervorfälle USOM veröffentlicht werden, abgeglichen werden, um den allgemeinen Netzwerkschutz zu stärken.
Typische Fehler bei der Durchführung von Phishing-Simulationen
Gut gemeinte Sicherheitsinitiativen scheitern häufig an der Akzeptanz der Mitarbeiter, wenn sie falsch umgesetzt werden. Folgende Fehler sollten Sie vermeiden:
- Bestrafende Ansätze verfolgen: Die namentliche Bloßstellung von Mitarbeitern, die auf einen Test hereingefallen sind, oder die Androhung von Sanktionen bewirkt das Gegenteil des Gewünschten. Mitarbeiter neigen dann dazu, echte Vorfälle aus Angst zu verschweigen. Eine gesunde Sicherheitskultur basiert auf Vertrauen und kontinuierlichem Lernen, nicht auf Einschüchterung.
- Technische Kontrollen vernachlässigen: Awareness-Trainings können technische Sicherheitslücken nicht kompensieren. Wenn grundlegende E-Mail-Sicherheitsstandards wie SPF, DKIM und DMARC nicht korrekt konfiguriert sind, bleibt das Einfallstor weit geöffnet. Stellen Sie daher sicher, dass Ihre Server- und Netzwerkinfrastruktur auf Cyberangriffe vorbereitet ist.
- Zu komplexe oder zu seltene Tests: Ein- oder zweimal im Jahr durchgeführte Tests reichen nicht aus, um dauerhafte Verhaltensmuster zu etablieren. Um die Wachsamkeit hochzuhalten, sind regelmäßige, beispielsweise monatliche oder zweimonatliche, kontrollierte Simulationen der optimale Weg.
Checkliste für eine erfolgreiche Phishing-Simulation in Ihrem KMU
Bevor Sie mit der Umsetzung starten, sollten Sie die folgenden Kernpunkte überprüfen:
- Unterstützung der Geschäftsführung sichern: Kommunizieren Sie klar und schriftlich, dass die Testergebnisse ausschließlich der Weiterbildung und nicht der Leistungsbeurteilung dienen.
- IT-Infrastruktur vorbereiten: Konfigurieren Sie Whitelists für die Simulations-IPs und -Domains, damit die Test-E-Mails nicht vorab vom internen Spam-Filter blockiert werden.
- Abteilungsspezifische Risikoprofile erstellen: Entwerfen Sie maßgeschneiderte Szenarien für besonders gefährdete Bereiche wie HR, Einkauf und Finanzen.
- Fokus auf unmittelbares Feedback legen: Nutzen Sie den Moment des Klicks für kurze, konstruktive Erklärungen, ohne den Mitarbeiter zu demotivieren.
- Fortschrittsberichte regelmäßig auswerten: Analysieren Sie die Entwicklung der Klick- und Melderaten, um das Programm kontinuierlich an neue Bedrohungslagen anzupassen.
Der Schutz digitaler Werte und der Reputation Ihres Unternehmens gelingt nur, wenn technologische Schutzmaßnahmen und das Verhalten der Mitarbeiter ineinandergreifen. Wir von ÇAP Teknoloji unterstützen Sie im Rahmen unserer umfassenden Cybersicherheitsberatung beim Aufbau zielgerichteter Phishing-Simulationen, maßgeschneiderter Awareness-Programme und der Absicherung Ihrer IT-Infrastruktur. Für eine individuelle Analyse und Beratung können Sie jederzeit direkt Kontakt mit uns aufnehmen.
Häufig gestellte Fragen
Wie oft sollten Phishing-Simulationen in KMU durchgeführt werden?
Um die Wachsamkeit der Mitarbeiter aufrechtzuerhalten, wird empfohlen, Simulationen monatlich oder spätestens alle zwei Monate durchzuführen. Jährliche Tests geraten schnell in Vergessenheit und führen nicht zu einer dauerhaften Verhaltensänderung im Arbeitsalltag.
Sollten Mitarbeiter bestraft werden, wenn sie in einer Simulation auf einen Phishing-Link klicken?
Nein, ein bestrafender Ansatz führt dazu, dass Mitarbeiter Fehler aus Angst verheimlichen. Ziel der Simulationen ist es nicht, Schuldige zu finden, sondern das Bewusstsein durch direktes, konstruktives Feedback im Moment des Fehlers zu schärfen.
Unterstützen Phishing-Simulationen die Einhaltung der DSGVO?
Ja, die regelmäßige Sensibilisierung der Mitarbeiter ist ein wesentlicher Bestandteil der technischen und organisatorischen Maßnahmen (TOMs) gemäß DSGVO. Für Unternehmen mit Bezug zur Türkei gilt dies gleichermaßen für die Anforderungen der dortigen Datenschutzbehörde KVKK.
Verlangsamt ein solches Awareness-Programm den täglichen Arbeitsablauf im Unternehmen?
Ein gut konzipiertes Programm stört den Betriebsablauf nicht. Da betroffene Mitarbeiter im Falle eines Fehlers nur kurze, prägnante visuelle Hinweise von wenigen Minuten erhalten, wird ein nachhaltiger Lerneffekt ohne spürbaren Arbeitszeitausfall erzielt.