

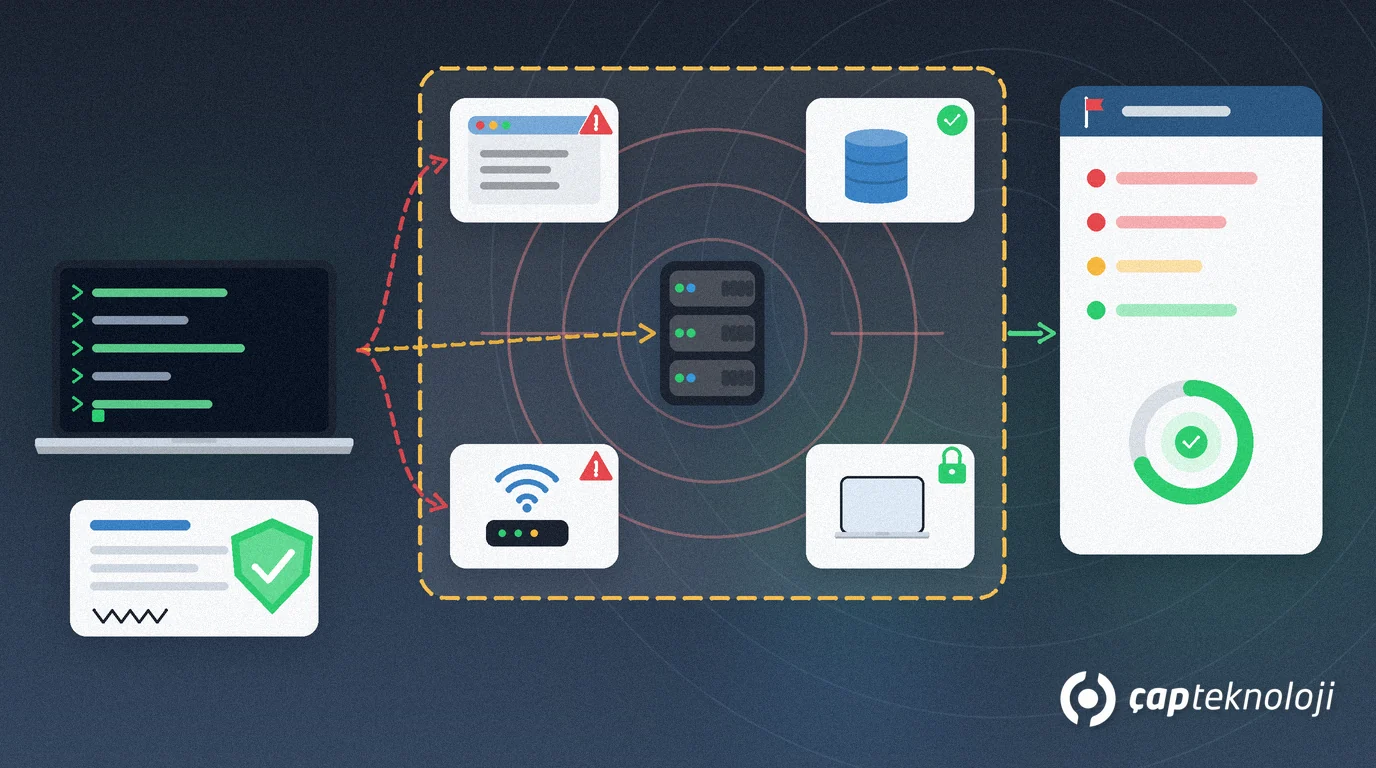
Kurz gesagt: Ein Penetrationstest ist eine Sicherheitsprüfung, bei der ein beauftragter Spezialist mit den Methoden echter Angreifer kontrolliert versucht, in Ihre Systeme einzudringen, und jede gefundene Schwachstelle nach Schweregrad dokumentiert. Für KMU beginnt man am besten mit einem engen, klar definierten Umfang ab den aus dem Internet erreichbaren Systemen, einer schriftlichen Freigabe, aktuellen Backups vor dem Test und einem Nachtest, sobald die kritischen Befunde behoben sind.
Die Firewall steht, der Virenschutz ist aktuell, die Passwörter sind „komplex genug“. Aber käme ein Angreifer, der es heute versucht, wirklich nicht hinein? Der Penetrationstest (Pentest) beantwortet diese Frage mit Belegen statt Annahmen. Der Leitfaden NIST SP 800-115 des US-amerikanischen National Institute of Standards and Technology beschreibt Penetrationstests als strukturierten Ablauf aus Planung, Erkundung, Angriff und Berichterstattung; die folgenden Schritte übertragen diesen Ansatz auf die Größe eines KMU.
Die grundlegenden Schutzschichten haben wir im Beitrag Cybersicherheit für KMU beschrieben. Hier geht es um eine einzige Frage: Wirken diese Maßnahmen tatsächlich, und wie lassen Sie das sauber prüfen?
Was ist ein Penetrationstest und was unterscheidet ihn vom Schwachstellenscan?
Ein Schwachstellenscan ist ein automatisiertes Werkzeug, das bekannte Schwachstellen und fehlende Updates auflistet. Er ist schnell und sollte regelmäßig laufen, beantwortet aber nicht die Frage „Lässt sich diese Lücke wirklich ausnutzen?“. Beim Penetrationstest verknüpft ein Spezialist die Befunde: Er prüft etwa, ob ein mit einem schwachen Passwort geöffnetes Konto zum Dateiserver und von dort zur Kundendatenbank führt. Das Ergebnis ist keine lange Mängelliste, sondern Angriffsszenarien, die das tatsächliche Risiko für Ihr Unternehmen zeigen.
Wie läuft ein Penetrationstest ab?
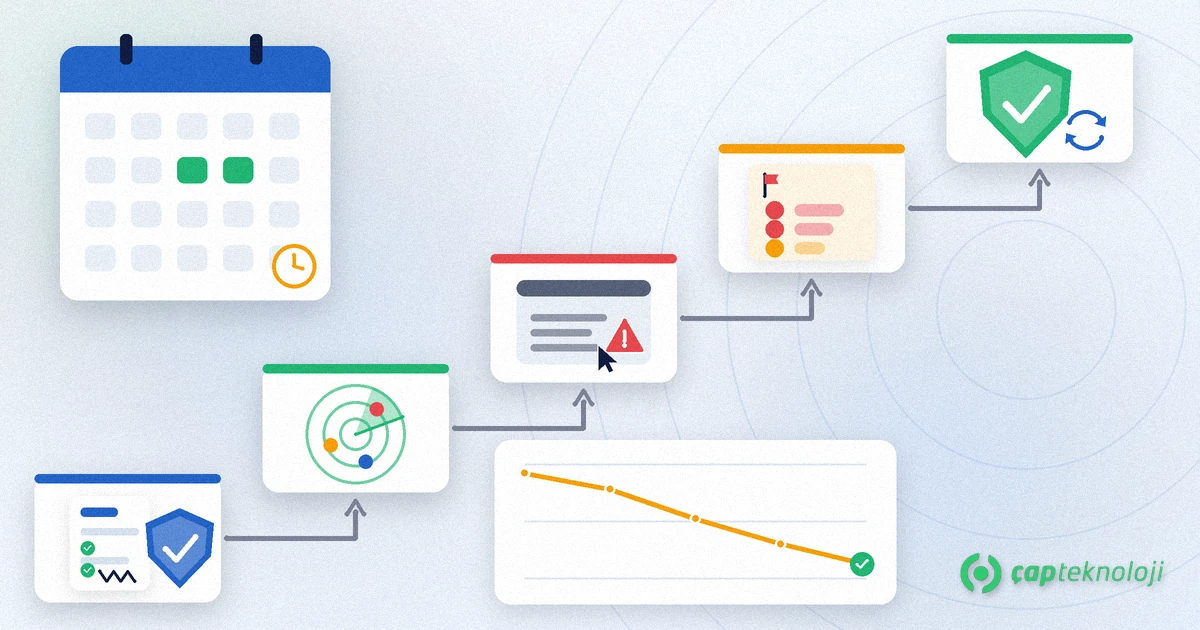
Ein gut geplanter Test ist keine Überraschung, sondern ein abgestimmter Auftrag. Der typische Ablauf umfasst fünf Schritte:
1. Umfang und schriftliche Freigabe
Welche IP-Adressen, Domains und Anwendungen getestet werden, welche Systeme ausdrücklich ausgeschlossen sind, Testzeiten und Notfallkontakte werden schriftlich festgelegt. Ein „Test“ ohne schriftliche Erlaubnis ist rechtlich ein unbefugter Zugriff.
2. Erkundung
Der Tester ermittelt aus dem Internet erreichbare Dienste, Subdomains, offene Ports und Softwareversionen. Dabei taucht oft ein vergessener Testserver oder ein altes Admin-Panel auf.
3. Ausnutzungsversuche
Kontrolliert wird geprüft, ob sich die gefundenen Schwachstellen tatsächlich ausnutzen lassen. Ziel ist nicht, etwas zu beschädigen, sondern zu belegen, wie weit ein Angreifer käme; riskante Schritte werden deshalb vorher mit Ihnen abgestimmt.
4. Bericht
Der Bericht sollte eine Management-Zusammenfassung, den Schweregrad jedes Befunds (kritisch, hoch, mittel, niedrig), die Schritte zur Reproduktion und konkrete Empfehlungen zur Behebung enthalten.
5. Behebung und Nachtest
Sind kritische und hohe Befunde behoben, werden dieselben Szenarien erneut geprüft. Ein Penetrationstest ohne Nachtest ist eine halbe Sache.
Welche Testarten gibt es?
- Externer Netzwerktest: Prüfung von Firewall, VPN, Mail- und Webservern aus dem Internet. Für die meisten KMU der erste Schritt.
- Interner Netzwerktest: Was könnte ein Angreifer im Büronetz oder ein mit Schadsoftware infizierter PC anrichten? Fehlende Segmentierung und zu weit gefasste Rechte werden hier sichtbar; die Grundlagen finden Sie in unserer Checkliste für Server- und Netzwerkinfrastruktur.
- Webanwendungstest: Sitzungsverwaltung, Berechtigungen und Eingabeprüfung in Anwendungen wie Kundenportal, B2B-Bestellmaske oder Onlineshop.
- WLAN-Test: Prüfung, ob Gäste- und Firmen-WLAN wirklich getrennt sind.
- Social-Engineering-Test: Wie reagieren Mitarbeitende auf gefälschte E-Mails oder Anrufe? Wie Sie daraus ein laufendes Programm machen, zeigt unser Leitfaden zur Phishing-Simulation für KMU.
Je nachdem, wie viel der Tester vorab erfährt, unterscheidet man drei Ansätze: Blackbox (keine Informationen), Greybox (begrenzte Informationen wie ein Benutzerkonto) und Whitebox (Architekturunterlagen werden geteilt). Für KMU mit begrenztem Budget ist Greybox oft am effizientesten, weil die Zeit in echte Risiken statt in die Erkundung fließt.
Wie legt ein KMU den Umfang fest?
Wer alles auf einmal testen will, gibt das Budget für eine oberflächliche Prüfung aus. Wir empfehlen diese Reihenfolge: zuerst aus dem Internet erreichbare Systeme (Website, VPN, Remotedesktop, E-Mail), dann Anwendungen mit Kunden- oder personenbezogenen Daten (ERP, CRM, Portale) und zuletzt das interne Netz. Artikel 32 der DSGVO verlangt ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit der technischen und organisatorischen Maßnahmen; ein regelmäßiger Penetrationstest ist ein praktischer Weg, genau das zu dokumentieren.
Checkliste zur Vorbereitung
- Sind die zu testenden IP-Adressen, Domains und Anwendungen aufgelistet und ausgeschlossene Systeme festgehalten?
- Sind Testtermine, Uhrzeiten und Sperrzeiten (Monatsende, Aktionstage) vereinbart?
- Gibt es auf beiden Seiten einen technischen Ansprechpartner und eine Notfallnummer?
- Wurden kritische Systeme gesichert und wurde eine Wiederherstellung getestet?
- Liegt, falls nötig, die Zustimmung von Hoster, Cloud-Anbieter oder Softwarelieferant vor?
- Weiß Ihr Sicherheitsteam oder Dienstleister Bescheid, und wie werden Alarme behandelt?
Was tun, wenn der Bericht vorliegt?
Wer den Bericht abheftet, verschenkt den Wert des Tests. Legen Sie zuerst für jeden kritischen und hohen Befund eine verantwortliche Person und ein Zieldatum fest; kritische Lücken an aus dem Internet erreichbaren Systemen sollten innerhalb weniger Tage geschlossen werden. Für Befunde, die sich nicht sofort beheben lassen, gelten Übergangsmaßnahmen (Zugriff einschränken, Dienst abschalten), und die Entscheidung wird dokumentiert. Beeinträchtigt der Test unerwartet ein System, greifen Ihr Disaster-Recovery-Plan und aktuelle Backups. Planen Sie abschließend den Nachtest und wiederholen Sie den Penetrationstest mindestens einmal im Jahr oder nach größeren Systemänderungen.
ÇAP Teknoloji unterstützt KMU bei der Festlegung des Umfangs, der Koordination des Tests und der Behebung der Befunde. Informieren Sie sich über unsere Cybersicherheitsberatung oder nehmen Sie Kontakt mit uns auf, um Ihre Systeme gemeinsam zu bewerten.
Häufig gestellte Fragen
Ist ein Penetrationstest dasselbe wie ein Schwachstellenscan?
Nein. Ein Schwachstellenscan listet bekannte Lücken automatisiert auf; beim Penetrationstest prüft ein Spezialist, ob sich diese Lücken tatsächlich ausnutzen lassen, und verknüpft sie zu realistischen Angriffsszenarien. Beide ergänzen sich.
Kann ein Penetrationstest unsere Systeme beschädigen?
Bei guter Planung ist das Risiko gering. Umfang, Testzeiten und riskante Schritte werden vorab schriftlich vereinbart, kritische Systeme gesichert und auf beiden Seiten Notfallkontakte benannt, die den Test stoppen können.
Wie oft sollte ein KMU einen Penetrationstest durchführen?
Üblich ist mindestens einmal im Jahr sowie nach der Einführung neuer Anwendungen, Infrastrukturumzügen oder größeren Konfigurationsänderungen. Nach der Behebung kritischer Befunde sollte immer ein Nachtest folgen.
Was sollten wir zuerst testen lassen?
Für die meisten KMU sind aus dem Internet erreichbare Systeme der beste Start: Website, VPN, Remotedesktop-Zugänge und Mailserver. Danach folgen Anwendungen mit Kunden- oder personenbezogenen Daten wie ERP, CRM oder Portale.