

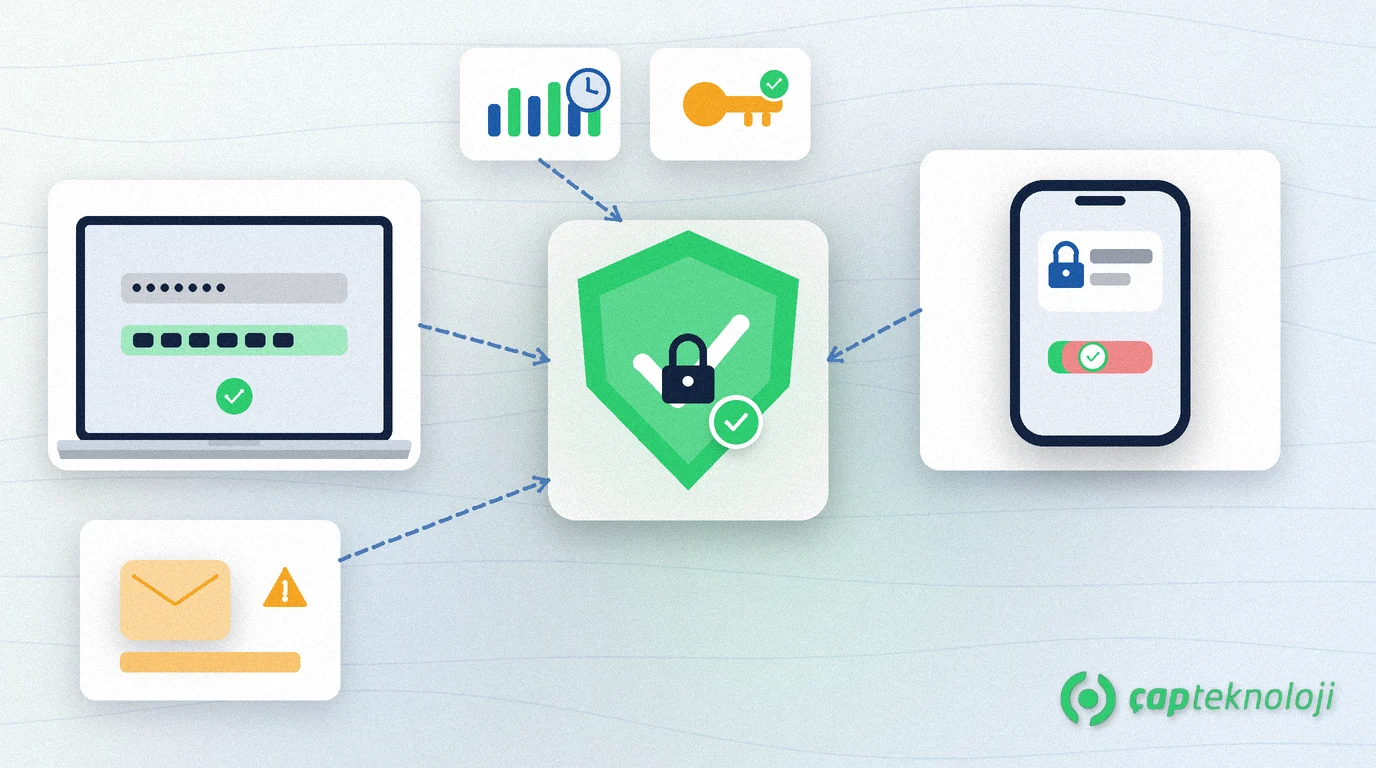
Kısaca: Çok faktörlü kimlik doğrulama (MFA), yalnızca parola yerine en az iki bağımsız kanıt isteyerek hesaba girişi güçlendirir. KOBİ’lerde e-posta, VPN, muhasebe ve bulut panellerine MFA eklemek; çalınmış veya tahmin edilen parolayla yetkisiz erişimi büyük ölçüde keser. Doğru kurulumda kullanıcı deneyimi bozulmaz; yanlış faktör seçimi ve istisnasız istisnalar ise boşluk bırakır.
Parola sızıntıları ve oltalama, KOBİ’lerde hâlâ en sık görülen giriş yollarındandır. Tek faktör (yalnızca parola) kırıldığında saldırgan hesabın tamamına ulaşır. MFA bu zinciri ikinci bir kapıyla keser: telefon onayı, authenticator kodu veya donanım anahtarı olmadan oturum açılmaz.
Bu yazıda çok faktörlü kimlik doğrulamanın ne anlama geldiğini, hangi faktörlerin daha güvenli olduğunu, KOBİ’lerde adım adım nasıl kurulacağını ve sık yapılan hataları anlatıyoruz.
Çok faktörlü kimlik doğrulama nedir?
Çok faktörlü kimlik doğrulama, kullanıcının “bildiği bir şey” (parola), “sahip olduğu bir şey” (telefon, donanım anahtarı) ve isteğe bağlı “olduğu bir şey” (biyometri) kombinasyonundan en az ikisini sunmasını ister. Amaç, tek bir çalınmış parolanın yetmemesidir.
- Birinci faktör: Genelde parola veya kurumsal kimlik sağlayıcısı oturumu.
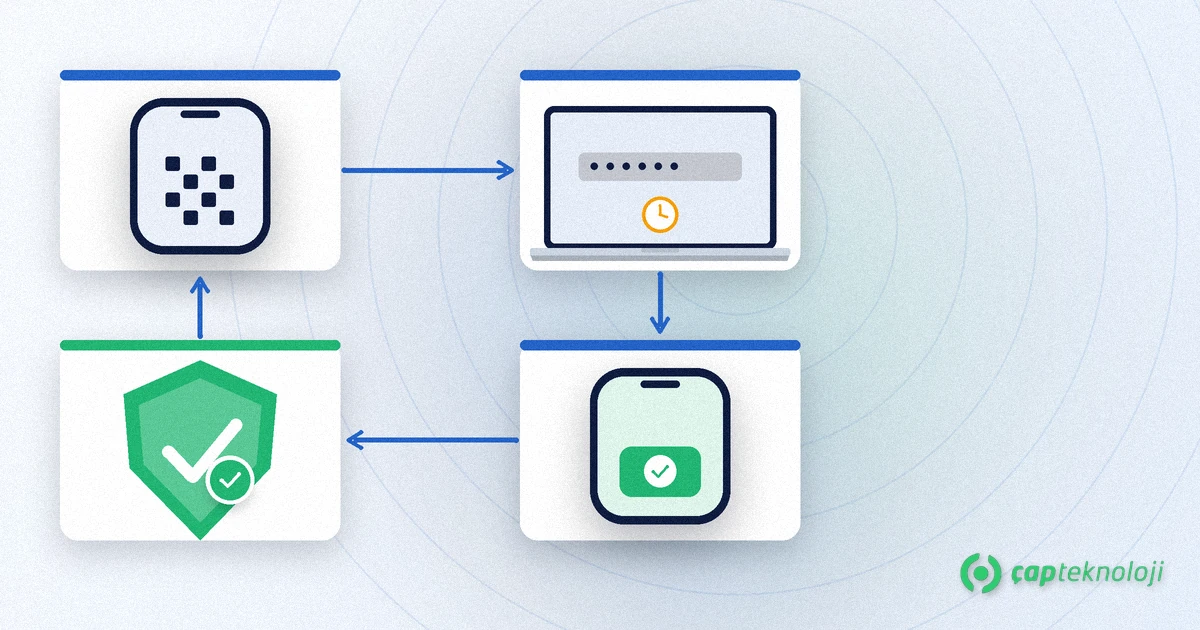
- İkinci faktör: Authenticator uygulaması (TOTP), push onayı, FIDO2/donanım anahtarı veya (daha zayıf) SMS kodu.
- Bağlam: Yeni cihaz, yeni konum veya risk skoru yükselince ek doğrulama istenebilir.
Microsoft’un çok faktörlü kimlik doğrulama nasıl çalışır rehberi de aynı çerçeveyi vurgular: kritik hesaplarda MFA, parola tek başına yetmediği için temel bir kontroldür. ÇAP olarak bu kontrolü siber güvenlik danışmanlığı kapsamında KOBİ ölçeğine indirgeriz.
Neden KOBİ’lerde kritik?
Küçük ekiplerde aynı hesap hem muhasebe hem e-posta hem de yönetim paneline açılabiliyor. Bir BEC veya oltalama ile ele geçen parola, fatura ödeme veya müşteri verisine giden kapıyı açar. Daha önce anlattığımız iş e-postası dolandırıcılığı (BEC) ve oltalama simülasyonu senaryolarında MFA, çalınan parolanın kullanılmasını engelleyen pratik katmandır.
Ayrıca uzaktan çalışma ve bulut uygulamaları sınırı kaldırdı: ofis ağına güvenmek yetmez. MFA, “nereden bağlanırsa bağlansın” ikinci kapıyı taşır; sunucu ve ağ altyapısı sertleştirmesiyle birlikte çalışır.
KOBİ’lerde MFA nasıl kurulur?
1. Önce kritik hesapları seçin
E-posta (özellikle muhasebe ve yönetim), VPN / uzak masaüstü, bulut depolama, muhasebe/ERP paneli, alan adı ve hosting panelleri ilk dalgadır. “Herkes aynı anda” yerine risk sırasıyla ilerleyin.
2. Faktör seçin: push / authenticator tercih, SMS yedek
Authenticator uygulaması veya push onayı, SMS’e göre SIM değişimi ve numara taşıma saldırılarına daha dayanıklıdır. Donanım anahtarı (FIDO2) yönetici hesapları için güçlü bir seçenektir. SMS’i tek başına birincil faktör yapmayın; yedek kanal olarak sınırlı tutun.
3. Kimlik sağlayıcıda zorunlu kılın
Microsoft 365 / Entra, Google Workspace veya kullandığınız IdP’de MFA politikasını “koşullu” değil, kritik uygulamalar için zorunlu yapın. Yeni cihaz ve yönetici rolleri için istisna açmayın.
4. Kayıt (enrollment) ve yedek kodları planlayın
Kullanıcılar authenticator’ı kaydederken QR veya kurulum anahtarını güvenli ortamda tamamlasın. Yedek kurtarma kodlarını yazıcıdan çıkarıp kasada saklayın; telefon kaybında kilidi açacak tek yol bu olabilir.
5. İstisna ve acil erişim sürecini yazın
Telefonunu kaybeden çalışan için kimlik doğrulamalı bir yardım masası akışı tanımlayın. “MFA’yı bir hafta kapat” geçici çözümleri kalıcı delik haline gelir; süre ve onay sahibi net olsun.
6. Ölçün ve gözden geçirin
MFA’sız kalan hesap sayısını, başarısız ikinci faktör denemelerini ve yardım masası taleplerini aylık bakın. KOBİ siber güvenlik olgunluğunun görünür göstergelerinden biridir.
Sık yapılan hatalar
- Yalnızca SMS: Numara taşıma ve SIM değişimi riski; authenticator veya donanım anahtarına geçin.
- Yöneticilerde istisna: En değerli hesaplar en sık “acil” diye MFA dışı bırakılır.
- Kayıt sırasında denetimsiz QR: Ortak ekranda kalan kurulum kodu hesabı başkasına bağlar.
- Eski uygulamalarda bypass: “Temel kimlik doğrulama” veya uygulama parolaları MFA’yı deler; protokolü kapatın veya modern istemciye geçin.
- Eğitim yok: Push yorgunluğu (her bildirimi onaylama) sosyal mühendislik kapısıdır; “beklenmeyen istek = reddet” kuralını öğretin.
Çok faktörlü kimlik doğrulama bir kerelik proje değildir. Yeni uygulamalar eklendikçe politikanın kapsama alanı genişlemeli; ayrılan çalışanların ikinci faktör kayıtları iptal edilmelidir. İlk doksan günde hangi hesapların hâlâ tek faktörle girdiğini listelemek, ilerlemeyi görünür kılar.
Başarıyı yalnızca “MFA açık” kutusuyla ölçmeyin. Yardım masası süresinin kısalması, şüpheli giriş uyarılarının azalması ve yönetici hesaplarında donanım anahtarı oranının artması daha anlamlı göstergelerdir.
Kontrol listesi: MFA’ya başlamadan önce
- Kritik uygulamalar ve yönetici hesapları listelendi mi?
- Birincil faktör authenticator / push / FIDO2 olarak seçildi mi?
- Kayıt ve yedek kod süreci yazılı mı?
- Telefon kaybı / acil erişim onayı kimde?
- Eski temel kimlik doğrulama ve uygulama parolaları kapatıldı mı?
- Kullanıcılara “beklenmeyen push = reddet” eğitimi verildi mi?
Çok faktörlü kimlik doğrulama, parola sızıntısını felakete çevirmeyi engelleyen en hızlı kazanımlardan biridir. Kapsamı ve yol haritasını siber güvenlik danışmanlığı hizmetimizle birlikte netleştirebilir veya bizimle iletişime geçebilirsiniz.
Sıkça Sorulan Sorular
MFA ile 2FA aynı şey midir?
Pratikte çoğu KOBİ bağlamında aynı kapıyı kastedersiniz: parola + ikinci faktör. MFA daha genel bir terimdir; iki veya daha fazla faktörü kapsar. Önemli olan ikinci faktörün gerçekten bağımsız olmasıdır.
SMS yeterli midir?
SMS, hiç MFA olmamasından iyidir ama SIM değişimi ve numara taşıma riski taşır. Birincil faktör olarak authenticator, push veya donanım anahtarı tercih edin; SMS’i yedek kanal yapın.
Tüm uygulamalara aynı anda mı MFA açılmalı?
Hayır. Önce e-posta, VPN, muhasebe ve yönetici panelleri gibi kritik hesaplar. Risk sırasıyla genişletin; aksi halde yardım masası ve gölge istisnalar artar.
Telefonu kaybeden çalışan ne yapmalı?
Önceden basılmış yedek kodlar veya kimlik doğrulamalı yardım masası süreci kullanılmalı. MFA’yı süresiz kapatmak yerine geçici, onaylı ve kayıtlı bir istisna tanımlayın.