

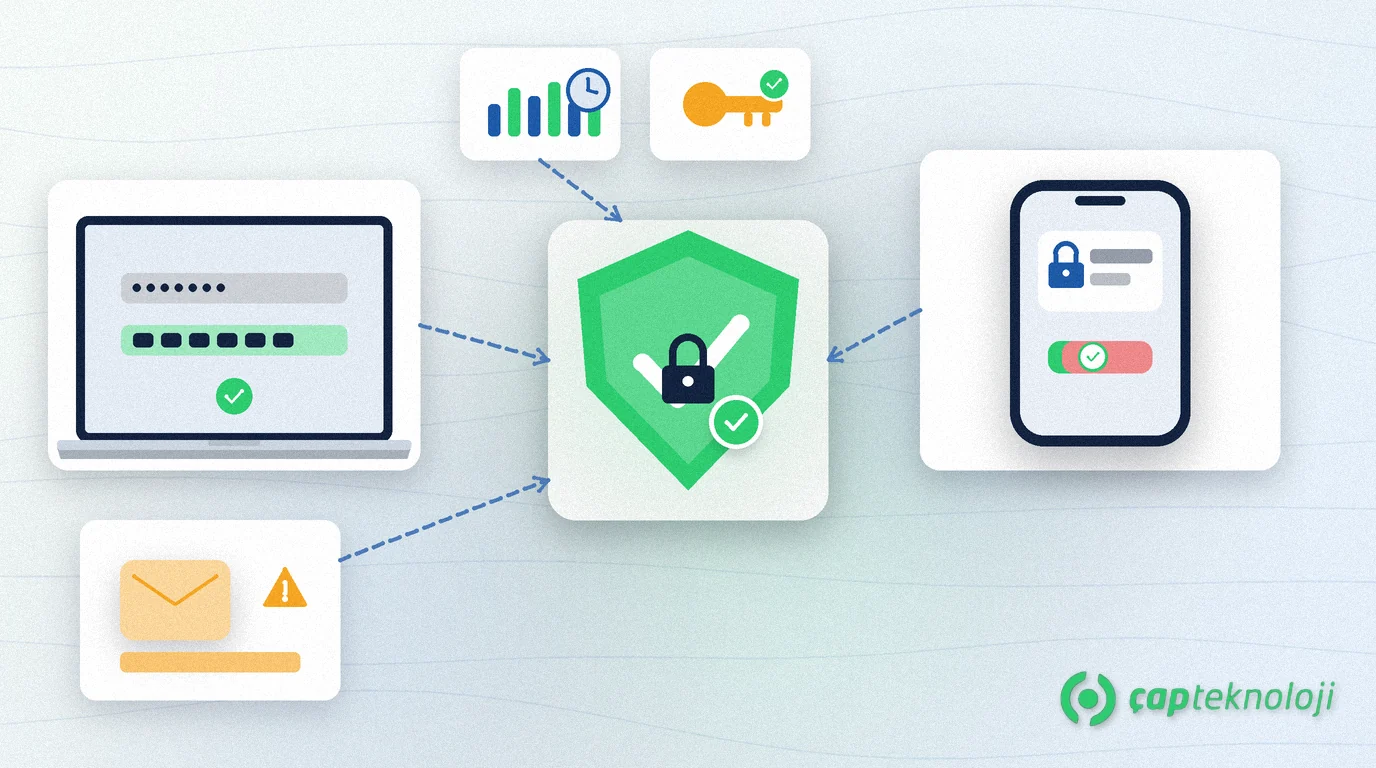
Kurz gesagt: Multi-Faktor-Authentifizierung (MFA) verstärkt die Anmeldung, indem sie mindestens zwei unabhängige Nachweise verlangt statt nur ein Passwort. In KMU stoppt MFA auf E-Mail, VPN, Buchhaltung und Cloud-Konsolen gestohlene oder geratene Passwörter weitgehend vor der Kontoübernahme. Gut umgesetzt stört es Nutzer kaum; schwache Faktoren und pauschale Ausnahmen lassen Lücken.
Credential-Leaks und Phishing bleiben häufige Einstiege. Scheitert der einzige Faktor (nur Passwort), gehört das Konto dem Angreifer. MFA unterbricht diese Kette mit einem zweiten Tor: Push-Freigabe, Authenticator-Code oder Hardware-Key sind nötig, bevor die Sitzung öffnet.
Dieser Beitrag erklärt, was Multi-Faktor-Authentifizierung bedeutet, welche Faktoren stärker sind, wie KMU sie Schritt für Schritt einführen und welche Fehler immer wieder auftreten.
Was ist Multi-Faktor-Authentifizierung?
Multi-Faktor-Authentifizierung verlangt mindestens zwei aus: etwas, das man weiß (Passwort), etwas, das man besitzt (Telefon, Hardware-Key) und optional etwas, das man ist (Biometrie). Ein gestohlenes Passwort allein reicht dann nicht.
- Erster Faktor: meist Passwort oder Identity-Provider-Sitzung.
- Zweiter Faktor: Authenticator-App (TOTP), Push-Freigabe, FIDO2/Hardware-Key oder (schwächer) SMS-Code.
- Kontext: neues Gerät, neuer Standort oder höheres Risiko kann eine Extra-Challenge auslösen.
Microsofts Leitfaden wie Multi-Faktor-Authentifizierung funktioniert zieht dieselbe Linie: MFA auf kritischen Konten ist Basiskontrolle, weil Passwörter allein nicht genügen. Bei ÇAP skalieren wir das in der Cybersicherheitsberatung auf KMU.
Warum es für KMU zählt
Kleine Teams nutzen oft dasselbe Postfach für Buchhaltung, Mail und Admin-Panels. Ein per CEO-Fraud oder Phishing abgefangenes Passwort öffnet Zahlungen und Kundendaten. In den Szenarien zu CEO-Fraud und Rechnungsbetrug sowie Phishing-Simulation ist MFA die praktische Schicht, die gestohlene Passwörter unbrauchbar macht.
Homeoffice und Cloud-Apps lösen den alten Perimeter auf: dem Büronetz zu vertrauen reicht nicht. MFA trägt das zweite Tor dorthin, wo Menschen sich verbinden, und ergänzt die Härtung der Server- und Netzwerkinfrastruktur.
Wie führen KMU MFA ein?
1. Kritische Konten priorisieren
E-Mail (besonders Finanzen und Geschäftsleitung), VPN / Remotedesktop, Cloud-Speicher, Buchhaltungs-/ERP-Konsolen, Domain- und Hosting-Panels zuerst. Nach Risiko ausrollen, nicht „alle am ersten Tag“.
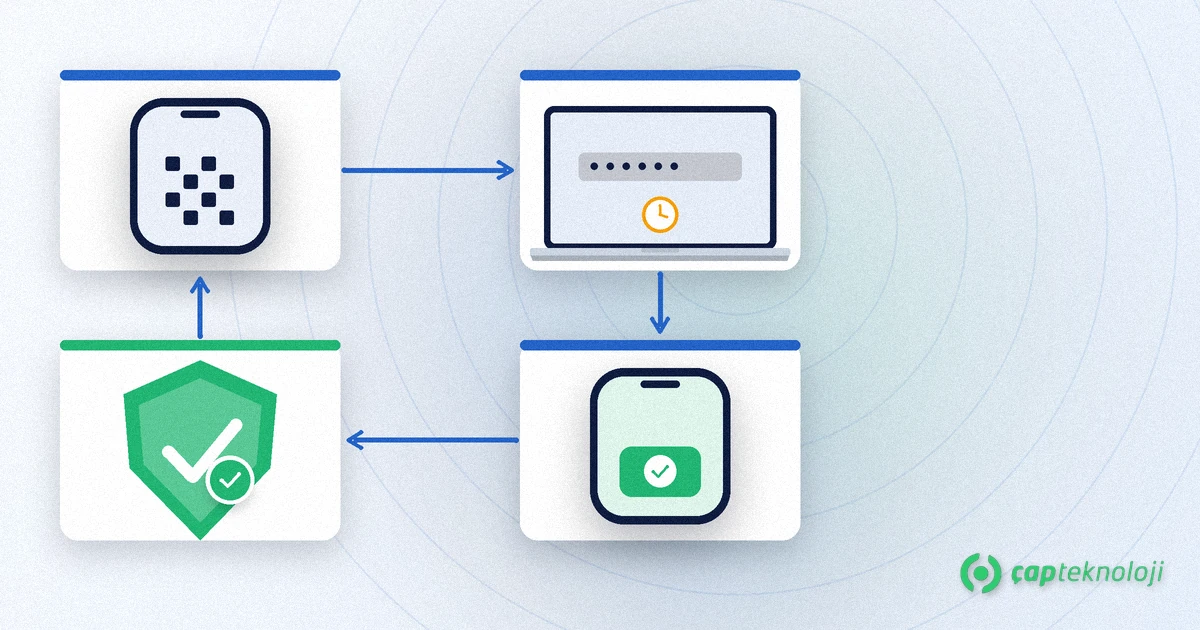
2. Push / Authenticator bevorzugen; SMS als Backup
Authenticator-Apps und Push-Freigaben widerstehen SIM-Swap und Rufnummernmitnahme besser als SMS. Hardware-Keys (FIDO2) sind stark für Admin-Konten. SMS nicht als einzigen Primärfaktor setzen; als begrenzten Backup-Kanal nutzen.
3. Im Identity Provider erzwingen
In Microsoft 365 / Entra, Google Workspace oder Ihrem IdP MFA für kritische Apps verpflichtend machen — nicht optional. Neue Geräte und Admin-Rollen nicht ausnehmen.
4. Enrollment und Backup-Codes planen
Nutzer schließen die Authenticator-Registrierung (QR oder Setup-Key) in kontrollierter Umgebung ab. Wiederherstellungscodes ausdrucken und sicher lagern; bei Telefonverlust können sie der einzige Entsperrweg sein.
5. Ausnahme- und Notfallprozess schreiben
Für verlorene Telefone einen identitätsgeprüften Helpdesk-Ablauf definieren. „MFA eine Woche aus“ wird zum Dauerloch; Dauer und Freigeber müssen klar sein.
6. Messen und prüfen
Konten ohne MFA, fehlgeschlagene Zweitfaktoren und Helpdesk-Volumen monatlich tracken. Das ist ein sichtbares Reifezeichen der Cybersicherheit für KMU.
Häufige Fehler
- Nur SMS: Portierungs- und SIM-Swap-Risiko; auf Authenticator oder Hardware-Keys wechseln.
- Admin-Ausnahmen: die wertvollsten Konten werden am häufigsten „aus Dringlichkeit“ ausgenommen.
- Unbeaufsichtigte QR-Registrierung: ein Setup-Code auf dem gemeinsamen Bildschirm bindet das Konto woanders.
- Legacy-Bypass: Basic Auth oder App-Passwörter durchstoßen MFA; Protokoll abschalten oder moderne Clients nutzen.
- Keine Schulung: Push-Müdigkeit (jede Meldung freigeben) ist Social-Engineering-Tür; „unerwarteter Prompt = ablehnen“ lehren.
Multi-Faktor-Authentifizierung ist kein einmaliges Projekt. Neue Apps müssen in die Policy; Zweitfaktor-Registrierungen ausscheidender Mitarbeitender müssen widerrufen werden. Eine Liste der Konten, die nach neunzig Tagen noch mit einem Faktor anmelden, macht Fortschritt sichtbar.
Erfolg nur am Häkchen „MFA an“ zu messen greift zu kurz. Kürzere Helpdesk-Zeiten, weniger verdächtige Anmeldealarme und mehr Hardware-Keys auf Admin-Konten sind bessere Signale.
Dokumentieren Sie außerdem, wer Policy-Änderungen freigibt und wie bei einem gesperrten Admin-Konto eskaliert wird. Ohne klare Verantwortung bleibt MFA ein Experiment statt eines stabilen Betriebsprozesses.
Checkliste vor dem MFA-Start
- Sind kritische Apps und Admin-Konten gelistet?
- Ist der Primärfaktor Authenticator / Push / FIDO2?
- Sind Enrollment und Backup-Codes schriftlich?
- Wer gibt Telefonverlust / Break-Glass frei?
- Sind Legacy Basic Auth und App-Passwörter deaktiviert?
- Wurde „unerwarteter Push = ablehnen“ geschult?
Multi-Faktor-Authentifizierung ist einer der schnellsten Wege, einen Passwort-Leak vom Incident fernzuhalten. Umfang und Roadmap können Sie mit unserer Cybersicherheitsberatung schärfen oder Kontakt aufnehmen.
Häufig gestellte Fragen
Ist MFA dasselbe wie 2FA?
In den meisten KMU-Gesprächen meinen beide dasselbe Tor: Passwort plus zweiter Faktor. MFA ist der breitere Begriff für zwei oder mehr Faktoren. Entscheidend ist die Unabhängigkeit des zweiten Faktors.
Reicht SMS?
SMS ist besser als kein MFA, birgt aber SIM-Swap- und Portierungsrisiko. Authenticator, Push oder Hardware-Key als Primärfaktor; SMS nur begrenzter Backup.
Muss MFA an Tag eins überall an?
Nein. Zuerst E-Mail, VPN, Buchhaltung und Admin-Konsolen. Nach Risiko erweitern; sonst wachsen Helpdesk und Schatten-Ausnahmen.
Was tun bei Telefonverlust?
Vorbereitete Backup-Codes oder identitätsgeprüfter Helpdesk. Lieber eine befristete, freigegebene, protokollierte Ausnahme als MFA dauerhaft aus.