

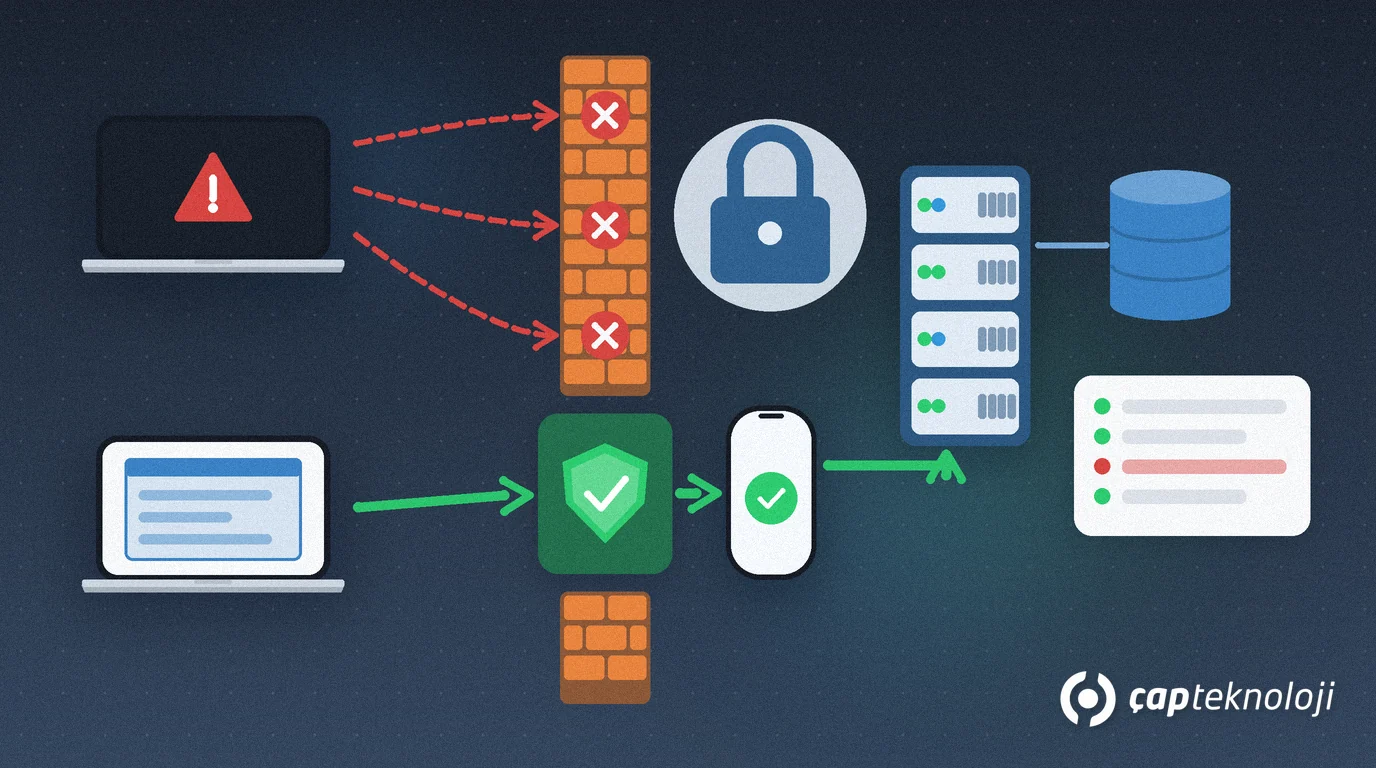
Kısaca: RDP güvenliği, Windows sunucularınıza Uzak Masaüstü ile yapılan bağlantıları yetkisiz erişime karşı korumaktır. En önemli kural şudur: RDP portunu doğrudan internete açmayın; uzaktan erişimi VPN veya Uzak Masaüstü Ağ Geçidi (RD Gateway) üzerinden, çok faktörlü kimlik doğrulama ve hesap kilitleme ile birlikte verin.
Pek çok KOBİ’de Logo veya başka bir ERP, bir terminal sunucusunda çalışır; şubeler, muhasebe ofisi ve evden çalışanlar bu sunucuya Uzak Masaüstü ile bağlanır. Kurulum günü “hızlıca çalışsın” diye modemde 3389 portu sunucuya yönlendirilir ve yıllarca öyle kalır. Bu yazıda bu yapıyı, işi durdurmadan adım adım nasıl güvenli hâle getireceğinizi anlatıyoruz.
İçindekiler
- RDP güvenliği nedir?
- Dışarıdan erişim yöntemleri
- 7 adımda RDP güvenliği
- Port değiştirmek yeterli mi?
- Saldırı şüphesinde ne yapmalı?
- Özet ve kontrol listesi
RDP güvenliği nedir ve neden bu kadar önemli?
RDP (Remote Desktop Protocol), Microsoft’un bir Windows bilgisayarın masaüstüne ağ üzerinden bağlanmayı sağlayan protokolüdür ve varsayılan olarak TCP 3389 portunu kullanır.
İnternete açık bir RDP giriş ekranı, dünyanın her yerinden otomatik tarama araçlarının ulaşabileceği bir kapıdır. Saldırganlar burada iki yol izler: zayıf veya sızmış parolaları denemek ve yaması yapılmamış RDP açıklarını kullanmak. İçeri giren saldırgan, ERP veritabanınızın bulunduğu sunucuda yönetici gibi çalışabilir; fidye yazılımı saldırılarının sık görülen başlangıç noktalarından biri de budur. Bu yüzden RDP güvenliği, KOBİ’lerde sunucu güvenliğinin ilk maddesidir.
Uzak Masaüstüne dışarıdan erişim için hangi yöntem daha güvenli?
Uzaktan çalışmayı kapatmak çoğu işletme için seçenek değildir. Soru, erişimin hangi kapıdan verildiğidir:
| Yöntem | Ne yapar? | Değerlendirme |
|---|---|---|
| 3389 portunu doğrudan internete açmak | Giriş ekranı herkese görünür | Kullanmayın; parola denemelerine ve RDP açıklarına doğrudan açıktır |
| Portu başka bir numaraya taşımak | Görünürlüğü biraz azaltır | Tek başına güvenlik önlemi değildir; port tarama araçları farklı portları da bulur |
| VPN + çok faktörlü kimlik doğrulama | Önce şifreli tünelle şirket ağına girilir, sonra RDP açılır | KOBİ’ler için yaygın ve uygun çözüm |
| RD Gateway + çok faktörlü kimlik doğrulama | RDP trafiğini HTTPS (443) üzerinden tek, denetlenen bir kapıdan geçirir | Çok sayıda uzak kullanıcı ve terminal sunucusu olan yapılar için güçlü seçenek |
Hangi yöntemi seçerseniz seçin, ortak nokta aynıdır: RDP giriş ekranı internetten doğrudan görünmemeli ve kapıda parolaya ek bir doğrulama olmalıdır.
RDP güvenliği 7 adımda nasıl sağlanır?
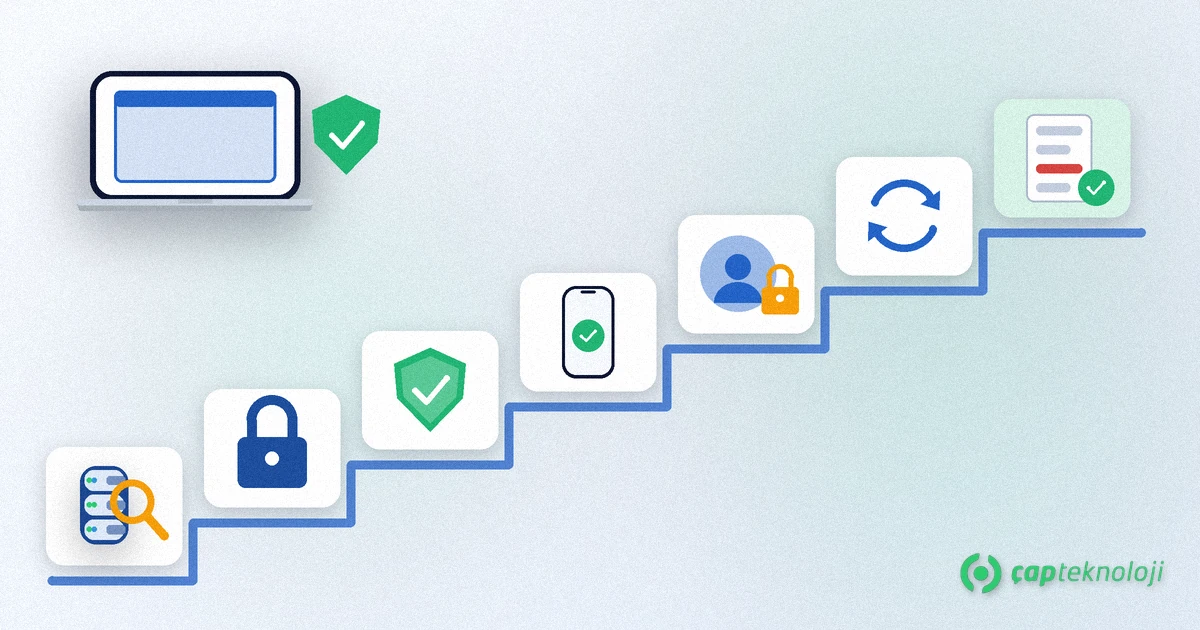
1. RDP açık olan makineleri ve port yönlendirmelerini bulun
Önce envanter çıkarın: hangi sunucu ve bilgisayarlarda Uzak Masaüstü açık, modem veya güvenlik duvarında hangi portlar içeriye yönlendirilmiş? Kurulumdan kalan, unutulmuş bir yönlendirme genellikle en büyük açıktır. Altyapının geneli için sunucu ve ağ altyapısı kontrol listemizi de kullanabilirsiniz.
2. 3389’u internete kapatın, erişimi VPN veya RD Gateway’e taşıyın
Güvenlik duvarındaki RDP yönlendirmesini kaldırın ve uzak kullanıcıları VPN ya da RD Gateway üzerinden bağlayın. Geçişi önce birkaç kullanıcıyla deneyin, herkes yeni yöntemle bağlanabildiğinde eski yönlendirmeyi kapatın. Şube ve muhasebe ofisi bağlantılarını da listeye dahil edin.
3. Çok faktörlü kimlik doğrulamayı zorunlu kılın
Parola tek başına yetmez; sızmış bir parola kapıyı açar. VPN girişinde veya RD Gateway’de ikinci doğrulama adımı isteyin. RD Gateway, Microsoft Entra çok faktörlü kimlik doğrulamasıyla NPS uzantısı üzerinden birlikte çalışabilir. Kurulum ve kullanıcıya anlatım için çok faktörlü kimlik doğrulama rehberimize bakın.
4. NLA’yı açık tutun ve RDP kullanıcılarını daraltın
Ağ Düzeyinde Kimlik Doğrulama (NLA), kullanıcının kimliğini uzak oturum açılmadan önce doğrular; kapalıysa açın. “Uzak Masaüstü Kullanıcıları” grubunda yalnızca gerçekten bağlanması gereken kişiler kalsın. Herkesin ortak kullandığı hesapları kapatın, yönetici hesabını günlük işte kullanmayın ve ayrılan çalışanların hesaplarını aynı gün devre dışı bırakın.
5. Hesap kilitleme ve güçlü parola ilkesini uygulayın
Microsoft, KB5020282 notunda hesap kilitleme için temel öneri olarak 10/10/10 ayarını verir: 10 dakika içinde 10 başarısız denemede hesap 10 dakika kilitlenir. Bu davranış RDP gibi ağ üzerinden yapılan oturum açmaları etkiler. Ekim 2022 güncellemeleriyle yerleşik yerel Yönetici hesabının kilitlenmesine izin veren ilke de eklendi; mevcut sunucularda bu ayarları kendiniz etkinleştirmeniz gerekir. Kilitlemeyi uzun ve tahmin edilmesi zor parolalarla birlikte kullanın.
6. Güncellemeleri geciktirmeyin
RDP’de geçmişte uzaktan kod çalıştırmaya izin veren kritik açıklar çıktı; 2019’da yayımlanan BlueKeep (CVE-2019-0708) eski Windows sürümlerini etkileyen bilinen bir örnektir. Sunucu ve VPN cihazlarının güncellemelerini plana bağlayın; desteği bitmiş Windows sürümlerini uzaktan erişime açmayın. Planlama için yama yönetimi yazımıza göz atın.
7. Oturum açma günlüklerini izleyin ve yedekleri ayrı tutun
Windows Güvenlik günlüğünde 4625 olayı başarısız oturum açmayı, oturum türü 10 olan 4624 olayı başarılı Uzak Masaüstü girişini gösterir. Kısa sürede çok sayıda 4625 veya mesai dışında beklenmeyen girişler için uyarı kurun. En kötü senaryoya karşı ERP veritabanının yedeğini sunucudan ayrı tutun ve geri yüklemeyi test edin; ayrıntılar SQL veritabanı yedekleme rehberimizde.
RDP portunu değiştirmek yeterli mi?
Hayır. 3389 yerine farklı bir port kullanmak, bazı otomatik denemeleri azaltabilir ama giriş ekranı hâlâ internete açıktır. Port tarayıcılar tüm portlara bakabildiği için bu yöntem bir güvenlik önlemi değil, sadece küçük bir gizlemedir. Port değiştirmek, VPN veya RD Gateway, çok faktörlü kimlik doğrulama ve hesap kilitlemenin yerine geçmez.
RDP üzerinden saldırı şüphesinde ne yapmalısınız?
Şu işaretler ciddiye alınmalıdır: tanımadığınız kullanıcı hesapları, Yöneticiler grubuna eklenmiş hesaplar, gece saatlerinde Uzak Masaüstü girişleri, kapatılmış antivirüs veya kısa sürede binlerce başarısız deneme. Böyle bir durumda:
- Sunucunun internet bağlantısını kesin ama sunucuyu kapatmayın; inceleme için kayıtlar gerekir.
- Yönetici ve RDP kullanan hesapların parolalarını temiz bir cihazdan değiştirin.
- Yeni açılmış hesapları, zamanlanmış görevleri ve kurulu programları kontrol edin.
- Yedeklerin sağlam ve sunucudan bağımsız olduğunu doğrulayın.
- Kişisel veri etkilendiyse KVKK kapsamındaki bildirim yükümlülüğünü değerlendirin ve bir uzmandan destek alın.
Özet ve RDP güvenliği kontrol listesi
- İnternetten doğrudan erişilebilen RDP portu kaldı mı?
- Uzak erişim yalnızca VPN veya RD Gateway üzerinden mi?
- Kapıda çok faktörlü kimlik doğrulama zorunlu mu?
- NLA açık ve Uzak Masaüstü Kullanıcıları grubu güncel mi?
- Hesap kilitleme ilkesi yönetici hesabı dahil uygulanıyor mu?
- Sunucu ve VPN cihazı güncel mi?
- 4625 ve 4624 olayları izleniyor, yedekler ayrı tutuluyor mu?
Özetle RDP güvenliği, uzaktan çalışmayı yasaklamak değil, Uzak Masaüstünü tek ve iyi korunan bir kapıdan sunmaktır. ÇAP Teknoloji olarak mevcut uzaktan erişim yapınızı inceleyebilir, VPN veya RD Gateway geçişini iş akışınızı durdurmadan planlayabilir ve siber güvenlik danışmanlığı kapsamında uygulayabiliriz; iletişim sayfamızdan bize ulaşın.
Sıkça Sorulan Sorular
RDP portunu internete açmak neden tehlikeli?
İnternete açık bir RDP giriş ekranına otomatik tarama araçları her yerden ulaşabilir. Saldırganlar burada zayıf veya sızmış parolaları dener ve yaması yapılmamış açıkları kullanmaya çalışır. Bu yüzden uzaktan erişimi VPN veya RD Gateway üzerinden vermek gerekir.
VPN mi, RD Gateway mi daha uygun?
İkisi de doğru kullanıldığında güvenlidir. Az sayıda kullanıcısı olan KOBİ’lerde VPN ve çok faktörlü kimlik doğrulama çoğu zaman yeterlidir. Çok sayıda uzak kullanıcı ve terminal sunucusu varsa RD Gateway, RDP trafiğini HTTPS üzerinden tek ve denetlenen bir kapıda toplar.
NLA nedir, açık olmalı mı?
Ağ Düzeyinde Kimlik Doğrulama (NLA), kullanıcının kimliğini uzak oturum açılmadan önce doğrular. Böylece kimliği doğrulanmamış bağlantılar oturum ekranına kadar gelemez. Güncel Windows istemcileri NLA’yı destekler; kapalıysa açık tutulmalıdır.
Hesap kilitleme ayarı nasıl olmalı?
Microsoft, KB5020282 notunda temel öneri olarak 10/10/10 ayarını verir: 10 dakika içinde 10 başarısız denemede hesap 10 dakika kilitlenir. Mevcut sunucularda bu ilke ve yerleşik Yönetici hesabının kilitlenmesine izin veren ayar elle etkinleştirilmelidir.