

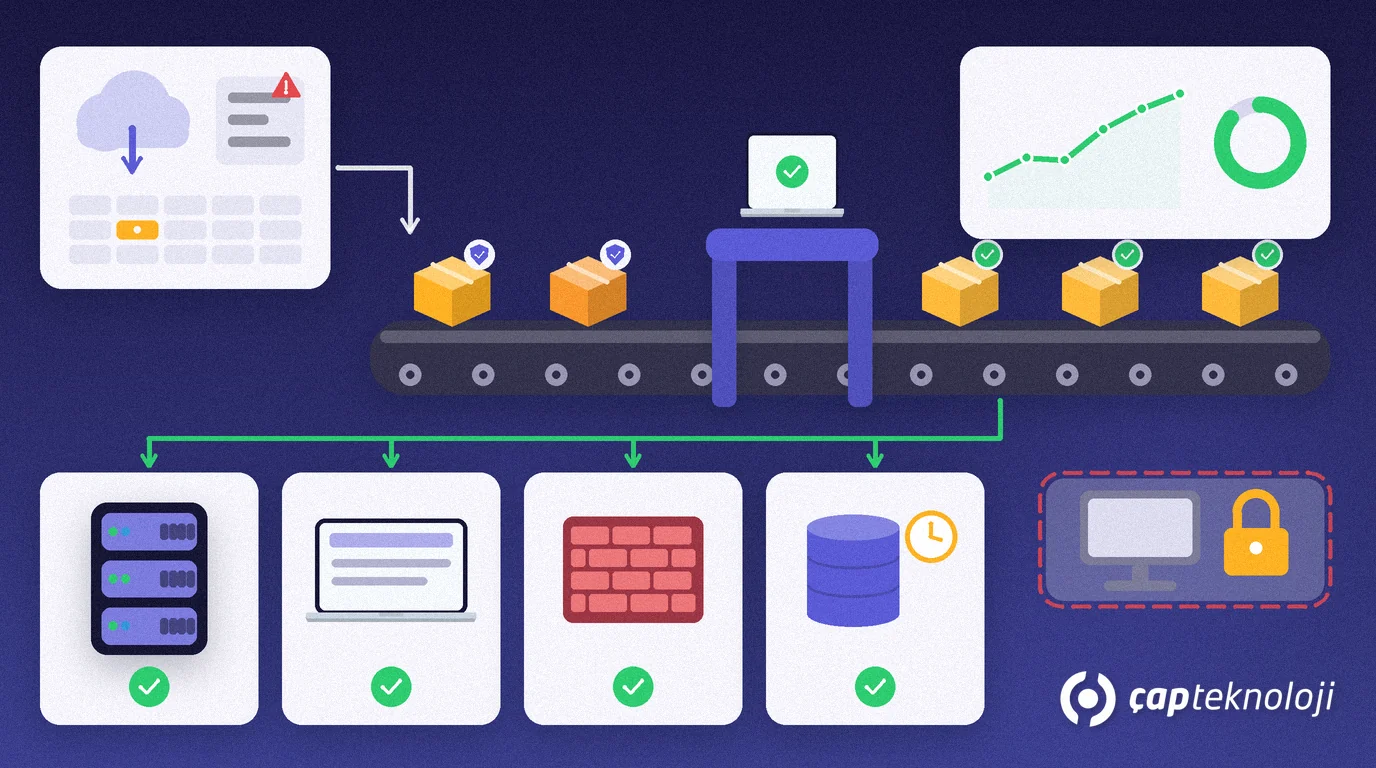
Kısaca: Yama yönetimi, şirketteki sunucu, bilgisayar, ağ cihazı ve uygulamalara gelen güvenlik güncellemelerinin takip edilip önceliklendirildiği, test edilerek kurulduğu ve kurulduğunun doğrulandığı düzenli bir süreçtir. KOBİ’ler için iyi bir yama yönetimi; eksiksiz bir varlık listesiyle başlar, aktif olarak istismar edilen açıkları öne alır ve her ay aynı takvimle işleyen bir test, kurulum ve raporlama döngüsüne dayanır.
Birçok KOBİ’de güncellemeler “bilgisayar isteyince” yapılır: kullanıcı yeniden başlatmayı erteler, sunucular “çalışıyorsa dokunma” mantığıyla aylarca güncellenmez, güvenlik duvarının yazılımı ise kurulduğu günden beri aynı kalır. Saldırganlar ise çoğu zaman yeni ve karmaşık teknikler yerine, güncellemesi çoktan yayımlanmış bilinen açıkları kullanır. Bu yazıda, küçük bir BT ekibinin ya da dış kaynak bir hizmet sağlayıcının yürütebileceği pratik bir yama yönetimi düzenini adım adım anlatıyoruz.
Yama yönetimi nedir?
Yama yönetimi (patch management), bir kurumdaki yazılım ve donanımlar için yayımlanan yamaların, güncellemelerin ve sürüm yükseltmelerinin belirlenmesi, önceliklendirilmesi, temin edilmesi, kurulması ve kurulumunun doğrulanması sürecidir.
Bu tanım, ABD Ulusal Standartlar ve Teknoloji Enstitüsü’nün (NIST) SP 800-40 Rev. 4 kurumsal yama yönetimi rehberinden gelir. Rehber yamayı “önleyici bakım” ve işin olağan bir maliyeti olarak ele alır. Araç bakımında olduğu gibi, ihmal edildiğinde arızanın ve duruşun bedeli çoğu zaman bakımın kendisinden yüksek olur. Yama yönetimi tek seferlik bir proje değil, takvimi, sorumlusu ve raporu olan sürekli bir iştir.
Hangi sistemler yama yönetimine dahil edilmeli?
Yalnızca Windows güncellemelerini takip etmek yeterli değildir. Envantere en az şu grupları ekleyin:
- Sunucular: Windows ve Linux sunucular, sanallaştırma platformu (hipervizör) ve yedekleme sunucusu.
- İş uygulamaları ve veritabanları: ERP, SQL Server, e-fatura entegrasyonu, muhasebe ve raporlama yazılımları.
- Kullanıcı bilgisayarları: İşletim sistemi, tarayıcılar, ofis yazılımları, PDF okuyucular ve VPN istemcileri gibi üçüncü taraf uygulamalar.
- Ağ ve güvenlik cihazları: Güvenlik duvarı, VPN ağ geçidi, anahtarlar, kablosuz erişim noktaları ve NAS cihazlarının yazılımları (firmware).
- Mobil cihazlar ve bulut servisleri: Şirket telefonları, tabletler ve yönetici paneli olan SaaS uygulamalarının ayarları.
Her varlık için bir sorumlu, iş açısından kritiklik düzeyi ve üreticinin hâlâ güncelleme yayımlayıp yayımlamadığı bilgisi yazılmalıdır. Envanteriniz eksikse BT altyapı denetimi bu listeyi çıkarmanın en düzenli yoludur.
Güvenlik güncellemeleri nasıl önceliklendirilir?
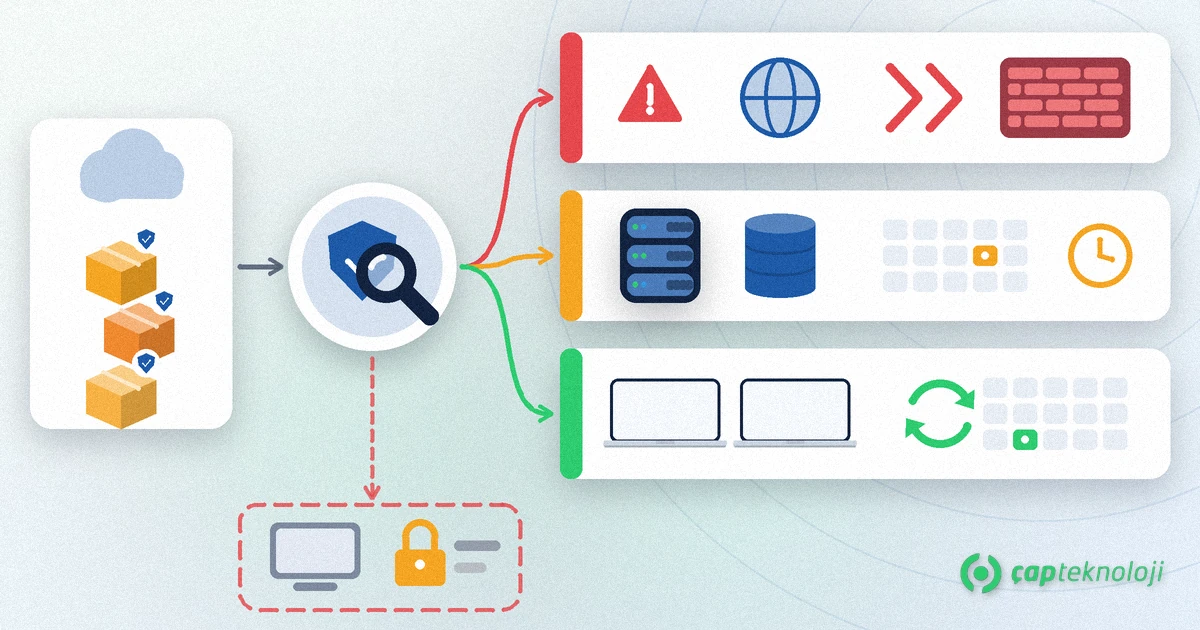
Her ay çok sayıda güncelleme yayımlanır ve hepsini aynı gün kurmak mümkün değildir. Önceliği belirlerken üç soru sorun: Açık şu anda aktif olarak istismar ediliyor mu, etkilenen sistem internete açık mı ve sistem iş için ne kadar kritik? ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), sahada istismar edildiği doğrulanan açıkları Bilinen İstismar Edilen Açıklar (KEV) kataloğunda yayımlar ve tüm kurumlara bu listedeki açıkları önceliklendirmelerini önerir.
| Öncelik | Ölçüt | Örnek | Nasıl uygulanır? |
|---|---|---|---|
| Acil | Aktif olarak istismar edilen açık (ör. KEV kataloğunda) veya internete açık sistemde kritik açık | Güvenlik duvarı, VPN ağ geçidi, e-posta sunucusu | Aylık takvimi beklemeden, kısa bir testle ve geri dönüş planıyla kurulur |
| Yüksek | Kritik veya yüksek önem dereceli açık, iç ağdaki kritik sistem | ERP ve SQL Server sunucuları, etki alanı denetleyicisi | Test ortamında denenir, ilk planlı bakım penceresinde kurulur |
| Normal | Orta ve düşük önem dereceli açıklar, kullanıcı bilgisayarları | Ofis yazılımları, tarayıcılar, yazıcı sürücüleri | Pilot grupta denendikten sonra aylık döngüyle tüm cihazlara dağıtılır |
Yazılı bir yama politikası, bu üç seviye için hedef sürelerinizi ve kimin onay vereceğini netleştirir. Süreleri sektörünüzün, sözleşmelerinizin ve risk iştahınızın gerektirdiği şekilde kendiniz belirleyin.
Adım adım yama yönetimi süreci
- Envanteri ve sorumluları belirleyin: Yukarıdaki varlık gruplarını tek bir listede toplayın; her satırda sahip, kritiklik ve güncelleme yöntemi yazsın.
- Güncelleme kaynaklarını takip edin: Üretici güvenlik bültenlerine abone olun. Microsoft, Windows kalite güncellemelerini genellikle her ayın ikinci salı günü yayımlar, ancak acil güncellemeler her an gelebilir. Ağ cihazı ve ERP üreticilerinin duyurularını da aynı listeye ekleyin.
- Önceliklendirin: Gelen güncellemeleri yukarıdaki tabloya göre acil, yüksek ve normal olarak sınıflandırın.
- Önce test edin: Güncellemeleri önce birkaç BT kullanıcısının bilgisayarında ve mümkünse sunucuların test kopyasında deneyin; kritik uygulamaların açıldığını ve yazdırma, entegrasyon gibi işlerin çalıştığını kontrol edin.
- Bakım penceresi planlayın ve yedek alın: Sunucu güncellemelerini iş saatleri dışında, önceden duyurulmuş bir zaman diliminde yapın. Kurulumdan önce yedek ya da anlık görüntü (snapshot) alın ve geri dönüş adımlarını yazın.
- Merkezi olarak dağıtın: Microsoft Intune gibi bir uç nokta yönetim aracı veya hizmet sağlayıcınızın uzaktan izleme ve yönetim (RMM) aracı, güncellemeleri cihaz gruplarına zamanlanmış biçimde dağıtır ve kullanıcının ertelemesine sınır koyar.
- Doğrulayın ve raporlayın: Kurulumun gerçekten tamamlandığını, yeniden başlatma bekleyen cihaz kalmadığını kontrol edin. Aylık kısa bir rapor; güncel cihaz oranını, bekleyen kritik güncellemeleri ve istisnaları göstermelidir.
- İstisnaları kayda alın: Güncellenemeyen her sistem için nedeni, alınan ek önlemi ve son değerlendirme tarihini yazın.
ERP ve SQL Server sunucularında güncelleme nasıl yapılmalı?
ERP ve veritabanı sunucuları en kritik, ama aynı zamanda en çok ertelenen sistemlerdir. Riski azaltmak için üç kurala uyun. Birincisi, işletim sistemi ve SQL Server güncellemelerini kurmadan önce ERP üreticisinin veya iş ortağınızın desteklenen sürüm bilgisini kontrol edin. İkincisi, kurulumdan hemen önce veritabanlarının tam yedeğini alın ve yedeğin geri yüklenebildiğinden emin olun. Üçüncüsü, güncellemeden sonra ERP’ye giriş, fatura kesme ve entegrasyon servislerinin çalıştığını kısa bir kontrol listesiyle doğrulayın.
Microsoft, SQL Server için düzenli aralıklarla kümülatif güncellemeler yayımlar; desteği sona eren sürümler ise artık güvenlik güncellemesi almaz. Sunucunuz böyle bir sürümdeyse yamalamak yerine SQL Server sürüm yükseltme planı yapmanız gerekir. Güncelleme sırasında ters giden bir durumda nereye ve ne kadar sürede döneceğinizi ise felaket kurtarma planınız belirlemelidir.
Güncellenemeyen eski sistemler için ne yapılmalı?
Bazı makineler üretim hattındaki eski bir yazılım ya da üreticinin desteği bitmiş bir cihaz nedeniyle güncellenemez. Bu sistemleri görmezden gelmek yerine riskini azaltın:
- Ayrı bir ağ bölümüne alın ve yalnızca gereken bağlantılara izin verin.
- İnternete doğrudan erişimini kapatın; uzaktan erişimi yalnızca çok faktörlü kimlik doğrulamalı VPN üzerinden açın.
- Gereksiz servisleri kapatın, yerel yönetici hesaplarını sınırlayın ve sistemi izlemeye alın.
- Değiştirme veya yükseltme için bütçe ve tarih belirleyip istisna kaydına yazın.
Sık yapılan hatalar
- Yalnızca Windows’u güncelleyip güvenlik duvarı, VPN ve üçüncü taraf uygulamaları unutmak.
- Test etmeden tüm cihazlara aynı anda dağıtmak ya da test korkusuyla sunucuları hiç güncellememek.
- Yedek almadan ve geri dönüş adımlarını yazmadan sunucu güncellemesi yapmak.
- Güncellemenin “gönderildiğini” görüp kurulduğunu ve yeniden başlatmanın yapıldığını doğrulamamak.
- Desteği biten sistemleri istisna kaydı ve ek önlem olmadan çalıştırmaya devam etmek.
Güncelleme düzeninizin dışarıdan nasıl göründüğünü görmek için genel sunucu ve ağ altyapısı güvenlik kontrol listemize de göz atabilirsiniz.
Özet ve kontrol listesi
- Sunucu, bilgisayar, ağ cihazı ve uygulamaları kapsayan güncel bir varlık listesi var.
- Her varlığın bir sorumlusu ve kritiklik düzeyi tanımlı.
- Üretici bültenleri ve CISA KEV kataloğu düzenli izleniyor.
- Acil, yüksek ve normal öncelik için hedef süreler yazılı politikada belirlenmiş.
- Güncellemeler önce pilot grupta ve test ortamında deneniyor.
- Sunucu güncellemelerinden önce yedek alınıyor, geri dönüş adımları hazır.
- Aylık rapor kurulumları doğruluyor; güncellenemeyen sistemler istisna kaydında.
Düzenli işleyen bir yama yönetimi, bilinen açıklardan kaynaklanan saldırı yüzeyini daraltır ve fidye yazılımı gibi olaylara karşı en temel savunmalardan birini oluşturur. ÇAP Teknoloji, siber güvenlik danışmanlığı kapsamında varlık envanterinizi çıkarır, yama politikanızı yazar, test ve dağıtım düzenini kurar ve aylık raporlamayı sizinle birlikte yürütür. Bizimle iletişime geçin.
Sıkça Sorulan Sorular
Yama yönetimi ile güncelleme yapmak arasındaki fark nedir?
Güncelleme yapmak tek bir cihaza yama kurmaktır. Yama yönetimi ise tüm sistemlerin envanterini, güncellemelerin önceliklendirilmesini, testini, planlı kurulumunu, doğrulanmasını ve raporlanmasını kapsayan sürekli bir süreçtir.
Güvenlik güncellemeleri hangi sıklıkla kurulmalı?
Kullanıcı bilgisayarları ve sunucular için aylık bir döngü iyi bir başlangıçtır; Microsoft Windows kalite güncellemelerini genellikle her ayın ikinci salı günü yayımlar. Aktif olarak istismar edilen veya internete açık sistemleri etkileyen açıklar ise aylık takvim beklenmeden ele alınmalıdır.
Sunucu güncellemesi ERP’yi bozarsa ne yapılmalı?
Bu yüzden kurulumdan önce yedek veya anlık görüntü alınır ve geri dönüş adımları yazılır. Sorun çıkarsa sistem bu yedeğe döndürülür, hata ERP iş ortağıyla incelenir ve güncelleme test ortamında doğrulandıktan sonra yeniden planlanır.
Güncellenemeyen eski bir sistem nasıl korunur?
Sistem ayrı bir ağ bölümüne alınır, internete doğrudan erişimi kapatılır, uzaktan erişim yalnızca çok faktörlü kimlik doğrulamalı VPN ile verilir ve izlemeye alınır. Değiştirme tarihi ve bütçesi istisna kaydına yazılır.