

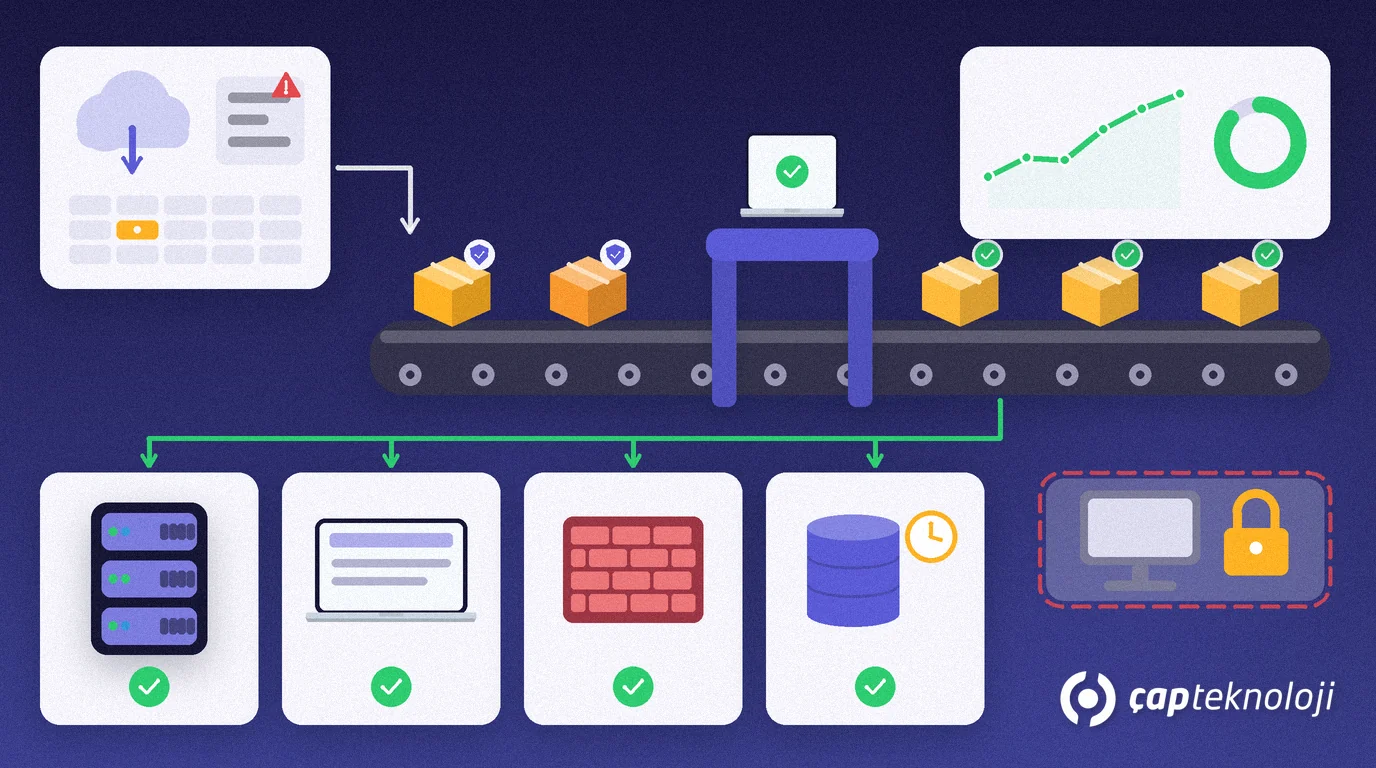
Kurz gesagt: Patch-Management ist der regelmäßige Prozess, mit dem ein Unternehmen Sicherheitsupdates für Server, Computer, Netzwerkgeräte und Anwendungen verfolgt, priorisiert, nach einem Test installiert und die Installation überprüft. Für KMU beginnt gutes Patch-Management mit einer vollständigen Bestandsliste, zieht aktiv ausgenutzte Schwachstellen vor und folgt einem festen monatlichen Rhythmus aus Test, Verteilung und Bericht.
In vielen kleineren Unternehmen wird aktualisiert, „wenn der Rechner danach fragt“: Anwender verschieben den Neustart, Server bleiben nach dem Motto „Never touch a running system“ monatelang ungepatcht, und die Firewall läuft noch mit der Firmware vom Auslieferungstag. Angreifer greifen dagegen oft nicht zu raffinierten neuen Methoden, sondern nutzen bekannte Schwachstellen, für die längst ein Update existiert. Dieser Leitfaden zeigt eine praxistaugliche Routine, die ein kleines IT-Team oder ein externer Dienstleister umsetzen kann.
Was ist Patch-Management?
Patch-Management ist der Prozess, Patches, Updates und Versions-Upgrades für Software und Hardware im gesamten Unternehmen zu erkennen, zu priorisieren, zu beschaffen, zu installieren und ihre Installation zu überprüfen.
Die Definition stammt aus dem Leitfaden NIST SP 800-40 Rev. 4 zur Planung des unternehmensweiten Patch-Managements des US-amerikanischen National Institute of Standards and Technology. NIST versteht Patchen als vorbeugende Wartung und normalen Teil der Betriebskosten. Wie bei der Fahrzeuginspektion kosten Ausfälle und Stillstand meist mehr als die Wartung selbst. Patch-Management ist daher kein einmaliges Projekt, sondern eine Daueraufgabe mit Zeitplan, Verantwortlichen und Bericht.
Welche Systeme gehören ins Patch-Management?
Nur Windows-Updates zu verfolgen reicht nicht. Nehmen Sie mindestens diese Gruppen in den Bestand auf:
- Server: Windows- und Linux-Server, die Virtualisierungsplattform (Hypervisor) und der Backup-Server.
- Geschäftsanwendungen und Datenbanken: ERP, SQL Server, E-Rechnungs-Schnittstellen, Buchhaltungs- und Reporting-Software.
- Arbeitsplatzrechner: das Betriebssystem sowie Drittanbieter-Software wie Browser, Office-Programme, PDF-Reader und VPN-Clients.
- Netzwerk- und Sicherheitsgeräte: Firmware von Firewall, VPN-Gateway, Switches, WLAN-Access-Points und NAS-Systemen.
- Mobilgeräte und Cloud-Dienste: Firmenhandys und Tablets sowie die Einstellungen von SaaS-Anwendungen mit Admin-Konsole.
Halten Sie für jedes Gerät den Verantwortlichen, die geschäftliche Kritikalität und die Information fest, ob der Hersteller noch Updates liefert. Fehlt Ihnen dieser Überblick, ist ein IT-Infrastruktur-Audit der strukturierteste Weg dorthin.
Wie priorisiert man Sicherheitsupdates?
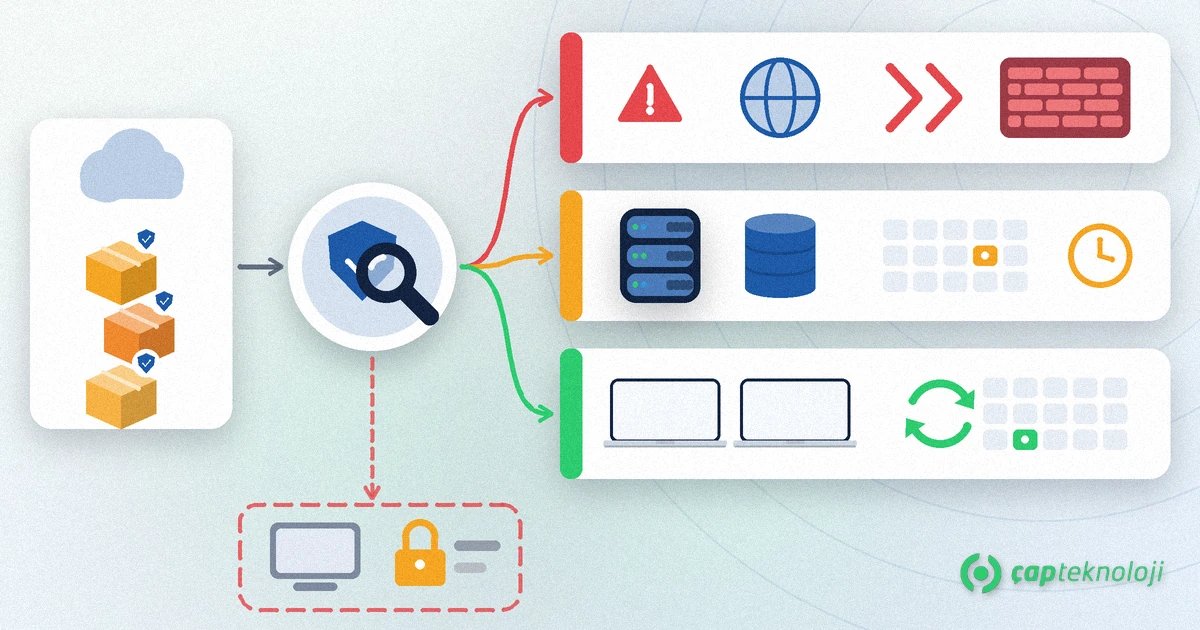
Jeden Monat erscheinen zahlreiche Updates; alle am selben Tag einzuspielen ist nicht realistisch. Stellen Sie drei Fragen: Wird die Schwachstelle bereits aktiv ausgenutzt, ist das betroffene System aus dem Internet erreichbar, und wie kritisch ist es für den Betrieb? Die US-Behörde für Cyber- und Infrastruktursicherheit (CISA) veröffentlicht nachweislich ausgenutzte Schwachstellen im Katalog der Known Exploited Vulnerabilities (KEV) und empfiehlt allen Organisationen, diese vorrangig zu beheben.
| Priorität | Kriterium | Beispiele | Vorgehen |
|---|---|---|---|
| Dringend | Aktiv ausgenutzte Schwachstelle (z. B. im KEV-Katalog) oder kritische Lücke in einem aus dem Internet erreichbaren System | Firewall, VPN-Gateway, Mailserver | Außerhalb des Monatszyklus, nach kurzem Test und mit Rückfallplan |
| Hoch | Kritische oder hohe Schwachstelle in einem wichtigen internen System | ERP- und SQL-Server, Domänencontroller | In der Testumgebung prüfen, im nächsten geplanten Wartungsfenster installieren |
| Normal | Mittlere und niedrige Schwachstellen, Arbeitsplatzrechner | Office-Programme, Browser, Druckertreiber | Nach einer Pilotgruppe im Monatszyklus auf alle Geräte verteilen |
Eine schriftliche Patch-Richtlinie legt die Zielzeiten für diese drei Stufen fest und regelt, wer Ausnahmen freigibt. Die Fristen bestimmen Sie selbst – nach Branche, Verträgen und Risikobereitschaft.
Der Patch-Management-Prozess Schritt für Schritt
- Bestand erfassen und Verantwortliche festlegen: Führen Sie die genannten Gruppen in einer Liste zusammen; jede Zeile nennt Verantwortlichen, Kritikalität und Update-Methode.
- Update-Quellen verfolgen: Abonnieren Sie die Sicherheitsmeldungen der Hersteller. Microsoft veröffentlicht Qualitätsupdates für Windows in der Regel am zweiten Dienstag jedes Monats, dringende Korrekturen können aber jederzeit kommen. Nehmen Sie die Meldungen Ihrer Netzwerk- und ERP-Hersteller in dieselbe Liste auf.
- Priorisieren: Ordnen Sie eingehende Updates anhand der Tabelle als dringend, hoch oder normal ein.
- Zuerst testen: Spielen Sie Updates zunächst auf einigen Rechnern der IT und nach Möglichkeit auf einer Testkopie der Server ein; prüfen Sie, ob kritische Anwendungen starten und Drucken sowie Schnittstellen funktionieren.
- Wartungsfenster planen und sichern: Patchen Sie Server außerhalb der Geschäftszeiten in einem angekündigten Zeitfenster. Erstellen Sie vorher ein Backup oder einen Snapshot und notieren Sie die Rückfallschritte.
- Zentral verteilen: Ein Endpoint-Management-Werkzeug wie Microsoft Intune oder das RMM-Werkzeug (Remote Monitoring and Management) Ihres Dienstleisters verteilt Updates zeitgesteuert an Gerätegruppen und begrenzt, wie lange Anwender sie verschieben können.
- Prüfen und berichten: Kontrollieren Sie, dass die Installation wirklich abgeschlossen ist und kein Gerät mehr auf einen Neustart wartet. Ein kurzer Monatsbericht zeigt den Anteil aktueller Geräte, offene kritische Updates und Ausnahmen.
- Ausnahmen dokumentieren: Halten Sie für jedes System, das nicht aktualisiert werden kann, Grund, Ersatzmaßnahme und nächsten Prüftermin fest.
Wie patcht man ERP- und SQL-Server?
ERP- und Datenbankserver sind die kritischsten Systeme – und zugleich die, die am häufigsten aufgeschoben werden. Drei Regeln senken das Risiko. Erstens: Prüfen Sie vor Betriebssystem- oder SQL-Server-Updates die unterstützten Versionen bei Ihrem ERP-Hersteller oder -Partner. Zweitens: Erstellen Sie direkt vor der Installation eine vollständige Datenbanksicherung und stellen Sie sicher, dass sie sich wiederherstellen lässt. Drittens: Bestätigen Sie nach dem Update mit einer kurzen Checkliste, dass ERP-Anmeldung, Fakturierung und Schnittstellendienste funktionieren.
Microsoft veröffentlicht für SQL Server in regelmäßigen Abständen kumulative Updates; Versionen am Ende des Supports erhalten dagegen keine Sicherheitsupdates mehr. Läuft Ihr Server noch mit einer solchen Version, brauchen Sie statt Patches einen Plan für das SQL Server Upgrade. Wohin und wie schnell Sie zurückkehren, wenn ein Update schiefgeht, sollte Ihr Disaster-Recovery-Plan festlegen.
Was tun mit Altsystemen, die sich nicht patchen lassen?
Manche Rechner lassen sich wegen alter Software an einer Produktionslinie oder eines Geräts ohne Herstellersupport nicht aktualisieren. Statt sie zu ignorieren, senken Sie ihr Risiko:
- In ein eigenes Netzwerksegment verschieben und nur die nötigen Verbindungen erlauben.
- Direkten Internetzugang sperren; Fernzugriff nur über ein VPN mit Multi-Faktor-Authentifizierung.
- Unnötige Dienste abschalten, lokale Administratorkonten einschränken und das System überwachen.
- Budget und Termin für Ersatz oder Upgrade festlegen und im Ausnahmeregister eintragen.
Häufige Fehler
- Nur Windows aktualisieren und Firewall, VPN sowie Drittanbieter-Software vergessen.
- Updates ungetestet auf alle Geräte gleichzeitig verteilen – oder Server aus Angst vor Störungen gar nicht patchen.
- Server ohne Backup und ohne schriftliche Rückfallschritte patchen.
- Ein „verteiltes“ Update für erledigt halten, ohne Installation und Neustart zu prüfen.
- Systeme ohne Support ohne Ausnahmeeintrag und zusätzliche Schutzmaßnahmen weiterbetreiben.
Einen breiteren Blick auf Ihre Abwehr bietet unsere Checkliste zur Server- und Netzwerksicherheit.
Zusammenfassung und Checkliste
- Eine aktuelle Bestandsliste umfasst Server, Rechner, Netzwerkgeräte und Anwendungen.
- Jedes System hat einen Verantwortlichen und eine Kritikalitätsstufe.
- Herstellermeldungen und der CISA-KEV-Katalog werden regelmäßig verfolgt.
- Zielzeiten für dringend, hoch und normal stehen in einer schriftlichen Richtlinie.
- Updates laufen zuerst in einer Pilotgruppe und einer Testumgebung.
- Vor dem Patchen von Servern gibt es ein Backup und fertige Rückfallschritte.
- Ein Monatsbericht bestätigt die Installationen; nicht patchbare Systeme stehen im Ausnahmeregister.
Ein Patch-Management, das jeden Monat zuverlässig läuft, verkleinert die Angriffsfläche durch bekannte Schwachstellen und gehört zu den grundlegenden Schutzmaßnahmen gegen Vorfälle wie Ransomware. Die Cybersicherheitsberatung von ÇAP Teknoloji erstellt mit Ihnen den Gerätebestand, formuliert die Patch-Richtlinie, richtet Test und Verteilung ein und begleitet das monatliche Reporting. Sprechen Sie uns an.
Häufig gestellte Fragen
Was unterscheidet Patch-Management vom Installieren von Updates?
Ein Update zu installieren betrifft ein einzelnes Gerät. Patch-Management ist der laufende Prozess darum herum: Bestand aller Systeme, Priorisierung, Test, geplante Installation, Prüfung und Bericht.
Wie oft sollten Sicherheitsupdates installiert werden?
Ein monatlicher Zyklus für Arbeitsplatzrechner und Server ist eine gute Basis; Microsoft veröffentlicht Qualitätsupdates für Windows in der Regel am zweiten Dienstag jedes Monats. Aktiv ausgenutzte Schwachstellen oder Lücken in aus dem Internet erreichbaren Systemen sollten ohne Warten auf den Monatszyklus behoben werden.
Was tun, wenn ein Server-Update das ERP stört?
Genau deshalb gibt es vor der Installation ein Backup oder einen Snapshot und schriftliche Rückfallschritte. Bei einem Fehler wird das System zurückgesetzt, die Ursache mit dem ERP-Partner analysiert und das Update nach erfolgreichem Test neu eingeplant.
Wie schützt man ein Altsystem, das sich nicht patchen lässt?
Es kommt in ein eigenes Netzwerksegment, erhält keinen direkten Internetzugang, Fernzugriff nur über ein VPN mit Multi-Faktor-Authentifizierung und wird überwacht. Ersatztermin und Budget stehen im Ausnahmeregister.