

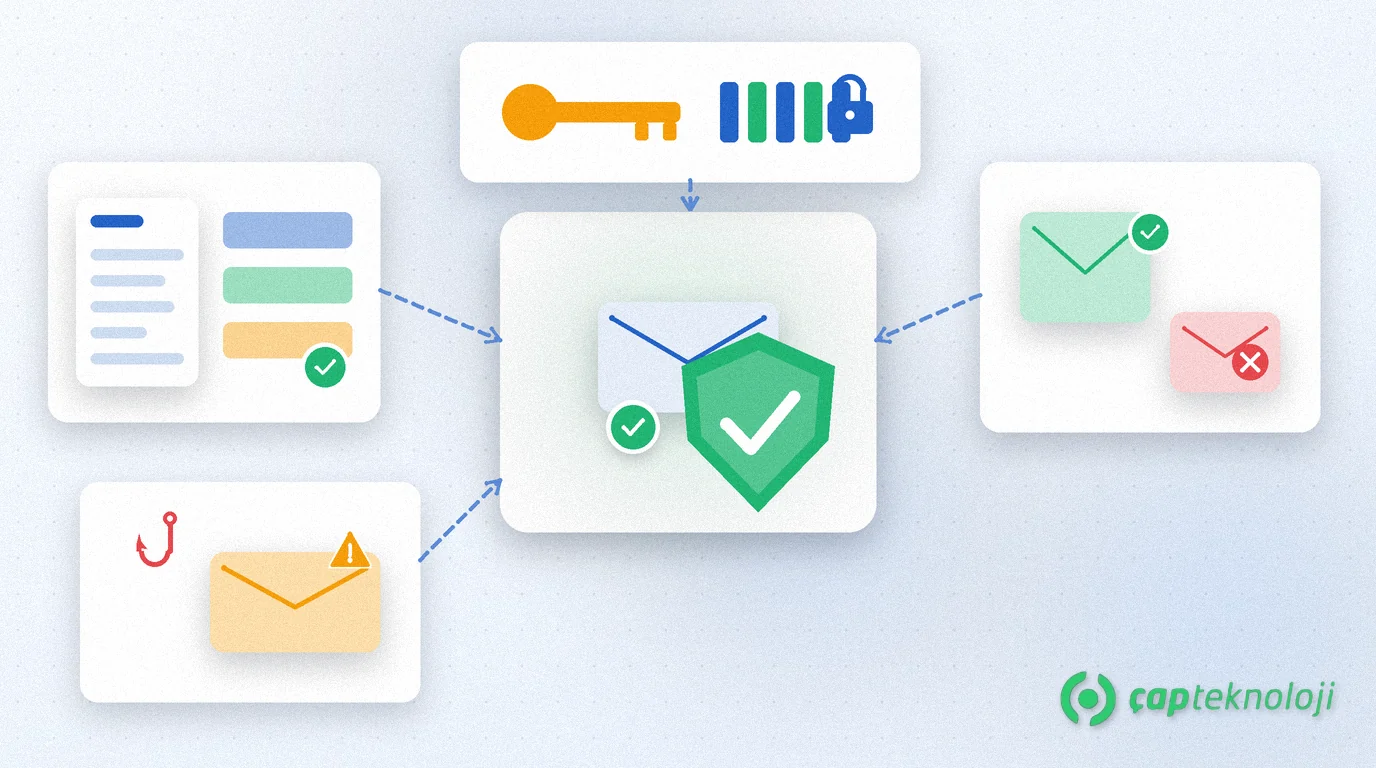
Kısaca: SPF DKIM DMARC, alan adınızdan giden e-postanın gerçekten sizin sunucularınızdan çıktığını alıcıya kanıtlayan üç DNS tabanlı kimlik doğrulama standardıdır. KOBİ’ler bunları DNS’e doğru kayıtlarda yayımlayıp DMARC politikasını kademeli sıkılaştırarak sahte fatura ve marka taklidi maillerinin müşteri ve tedarikçilerine ulaşmasını engeller.
Bir müşteri veya tedarikçi, sizden geliyormuş gibi görünen bir mailde IBAN değişikliği veya acil ödeme isterse çoğu kişi önce gönderen adına bakar. O ad kolayca taklit edilebilir. SPF, DKIM ve DMARC olmadan alıcı sunucu, mailin gerçekten sizin alan adınızdan gelip gelmediğini teknik olarak doğrulayamaz. Bu boşluk, iş e-postası dolandırıcılığı (BEC) ve alan adı taklitli oltalama saldırılarının temelidir.
Bu yazıda SPF, DKIM ve DMARC’ın ne işe yaradığını, aralarındaki farkı ve KOBİ ortamında adım adım nasıl kurulacağını anlatıyoruz.
E-posta kimlik sahteciliği KOBİ’yi neden vurur?
E-posta kimlik sahteciliği (spoofing), bir mailin From satırında sizin alan adınızın kullanılmasıdır; mail aslında saldırganın sunucusundan çıkar. Muhasebe, satın alma ve saha ekipleri günlük işlerini mail üzerinden yürüttüğü için sahte bir “yönetici” veya “tedarikçi” maili, gerçek bir iş talebinden ayırt edilemeyebilir. Çalışan farkındalığı önemlidir; ancak yalnızca eğitime güvenmek yetmez. Teknik olarak alan adınızı koruyan SPF DKIM DMARC kayıtları, sahte mailin müşteri veya iş ortağının gelen kutusuna düşmeden önce reddedilmesini veya karantinaya alınmasını sağlar.
Microsoft’un Microsoft 365 e-posta kimlik doğrulama rehberi, SPF, DKIM ve DMARC’ın birlikte çalışarak gönderenin meşruiyetini doğruladığını ve alan adınızın başkaları tarafından kötüye kullanılmasını zorlaştırdığını açıklar. Bu üçlü, oltalama simülasyonu ve farkındalık programının yerini almaz; onu tamamlar.
SPF, DKIM ve DMARC nedir?
SPF (Sender Policy Framework), alan adınız adına mail göndermeye yetkili sunucuları DNS TXT kaydında listeleyen protokoldür. Alıcı sunucu, gelen mailin kaynak IP’sinin bu listede olup olmadığına bakar.
DKIM (DomainKeys Identified Mail), giden mailin başlığına kriptografik bir imza ekler; alıcı, DNS’teki genel anahtarla imzayı doğrular. Böylece iletim sırasında gövde veya kritik başlıkların değiştirilmediği anlaşılır.
DMARC (Domain-based Message Authentication, Reporting and Conformance), SPF veya DKIM doğrulaması başarısız olduğunda alıcının ne yapacağını (izle, karantinaya al veya reddet) ve raporları nereye göndereceğini tanımlayan politikadır. DMARC aynı zamanda From alanındaki görünür alan adının SPF/DKIM ile hizalanmasını (alignment) ister.
| Standart | Ne kontrol eder? | Nerede yayımlanır? | KOBİ için pratik sonuç |
|---|---|---|---|
| SPF | Yetkili gönderen IP / include listesi | DNS TXT (alan adı kökü) | Yetkisiz sunucudan giden mailler SPF fail olur |
| DKIM | Mail imzası ve bütünlük | DNS TXT (seçici / selector) | İmzalı mail yolda değiştirilirse doğrulama düşer |
| DMARC | Politika + hizalama + rapor | DNS TXT (_dmarc) | Fail olan mailler için soft fail, quarantine veya reject |
Adım adım SPF DKIM DMARC kurulumu
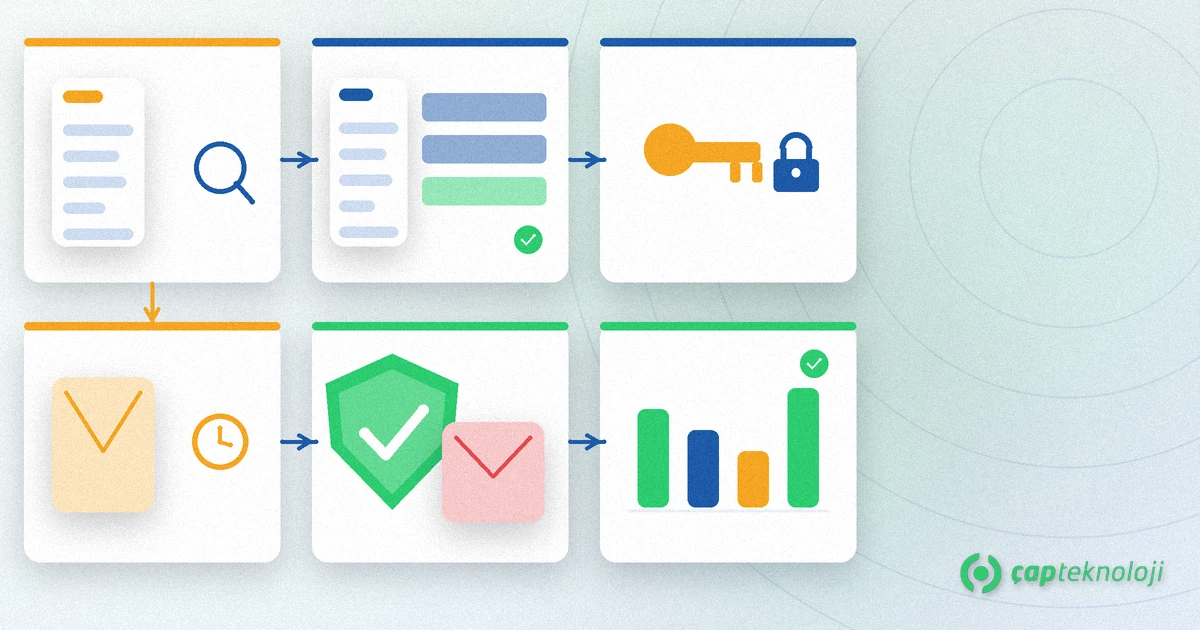
1. Gönderen envanterini çıkarın
Kurumsal Exchange veya Microsoft 365 dışında mail gönderen her sistemi listeleyin: muhasebe / e-fatura, CRM, bülten aracı, destek yazılımı, web sitesi iletişim formu, ERP bildirimleri. Unutulan bir gönderici, SPF’e eklenmezse meşru mailleriniz fail olur. Güncel bir resim yoksa önce sunucu ve ağ hazırlık kontrol listesi ile envanteri netleştirmek işi hızlandırır.
2. SPF kaydını yayımlayın
Tek bir SPF TXT kaydı tutun; birden fazla SPF kaydı yaygın bir hatadır ve sonucu belirsizleştirir. Yalnızca gerçekten kullandığınız include: ve IP mekanizmalarını ekleyin, kaydı ~all veya ileride -all ile bitirin. DNS’te 10 DNS lookup sınırını aşmamaya dikkat edin; gereksiz include’lar hem limiti doldurur hem bakımı zorlaştırır.
3. DKIM imzalamayı açın
Microsoft 365, Google Workspace veya kullandığınız mail ağ geçidinde DKIM’i etkinleştirin ve üretilen CNAME veya TXT kayıtlarını DNS’e ekleyin. Her gönderen platform için ayrı bir seçici (selector) kullanın. DKIM olmadan yalnızca SPF’e dayanan bir kurulum, iletim zincirinde IP değişince (yönlendirme, mail listeleri) kırılgan kalır.
4. DMARC’ı önce izleme modunda başlatın
_dmarc.alanadiniz.com için p=none politikası ve bir rua= rapor adresi yayımlayın. İlk haftalarda gelen toplu (aggregate) raporlarda hangi kaynakların geçtiğini, hangilerinin fail olduğunu inceleyin. Bu aşamada mail akışı değişmez; yalnızca görünürlük kazanırsınız.
5. Politikayı kademeli sıkılaştırın
Meşru göndericilerin hepsi SPF veya DKIM ile hizalanınca politikayı p=quarantine, ardından p=reject yönüne çekin. Yüzdeyi (pct=) kademeli artırmak, ani kesintiyi önler. Amaç, alan adınızı kullanan sahte maillerin müşteri gelen kutusuna düşmemesidir.
6. Raporları düzenli okuyun ve MFA ile tamamlayın
DMARC raporlarında beklenmeyen bir kaynak görünürse ya envantere eklenmemiş bir sistem vardır ya da biri alan adınızı taklit etmeye çalışıyordur. Hesap ele geçirmeyi zorlaştırmak için yönetici ve muhasebe hesaplarında çok faktörlü kimlik doğrulamayı (MFA) da zorunlu tutun; SPF DKIM DMARC sahteciliği keser, MFA ise gerçek hesabın çalınmasını zorlaştırır.
Sık yapılan hatalar
- Birden fazla SPF kaydı: DNS’te iki SPF TXT yan yana olmamalı; tek kayıtta birleştirin.
- Tüm göndericileri unutmak: E-fatura veya bülten aracı SPF dışında kalınca meşru mailler spam’e düşer.
- Doğrudan p=reject: İzleme ve envanter olmadan reject, kendi fatura ve sipariş maillerinizi keser.
- Yalnızca SPF: DKIM ve DMARC olmadan hizalama ve politika uygulanmaz; koruma yarım kalır.
- Raporları okumamak:
p=nonetek başına güvenlik sağlamaz; raporlara bakılmazsa sonraki adım atılmaz.
SPF DKIM DMARC kontrol listesi
- Tüm giden mail sistemleri (M365, e-fatura, CRM, bülten, web formu) listelendi mi?
- Tek bir SPF kaydı yayımlı ve lookup limiti aşıldı mı kontrol edildi mi?
- Her gönderen platformda DKIM açık ve DNS seçicileri doğru mu?
- DMARC
p=none+ruaen az iki hafta izlendi mi? - Politika quarantine/reject’e alınmadan önce fail oranları kabul edilebilir mi?
- Yönetici ve finans hesaplarında MFA zorunlu mu?
SPF DKIM DMARC doğru sırayla kurulduğunda alan adınızı kullanan sahte mailler teknik olarak engellenir; çalışan eğitimi ve erişim kontrolleri de aynı savunma hattının parçasıdır. ÇAP Teknoloji olarak gönderen envanterinden DNS kayıtlarına, DMARC rapor analizinden politika sıkılaştırmaya kadar e-posta kimlik doğrulamasını siber güvenlik çalışmalarınızın parçası olarak birlikte planlıyoruz. Siber güvenlik danışmanlığı hizmetimizi inceleyebilir veya mevcut DNS ve mail yapınızı birlikte gözden geçirmek için bizimle iletişime geçebilirsiniz.
Sıkça Sorulan Sorular
SPF tek başına yeterli mi?
Hayır. SPF yetkili gönderen IP’leri listeler; ancak iletim zincirinde IP değişince veya From hizalaması kontrol edilmeyince koruma yarım kalır. DKIM imzası ve DMARC politikası olmadan alan adınız tam korunmaz.
DMARC p=none ne demek?
p=none izleme modudur: alıcı sunucular SPF/DKIM sonucunu size raporlar ama maili politika yüzünden reddetmez veya karantinaya almaz. Envanteri tamamlayıp meşru göndericileri hizalayana kadar bu modda kalın, sonra quarantine veya reject’e geçin.
Birden fazla SPF kaydı yayınlamak sorun mu?
Evet. DNS’te birden fazla SPF TXT kaydı yaygın bir hatadır ve doğrulama sonucunu belirsizleştirir. Tüm include ve IP’leri tek bir SPF kaydında birleştirin.
SPF DKIM DMARC BEC saldırılarını tamamen durdurur mu?
Alan adınızı taklit eden sahte From’ları teknik olarak engeller veya zayıflatır. Gerçek bir çalışan hesabı ele geçirilirse (hesap kompromizesi) MFA, erişim kontrolü ve farkındalık hâlâ gerekir; bu yüzden kimlik doğrulama ile MFA birlikte planlanmalıdır.