

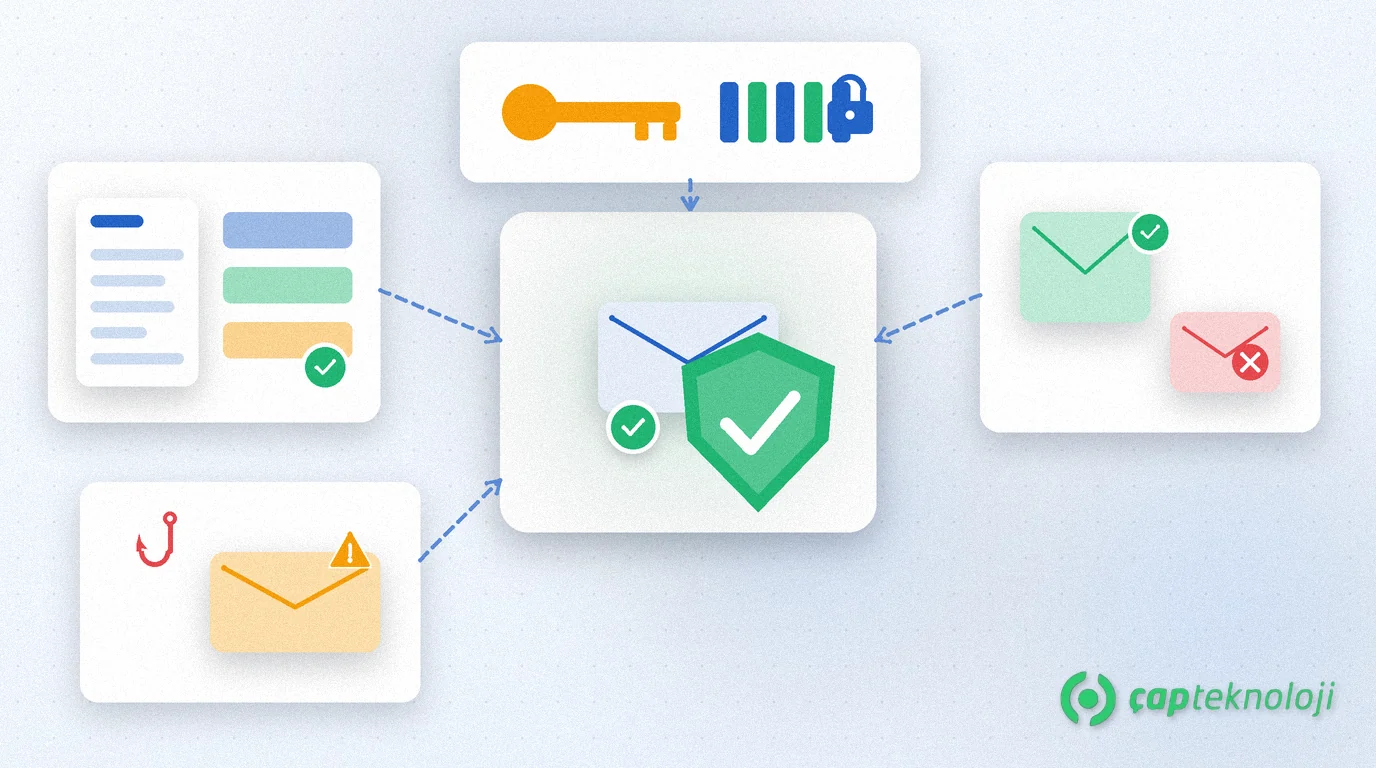
Kurz gesagt: SPF DKIM DMARC sind drei DNS-basierte Standards, die beweisen, dass ausgehende Mail Ihrer Domain wirklich von Ihren autorisierten Systemen stammt. KMU veröffentlichen die richtigen DNS-Einträge und verschärfen die DMARC-Policy schrittweise, damit gefälschte Rechnungen und Marken-Spoofing Kunden oder Lieferanten nicht erreichen.
Erhält ein Kunde oder Lieferant eine Nachricht, die nach Ihnen aussieht und eine neue IBAN oder eine dringende Zahlung verlangt, prüfen die meisten zuerst den Anzeigenamen. Der ist leicht zu fälschen. Ohne SPF, DKIM und DMARC kann der Empfangsserver nicht prüfen, ob die Mail wirklich von Ihrer Domain kommt. Genau diese Lücke nutzen CEO-Fraud und Rechnungsbetrug sowie Look-alike-Phishing.
Dieser Leitfaden erklärt, was SPF, DKIM und DMARC leisten, worin sie sich unterscheiden und wie KMU sie Schritt für Schritt einführen.
Warum trifft E-Mail-Fälschung KMU so hart?
E-Mail-Fälschung (Spoofing) bedeutet: Ein Angreifer setzt Ihre Domain in die From-Zeile, während die Nachricht von seinem eigenen Server kommt. Buchhaltung, Einkauf und Außendienst arbeiten täglich per Mail; eine gefälschte „Geschäftsführer“- oder „Lieferanten“-Anfrage kann wie ein normaler Geschäftsvorgang wirken. Awareness hilft, reicht allein aber nicht. SPF DKIM DMARC-Einträge, die Ihre Domain schützen, lassen Empfangsserver gefälschte Mail ablehnen oder unter Quarantäne stellen, bevor sie im Kundenpostfach landet.
Microsofts Leitfaden zur E-Mail-Authentifizierung in Microsoft 365 beschreibt, wie SPF, DKIM und DMARC gemeinsam den Absender prüfen und den Missbrauch Ihrer Domain erschweren. Das Trio ersetzt kein Phishing-Simulations- und Awareness-Programm; es ergänzt es.
Was sind SPF, DKIM und DMARC?
SPF (Sender Policy Framework) listet in einem DNS-TXT-Eintrag, welche Server für Ihre Domain Mail versenden dürfen. Der Empfänger prüft, ob die verbindende IP auf dieser Liste steht.
DKIM (DomainKeys Identified Mail) hängt an die ausgehende Nachricht eine kryptografische Signatur; der Empfänger prüft sie mit dem öffentlichen Schlüssel in DNS. So erkennt man, ob kritische Header oder der Inhalt unterwegs verändert wurden.
DMARC (Domain-based Message Authentication, Reporting and Conformance) legt fest, was bei SPF- oder DKIM-Fehler geschehen soll (beobachten, quarantänen oder ablehnen) und wohin Reports gehen. DMARC verlangt außerdem, dass die sichtbare From-Domain mit der SPF- oder DKIM-Domain übereinstimmt (Alignment).
| Standard | Was wird geprüft? | Wo liegt der Eintrag? | Praxisnutzen für KMU |
|---|---|---|---|
| SPF | Autorisierte Sende-IPs / Includes | DNS-TXT an der Domainwurzel | Mail von nicht gelisteten Servern scheitert an SPF |
| DKIM | Signatur und Integrität | DNS-TXT (Selektor) | Manipulierte signierte Mail fällt durch |
| DMARC | Policy + Alignment + Reporting | DNS-TXT (_dmarc) | Fehlgeschlagene Mail kann beobachtet, quarantänt oder abgelehnt werden |
SPF DKIM DMARC Schritt für Schritt einführen
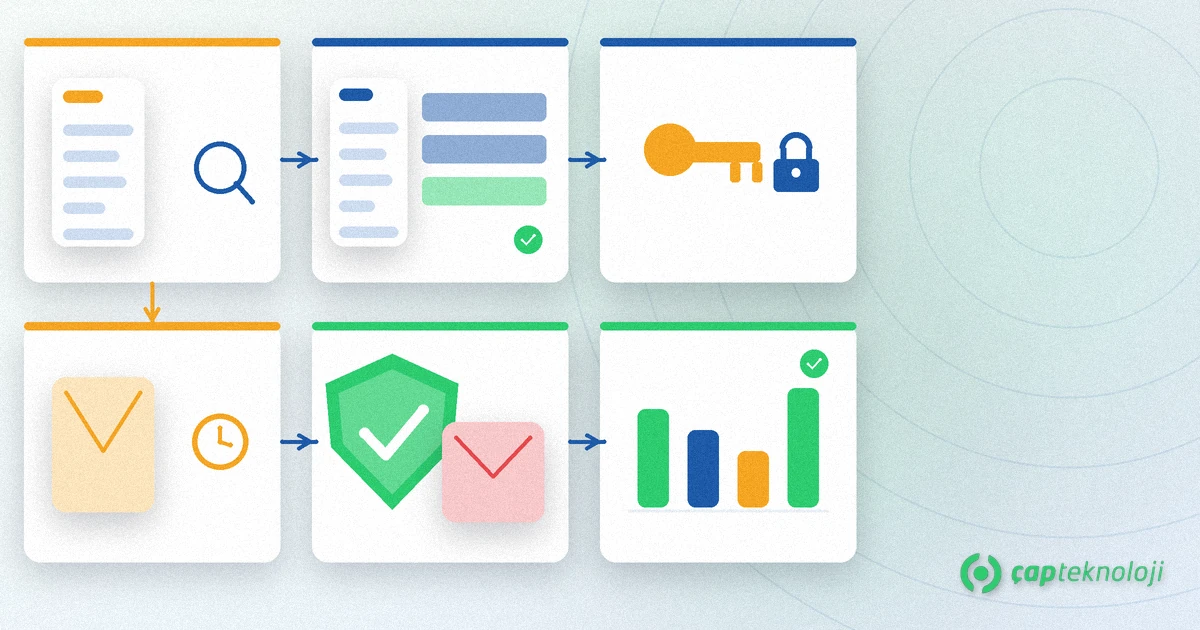
1. Alle Absender inventarisieren
Listen Sie jedes System, das außerhalb von Exchange oder Microsoft 365 Mail sendet: Buchhaltung / E-Rechnung, CRM, Newsletter, Helpdesk, Website-Formulare, ERP-Benachrichtigungen. Ein vergessener Absender außerhalb von SPF lässt Ihre legitime Mail scheitern. Fehlt das Gesamtbild, hilft zuerst eine Checkliste zur Server- und Netzwerkbereitschaft.
2. Einen einzigen SPF-Eintrag veröffentlichen
Halten Sie genau einen SPF-TXT-Eintrag; mehrere SPF-Einträge sind ein häufiger Fehler und machen das Ergebnis undefiniert. Nehmen Sie nur wirklich genutzte include:-Mechanismen und IPs auf und enden Sie mit ~all oder später -all. Bleiben Sie unter dem Limit von 10 DNS-Lookups; unnötige Includes verbrauchen das Budget und erschweren die Pflege.
3. DKIM-Signierung einschalten
Aktivieren Sie DKIM in Microsoft 365, Google Workspace oder Ihrem Mail-Gateway und tragen Sie die erzeugten CNAME- oder TXT-Einträge in DNS ein. Nutzen Sie pro Versandplattform einen eigenen Selektor. Nur-SPF bleibt anfällig, wenn sich die verbindende IP unterwegs ändert (Weiterleitungen, Verteiler).
4. DMARC zuerst im Beobachtungsmodus
Veröffentlichen Sie _dmarc.ihredomain.com mit p=none und einer rua=-Report-Adresse. Lesen Sie in den ersten Wochen die Aggregate-Reports: Welche Quellen bestehen, welche scheitern? Der Mailfluss ändert sich noch nicht; Sie gewinnen nur Sichtbarkeit.
5. Policy stufenweise verschärfen
Sobald alle legitimen Absender mit SPF oder DKIM alignen, gehen Sie Richtung p=quarantine und danach p=reject. Ein schrittweises Anheben von pct= verhindert einen abrupten Schnitt. Ziel ist, dass Spoofing mit Ihrer Domain kein Kundenpostfach erreicht.
6. Reports lesen und mit MFA kombinieren
Eine unerwartete Quelle in DMARC-Reports ist entweder ein fehlendes System im Inventar oder ein Spoofing-Versuch. Verpflichten Sie außerdem Multi-Faktor-Authentifizierung (MFA) für Admin- und Finanzkonten: SPF DKIM DMARC stoppt Fälschung; MFA erschwert den Missbrauch echter Konten.
Häufige Fehler
- Mehrere SPF-Einträge: Nie zwei SPF-TXT nebeneinander; zu einem Eintrag zusammenführen.
- Vergessene Absender: Liegt E-Rechnung oder Newsletter außerhalb von SPF, landet die eigene Mail im Spam.
- Sofort p=reject: Ohne Monitoring und vollständiges Inventar kappen Sie Ihre eigenen Rechnungs- und Auftragsmails.
- Nur SPF: Ohne DKIM und DMARC fehlt die Alignment-Policy; der Schutz bleibt unvollständig.
- Reports ignorieren:
p=noneallein ist keine Sicherheit; ohne gelesene Reports folgt kein nächster Schritt.
SPF DKIM DMARC Checkliste
- Sind alle ausgehenden Systeme gelistet (M365, E-Rechnung, CRM, Newsletter, Webformular)?
- Gibt es genau einen SPF-Eintrag, und wurde das Lookup-Limit geprüft?
- Ist DKIM je Plattform aktiv, mit korrekten DNS-Selektoren?
- Wurde DMARC
p=none+ruamindestens zwei Wochen beobachtet? - Sind die Fail-Raten vor Quarantäne/Reject akzeptabel?
- Ist MFA für Admin- und Finanzkonten Pflicht?
Wenn SPF DKIM DMARC in der richtigen Reihenfolge eingeführt werden, wird Spoofing mit Ihrer Domain technisch gestoppt; Schulung und Zugriffskontrollen bleiben Teil derselben Verteidigungslinie. ÇAP Teknoloji plant mit Ihnen die E-Mail-Authentifizierung vom Absenderinventar und den DNS-Einträgen über DMARC-Report-Analyse bis zur Policy-Verschärfung im Rahmen Ihrer Cybersicherheit. Sehen Sie unsere Cybersicherheitsberatung oder kontaktieren Sie uns, um DNS- und Mail-Setup gemeinsam zu prüfen.
Häufig gestellte Fragen
Reicht SPF allein?
Nein. SPF listet autorisierte Sende-IPs; ändert sich die verbindende IP unterwegs oder fehlt From-Alignment, bleibt der Schutz unvollständig. Ohne DKIM-Signatur und DMARC-Policy ist Ihre Domain nicht voll abgedeckt.
Was bedeutet DMARC p=none?
p=none ist der Beobachtungsmodus: Empfänger melden Ihnen SPF/DKIM-Ergebnisse, lehnen Mail wegen der Policy aber nicht ab und stellen sie nicht unter Quarantäne. Bleiben Sie dort, bis Inventar und Alignment stimmen; danach quarantine oder reject.
Sind mehrere SPF-Einträge ein Problem?
Ja. Mehrere SPF-TXT-Einträge in DNS sind ein häufiger Fehler und machen das Authentifizierungsergebnis undefiniert. Führen Sie alle Includes und IPs in einem einzigen SPF-Eintrag zusammen.
Stoppt SPF DKIM DMARC CEO-Fraud vollständig?
Es blockiert oder schwächt technisch Spoofing mit Ihrer Domain. Wird ein echtes Mitarbeiterkonto kompromittiert, brauchen Sie weiterhin MFA, Zugriffskontrolle und Awareness — planen Sie E-Mail-Authentifizierung deshalb zusammen mit MFA.