



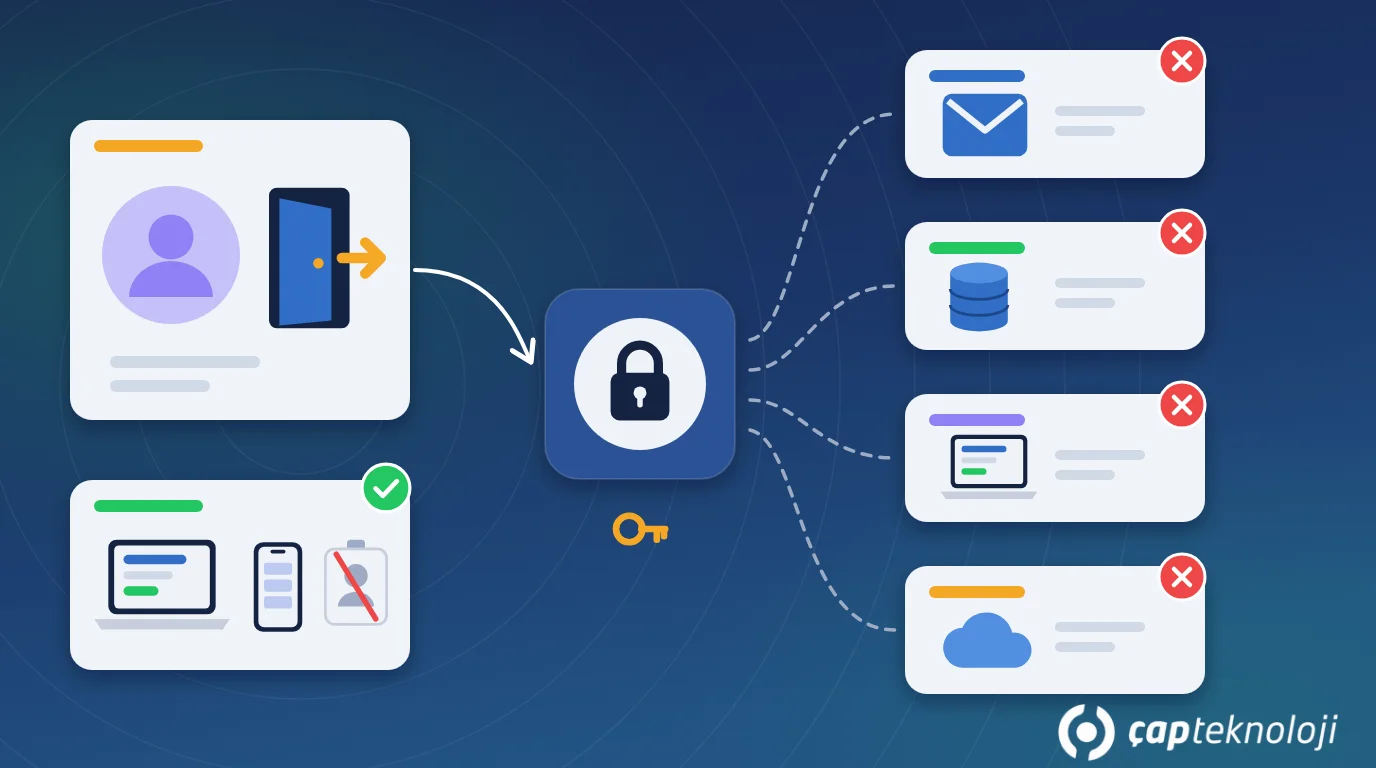
Kısaca: Bir çalışan işten ayrıldığında e-posta, Logo, VPN, bulut ve ortak hesap erişimlerinin aynı gün ve eksiksiz kapatılmasına BT çıkış süreci (offboarding) denir. Bu iş kişiye bağlı bırakılmamalı; yazılı bir kontrol listesi, belli bir sorumlu ve kayıt altına alınan bir onayla yürütülmelidir. Böylece hem veri sızıntısı riski azalır hem de işin devamlılığı korunur.
Birçok KOBİ’de çalışan ayrıldığında İK işlemleri titizlikle yapılır ama BT tarafı unutulur. Aylar sonra fark edilir ki eski satış temsilcisinin e-postası hâlâ açıktır, telefonundaki saha satış uygulaması müşteri listesini senkronize etmeye devam etmektedir, VPN hesabı çalışır durumdadır ya da muhasebenin ortak kullandığı banka şifresi hiç değişmemiştir. Çoğu zaman kötü niyet yoktur. Ancak açık kalan her hesap, parolası sızdırıldığında saldırganın kullanabileceği bir kapıdır. Ayrılan kişinin elindeki müşteri verisi de KVKK açısından işletmenin sorumluluğunda kalmaya devam eder.
İçindekiler
- BT çıkış süreci (offboarding) nedir?
- Hangi erişimler kapatılmalı?
- 7 adımda BT çıkış süreci
- KVKK, veri ve iş sürekliliği riskleri
- Özet ve kontrol listesi
- Sıkça Sorulan Sorular
BT çıkış süreci (offboarding) nedir?
BT çıkış süreci, işten ayrılan bir çalışanın şirket sistemlerine olan tüm erişimlerinin planlı biçimde kapatılması, şirkete ait cihaz ve verilerin geri alınması ve kişinin yürüttüğü işlerin bir başkasına devredilmesidir. İşe girişte yapılan hesap açma ve yetkilendirme işlerinin (onboarding) tam tersidir.
Bu süreç yalnızca “Active Directory hesabını devre dışı bırakmak” değildir. Bir KOBİ çalışanının erişimi genellikle onlarca yere dağılmıştır: e-posta ve Microsoft 365 ya da Google Workspace, Logo veya başka bir ERP, VPN, bulut depolama, saha satış uygulaması, e-fatura portalı, banka ekranları, sosyal medya hesapları ve tedarikçi portalları. Bunların bir listesi yoksa hangisinin unutulduğunu da bilemezsiniz. İyi işleyen bir çıkış süreci, erişimleri tek tek hatırlamaya değil, kişiye ait güncel bir erişim kaydına dayanır.
Hangi erişimler kapatılmalı?
Aşağıdaki tablo, KOBİ’lerde en sık karşılaşılan erişim türlerini ve kapatırken dikkat edilmesi gerekenleri özetler.
| Erişim türü | Örnekler | Dikkat edilecek nokta |
|---|---|---|
| Kimlik ve e-posta | Active Directory, Microsoft 365, Google Workspace | Hesabı hemen silmeyin; önce devre dışı bırakın, oturumları sonlandırın, posta kutusunu devredin. |
| ERP ve muhasebe | Logo, e-fatura/e-defter portalı | Kullanıcıyı pasife alın; kayıtlardaki geçmişin (kim, ne zaman) kaybolmaması için silmeyin. |
| Uzaktan erişim | VPN, uzak masaüstü, uzaktan destek araçları | Sertifika ve kayıtlı cihazları da iptal edin. |
| Mobil ve saha | Saha satış uygulaması, şirket telefonu | Cihazdaki şirket verisini silin, uygulama lisansını boşa çıkarın. |
| Ortak hesaplar | Banka ekranı, sosyal medya, kargo ve tedarikçi portalları | Kişi bu parolaları biliyorsa tamamı değiştirilmelidir. |
| Fiziksel erişim | Kartlı giriş, anahtar, alarm kodu | Kartı iptal edin, alarm kodunu yenileyin. |
En çok gözden kaçan kalem ortak hesaplardır. Kişiye özel hesap kapatılınca iş bitti sanılır, oysa birlikte kullanılan bir parola, ayrılan kişinin elinde kalmaya devam eder.
BT çıkış süreci 7 adımda nasıl yapılır?
1. Erişim envanterini çıkarın
Her çalışan için hangi sistemlere, hangi yetkiyle eriştiğini gösteren basit bir tablo tutun. Başlangıçta bir Excel dosyası yeterlidir. Bu tablo işe girişte doldurulur, görev değişikliklerinde güncellenir. Çıkış günü yapılacak işin kapsamını bu tablo belirler.
2. İK ile BT arasında tetikleyici tanımlayın
Ayrılık kesinleştiği anda BT sorumlusunun haberdar olması gerekir. İK’nın ayrılış tarihini ve saatini yazılı olarak (e-posta ya da talep sistemi üzerinden) BT’ye bildirmesini kural hâline getirin. Hizmet dış kaynaktan alınıyorsa bu bildirim BT firmasına da gitmelidir.
3. Son gün erişimleri aynı anda kapatın
Kimlik hesabını devre dışı bırakın, açık oturumları sonlandırın ve parolayı sıfırlayın. Çok faktörlü kimlik doğrulama (MFA) için kayıtlı cihazları kaldırın; aksi hâlde eski telefon onay vermeye devam edebilir. MFA’nın doğru kurulumu için MFA rehberimize göz atabilirsiniz. Ardından VPN, ERP ve uygulama hesaplarını pasife alın. Gergin bir ayrılıkta bu işlemler, kişiye ayrılık bildirildiği sırada yapılmalıdır.
4. Ortak parolaları değiştirin
Kişinin bildiği tüm ortak parolaları listeleyin ve değiştirin: banka, sosyal medya, Wi-Fi, yönetici hesapları, kamera kayıt cihazı. Ekip içinde bir parola yöneticisi kullanılıyorsa kişinin kasa erişimini kaldırın ve paylaşılan kayıtları yenileyin.
5. Veri ve işleri devredin
Posta kutusunu yöneticiye ya da yerine gelen kişiye devredin veya bir süre için otomatik yanıt ve yönlendirme ayarlayın. Kişisel bilgisayarda ya da kişisel bulut klasöründe kalan şirket dosyalarını ortak alana taşıyın. Kişinin sahibi olduğu toplantılar, otomatik görevler, raporlar ve zamanlanmış işler başka birine aktarılmazsa hesap kapandığında sessizce durabilir.
6. Cihazları geri alın ve temizleyin
Dizüstü bilgisayar, telefon, tablet, USB bellek ve güvenlik anahtarlarını teslim alın. Cihazı yeniden dağıtmadan önce gerekli verileri yedekleyip güvenli biçimde sıfırlayın. Kişisel telefonda şirket uygulaması kullanılıyorsa mobil cihaz yönetimi üzerinden yalnızca şirket verisini silin.
7. Kayıt altına alın ve kontrol edin
Kontrol listesindeki her maddenin kim tarafından, ne zaman yapıldığını not edin. Bir hafta sonra kısa bir kontrol yapın: Hesapta giriş denemesi var mı, lisans boşa çıktı mı, yönlendirmeler çalışıyor mu? Üç ayda bir de tüm aktif hesapları personel listesiyle karşılaştırın. Bu karşılaştırma, BT altyapı denetiminin de temel parçalarından biridir.
KVKK, veri ve iş sürekliliği riskleri
Ayrılan çalışanın erişiminin açık kalması birkaç farklı risk doğurur:
- Kişisel veri riski: Müşteri, çalışan ve tedarikçi bilgileri kişisel veri içerir. KVKK, veri sorumlusundan bu verilere yetkisiz erişimi önleyecek teknik ve idari tedbirleri almasını bekler. Yetkisi biten kişinin erişimini kaldırmak, bu tedbirlerin en temel örneklerindendir. Bir ihlal şüphesi doğarsa hukuk danışmanınızla birlikte değerlendirme yapın.
- Hesap ele geçirme riski: Kimsenin takip etmediği açık hesaplar, parola sızıntılarında saldırganın ilk denediği yerlerdir. Şüpheli bir giriş kimse fark etmeden haftalarca sürebilir.
- İş sürekliliği riski: Hesabı aceleyle silmek de zararlıdır. Kişinin e-postaları, dosyaları ve sahibi olduğu otomatik işler kaybolabilir. Önce devre dışı bırakmak, sonra devretmek ve belirlenen saklama süresi dolunca silmek daha güvenlidir.
- Lisans israfı: Kapatılmayan hesaplar her ay lisans ücreti yazmaya devam eder. Kontrol listesi bu maliyeti de görünür kılar.
Yönetici yetkisine sahip bir BT çalışanının ya da dış firmanın ayrılması ayrı bir dikkat ister. Bu durumda yönetici parolaları, servis hesapları, güvenlik duvarı ve yedekleme sistemlerinin erişim bilgileri de yenilenmelidir.
Özet ve kontrol listesi
- Her çalışan için güncel bir erişim envanteri var mı?
- İK, ayrılışı BT’ye yazılı ve zamanında bildiriyor mu?
- Kimlik, e-posta, VPN, ERP ve mobil erişimler aynı gün kapatılıyor mu?
- MFA cihazları ve açık oturumlar kaldırılıyor mu?
- Kişinin bildiği ortak parolalar değiştiriliyor mu?
- Posta kutusu, dosyalar ve otomatik işler devrediliyor mu?
- Cihazlar teslim alınıp güvenli biçimde sıfırlanıyor mu?
- Yapılanlar kayıt altına alınıyor ve üç ayda bir hesap kontrolü yapılıyor mu?
Düzenli işleyen bir çıkış süreci büyük bir yatırım gerektirmez. Asıl gereken, yazılı bir liste ve her seferinde aynı biçimde uygulanmasıdır. ÇAP Teknoloji olarak erişim envanterinizi çıkarmanıza, işe giriş ve çıkış kontrol listelerinizi hazırlamanıza ve kullanıcı yetkilendirme yapınızı gözden geçirmenize siber güvenlik danışmanlığı kapsamında destek olabiliriz.
Sıkça Sorulan Sorular
Ayrılan çalışanın e-posta hesabı hemen silinmeli mi?
Hayır. Önce hesabı devre dışı bırakıp oturumları kapatın, ardından posta kutusunu yöneticiye devredin veya yönlendirme kurun. Silme işlemini, şirketin belirlediği saklama süresi dolduktan sonra yapın.
Logo’da ayrılan kullanıcı silinmeli mi, pasife mi alınmalı?
Genellikle pasife almak daha doğrudur. Böylece kişi sisteme giremez ama geçmiş kayıtlarda işlemi kimin yaptığı bilgisi korunur. Lisans gerekiyorsa kullanıcı tanımı yeni kişiye göre düzenlenebilir.
Küçük bir şirkette bu süreci kim yürütmeli?
Tek bir sorumlu belirlenmesi yeterlidir: iç BT sorumlusu, ofis yöneticisi ya da dış kaynak BT firması. Önemli olan, İK’nın bildirimi bu kişiye yapması ve kontrol listesinin her seferinde eksiksiz uygulanmasıdır.
Kişisel telefonunda şirket uygulaması kullanan çalışan için ne yapılmalı?
Mobil cihaz yönetimi kullanılıyorsa yalnızca şirket verisi ve uygulamaları uzaktan silinebilir. Kullanılmıyorsa uygulama hesabını sunucu tarafında kapatın ve kişiden uygulamayı kaldırmasını yazılı olarak isteyin.
