



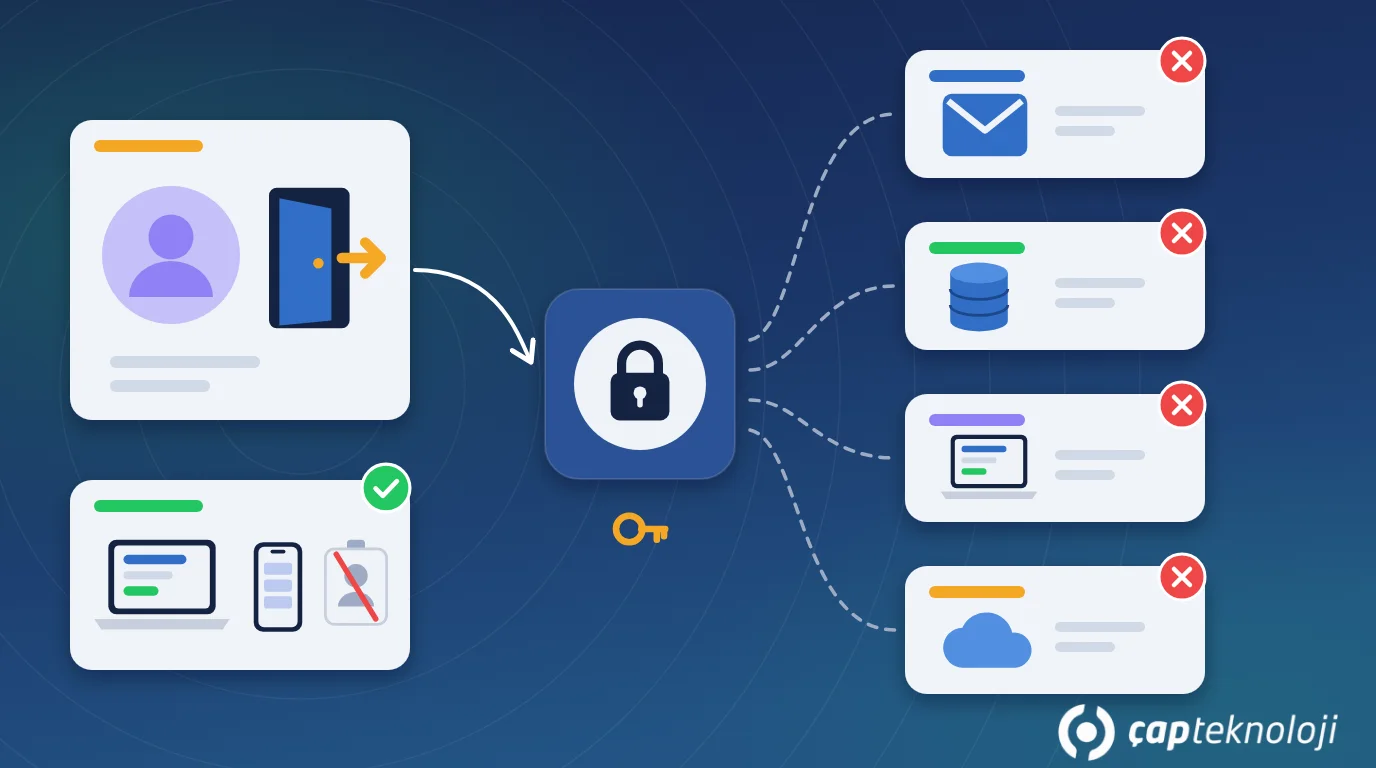
Kurz gesagt: IT-Offboarding bedeutet, dass beim Austritt eines Mitarbeiters alle Zugänge (E-Mail, ERP wie Logo, VPN, Cloud-Dienste und gemeinsam genutzte Konten) am letzten Arbeitstag vollständig gesperrt werden. Das darf nicht vom Gedächtnis Einzelner abhängen. Eine schriftliche Checkliste, eine klar benannte verantwortliche Person und eine dokumentierte Abnahme schützen die Daten und sichern die Weiterarbeit.
In vielen kleinen und mittleren Unternehmen wird ein Austritt personalseitig sorgfältig abgewickelt, die IT-Seite gerät dagegen in Vergessenheit. Monate später fällt auf, dass das Postfach des ehemaligen Außendienstmitarbeiters noch aktiv ist, die Außendienst-App auf seinem Handy weiterhin die Kundenliste synchronisiert, das VPN-Konto funktioniert oder das gemeinsam genutzte Online-Banking-Passwort nie geändert wurde. Meist steckt keine böse Absicht dahinter. Doch jedes offene Konto ist eine Tür, die ein Angreifer nutzen kann, sobald ein Passwort bekannt wird. Für Kundendaten in den Händen ehemaliger Mitarbeiter bleibt das Unternehmen datenschutzrechtlich verantwortlich. In der Türkei gilt dafür das KVKK, das türkische Datenschutzgesetz.
Inhalt
- Was ist IT-Offboarding?
- Welche Zugänge müssen gesperrt werden?
- IT-Offboarding in 7 Schritten
- Datenschutz- und Kontinuitätsrisiken
- Fazit und Checkliste
- Häufig gestellte Fragen
Was ist IT-Offboarding?
IT-Offboarding umfasst das geplante Entziehen aller Zugänge eines ausscheidenden Mitarbeiters, die Rückgabe von Firmengeräten und -daten sowie die Übergabe seiner laufenden Aufgaben. Es ist das Gegenstück zum Onboarding, bei dem Konten angelegt und Berechtigungen vergeben werden.
Mit dem Deaktivieren des Active-Directory-Kontos ist es nicht getan. In einem typischen KMU verteilen sich die Zugänge einer Person auf viele Stellen: Microsoft 365 oder Google Workspace, Logo oder ein anderes ERP, VPN, Cloud-Speicher, Außendienst-App, E-Rechnungs-Portal, Online-Banking, Social Media und Lieferantenportale. Ohne Liste weiß niemand, was vergessen wurde. Gutes Offboarding verlässt sich nicht auf das Gedächtnis, sondern auf eine aktuelle Übersicht, wer worauf zugreift.
Welche Zugänge müssen gesperrt werden?
Die Tabelle zeigt die häufigsten Zugangsarten in KMU und worauf beim Sperren zu achten ist.
| Zugangsart | Beispiele | Worauf achten? |
|---|---|---|
| Identität und E-Mail | Active Directory, Microsoft 365, Google Workspace | Nicht sofort löschen: zuerst deaktivieren, Sitzungen beenden, Postfach übergeben. |
| ERP und Buchhaltung | Logo, E-Rechnungs- und E-Buch-Portale | Benutzer deaktivieren statt löschen, damit nachvollziehbar bleibt, wer wann was gebucht hat. |
| Fernzugriff | VPN, Remotedesktop, Fernwartungstools | Auch Zertifikate und registrierte Geräte widerrufen. |
| Mobil und Außendienst | Außendienst-App, Firmenhandy | Firmendaten auf dem Gerät löschen, App-Lizenz freigeben. |
| Gemeinsame Konten | Banking, Social Media, Versand- und Lieferantenportale | Kannte die Person das Passwort, muss es geändert werden. |
| Physischer Zugang | Zutrittskarte, Schlüssel, Alarmcode | Karte sperren, Alarmcode ändern. |
Am häufigsten übersehen werden gemeinsame Konten. Ist das persönliche Konto gesperrt, scheint alles erledigt. Das Passwort, das alle nutzen, kennt die Person aber weiterhin.
IT-Offboarding in 7 Schritten
1. Zugriffsübersicht erstellen
Führen Sie für jeden Mitarbeiter eine einfache Tabelle: Welche Systeme nutzt er, mit welchen Rechten? Für den Anfang genügt eine Excel-Datei. Sie wird beim Eintritt ausgefüllt und bei Rollenwechseln aktualisiert. Am letzten Arbeitstag legt sie fest, was zu tun ist.
2. Auslöser zwischen Personalabteilung und IT festlegen
Die IT muss erfahren, sobald ein Austritt feststeht. Legen Sie fest, dass die Personalabteilung Datum und Uhrzeit schriftlich meldet, per E-Mail oder über das Ticketsystem. Ist die IT ausgelagert, geht die Meldung auch an den Dienstleister.
3. Am letzten Tag alle Zugänge gleichzeitig sperren
Identitätskonto deaktivieren, alle aktiven Sitzungen abmelden, Passwort zurücksetzen. Registrierte Geräte für die Multi-Faktor-Authentifizierung (MFA) entfernen, sonst bestätigt das alte Handy womöglich weiter Anmeldungen. Wie MFA richtig eingerichtet wird, zeigt unser MFA-Leitfaden. Danach VPN-, ERP- und App-Konten deaktivieren. Bei einer konfliktreichen Trennung geschieht das, während das Gespräch stattfindet.
4. Gemeinsame Passwörter ändern
Listen Sie alle gemeinsam genutzten Passwörter auf, die die Person kannte, und ändern Sie sie: Banking, Social Media, WLAN, Admin-Konten, Videorekorder. Nutzt das Team einen Passwortmanager, entziehen Sie den Tresorzugang und erneuern die geteilten Einträge.
5. Daten und Aufgaben übergeben
Übergeben Sie das Postfach an Vorgesetzte oder Nachfolger oder richten Sie für eine festgelegte Zeit eine automatische Antwort mit Weiterleitung ein. Firmendateien vom Laptop oder aus privaten Cloud-Ordnern in einen gemeinsamen Speicherort verschieben. Termine, geplante Aufgaben, Berichte und Automatisierungen, die der Person gehören, laufen sonst nach der Sperrung unbemerkt nicht mehr. Weisen Sie sie neu zu.
6. Geräte einsammeln und zurücksetzen
Laptop, Handy, Tablet, USB-Sticks und Sicherheitsschlüssel zurücknehmen. Benötigte Daten sichern, das Gerät sicher zurücksetzen und erst dann neu ausgeben. Laufen Firmen-Apps auf einem privaten Handy, löschen Sie über das Mobile Device Management nur die Firmendaten.
7. Dokumentieren und nachprüfen
Halten Sie fest, wer welchen Punkt der Checkliste wann erledigt hat. Nach einer Woche erneut prüfen: Gibt es Anmeldeversuche? Ist die Lizenz frei? Funktioniert die Weiterleitung? Quartalsweise alle aktiven Konten mit der Personalliste abgleichen. Dieser Abgleich ist auch ein Kernbestandteil eines IT-Infrastruktur-Audits.
Datenschutz- und Kontinuitätsrisiken
Offene Zugänge ehemaliger Mitarbeiter bringen mehrere Risiken mit sich:
- Personenbezogene Daten: Kunden-, Mitarbeiter- und Lieferantendaten sind personenbezogen. Das KVKK verlangt, ähnlich wie die DSGVO, technische und organisatorische Maßnahmen gegen unbefugten Zugriff. Nicht mehr benötigte Zugänge zu entziehen, gehört zu den grundlegendsten davon. Bei Verdacht auf eine Datenpanne bewerten Sie den Fall gemeinsam mit Ihrer Rechtsberatung.
- Kontoübernahme: Unbeobachtete Konten sind das erste Ziel, wenn Passwörter geleakt werden. Eine verdächtige Anmeldung kann wochenlang unbemerkt bleiben.
- Geschäftskontinuität: Auch vorschnelles Löschen schadet. E-Mails, Dateien und Automatisierungen der Person können verloren gehen. Besser: erst deaktivieren, dann übergeben, nach Ablauf der festgelegten Aufbewahrungsfrist löschen.
- Lizenzkosten: Offene Konten verursachen jeden Monat weiter Lizenzgebühren. Die Checkliste macht diese Kosten sichtbar.
Besondere Sorgfalt ist nötig, wenn ein IT-Administrator oder ein externer IT-Dienstleister ausscheidet. Dann sind auch Admin-Passwörter, Dienstkonten sowie die Zugangsdaten zu Firewall und Backup-Systemen zu erneuern.
Fazit und Checkliste
- Gibt es für jeden Mitarbeiter eine aktuelle Zugriffsübersicht?
- Meldet die Personalabteilung Austritte schriftlich und rechtzeitig an die IT?
- Werden Identität, E-Mail, VPN, ERP und mobile Zugänge am selben Tag gesperrt?
- Werden MFA-Geräte und aktive Sitzungen entfernt?
- Werden gemeinsame Passwörter, die die Person kannte, geändert?
- Werden Postfach, Dateien und Automatisierungen übergeben?
- Werden Geräte zurückgenommen und sicher zurückgesetzt?
- Wird alles dokumentiert und quartalsweise geprüft?
Zuverlässiges Offboarding erfordert keine große Investition, sondern eine schriftliche Liste, die jedes Mal gleich angewendet wird. ÇAP Teknoloji unterstützt Sie im Rahmen der Cybersicherheitsberatung dabei, Ihre Zugriffsübersicht zu erstellen, Checklisten für Ein- und Austritt aufzusetzen und Ihre Benutzerberechtigungen zu überprüfen.
Häufig gestellte Fragen
Sollte das E-Mail-Konto eines ehemaligen Mitarbeiters sofort gelöscht werden?
Nein. Zuerst das Konto deaktivieren und Sitzungen beenden, dann das Postfach an Vorgesetzte übergeben oder eine Weiterleitung einrichten. Gelöscht wird erst nach Ablauf der im Unternehmen festgelegten Aufbewahrungsfrist.
Sollte ein ausgeschiedener Benutzer in Logo gelöscht oder deaktiviert werden?
In der Regel ist Deaktivieren besser. Die Person kann sich nicht mehr anmelden, aber die Historie, wer welchen Beleg erfasst hat, bleibt erhalten. Bei Bedarf lässt sich die Lizenz dem neuen Benutzer zuweisen.
Wer sollte das Offboarding in einem kleinen Unternehmen übernehmen?
Eine benannte Person genügt: die interne IT, die Büroleitung oder der IT-Dienstleister. Wichtig ist, dass die Personalabteilung immer diese Person informiert und die Checkliste jedes Mal vollständig abgearbeitet wird.
Was gilt für Mitarbeiter, die Firmen-Apps auf dem privaten Handy nutzen?
Mit Mobile Device Management lassen sich gezielt nur Firmendaten und -Apps aus der Ferne löschen. Ohne MDM sperren Sie das App-Konto serverseitig und bitten die Person schriftlich, die App zu entfernen.
