



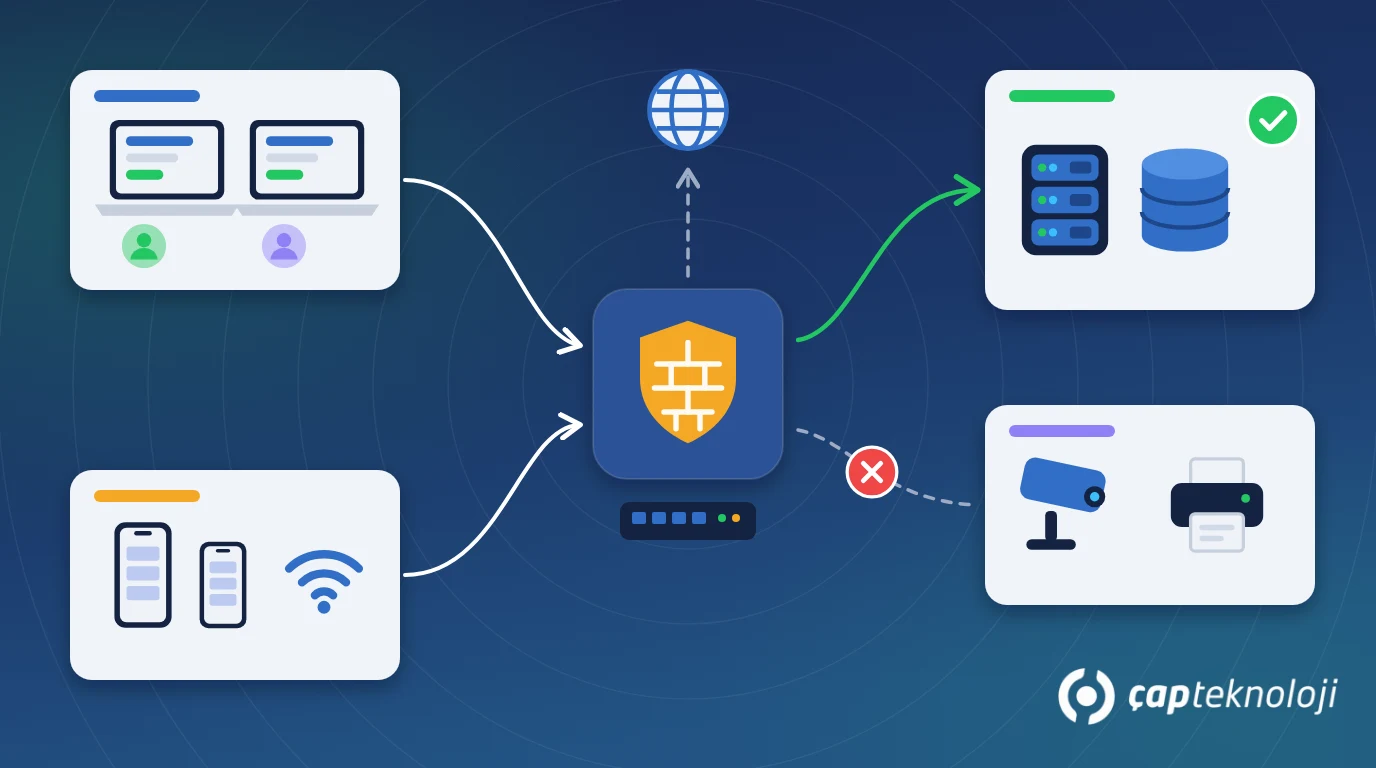
Kısaca: Ağ segmentasyonu, şirket ağını kullanıcılar, sunucular, misafirler, kameralar ve yazıcılar gibi ayrı bölümlere ayırıp bu bölümler arasındaki trafiği kurallarla sınırlamaktır. KOBİ’lerde bu ayrım çoğunlukla VLAN’lar ve güvenlik duvarı kurallarıyla yapılır. Amaç, bir cihaz ele geçirildiğinde saldırının bütün ağa yayılmasını önlemektir.
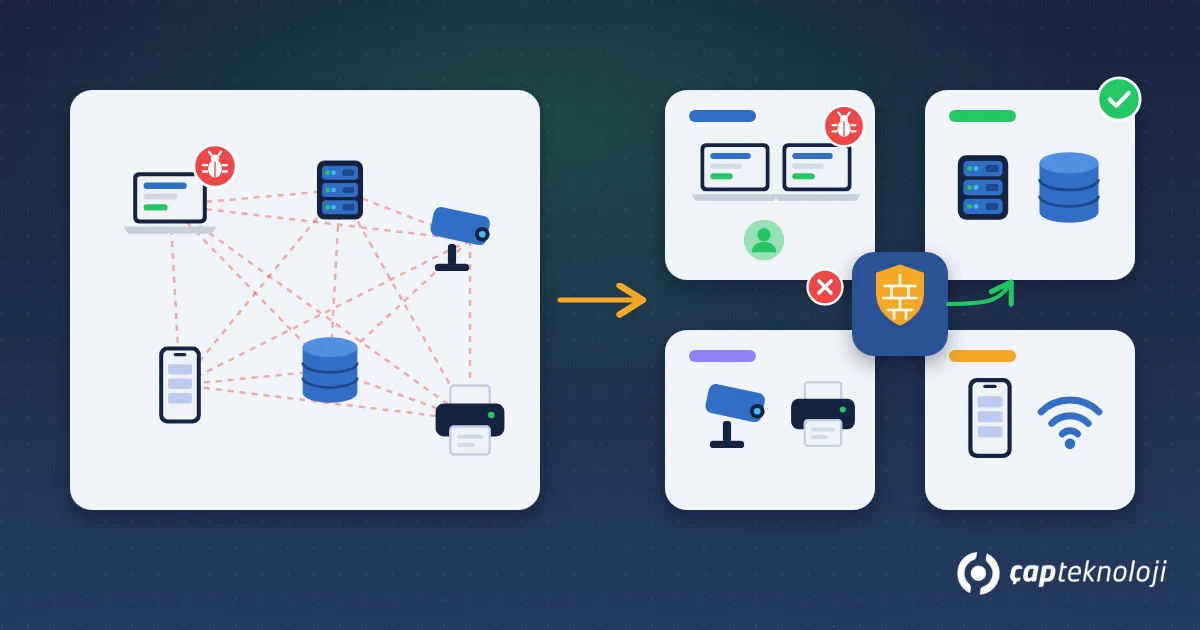
Birçok KOBİ’de muhasebe bilgisayarı, Logo sunucusu, depo kamerası, misafir telefonu ve toplantı odasındaki akıllı TV aynı düz ağda durur. Hepsi birbirini görür. Bu düzen kurulumu kolaylaştırır ama sorun çıktığında bedeli ağırdır: Oltalama e-postasıyla ele geçirilen tek bir dizüstü bilgisayar, sunucudaki paylaşımlara ve veritabanına doğrudan ulaşabilir. Fidye yazılımı vakalarında hasarın bu kadar büyük olmasının en yaygın nedenlerinden biri de budur.
İçindekiler
- Ağ segmentasyonu nedir?
- Düz ağ ile segmentli ağın farkı
- KOBİ’ler için önerilen ağ bölümleri
- 6 adımda VLAN ile segmentasyon
- Güvenlik, KVKK ve sık yapılan hatalar
- Özet ve kontrol listesi
Ağ segmentasyonu nedir?
Ağ segmentasyonu, tek bir büyük ağı amaca göre daha küçük ağlara bölmek ve bu ağlar arasında yalnızca gerekli trafiğe izin vermektir. Bölme işlemi genellikle VLAN (sanal yerel ağ) ile yapılır: Aynı fiziksel switch üzerinde çalışan cihazlar, mantıksal olarak farklı ağlarda tutulur. Bölümler arasındaki geçişler ise güvenlik duvarında veya yönlendiricide tanımlanan kurallarla kontrol edilir.
Önemli nokta şudur: VLAN tek başına bir güvenlik önlemi değildir. VLAN’lar arasında her şeye izin veren bir yönlendirme varsa ağ kâğıt üzerinde bölünmüş ama pratikte hâlâ düzdür. Asıl koruma, bölümler arasındaki erişim kurallarından gelir.
Düz ağ ile segmentli ağ arasındaki fark ne?
| Özellik | Düz ağ | Segmentli ağ |
|---|---|---|
| Cihazlar birbirini görür mü? | Evet, hepsi | Yalnızca izin verilen bölümler |
| Ele geçirilen cihazın etkisi | Tüm ağa yayılabilir | Kendi bölümüyle sınırlı kalır |
| Misafir ve IoT cihazları | Sunucularla aynı ağda | Ayrı, sadece internete çıkabilen ağda |
| Sorun giderme | Trafik karışık, kaynağı bulmak zor | Bölüm bazında izlenebilir |
| Kurulum ve bakım | Basit | Plan ve kural dokümantasyonu gerektirir |
KOBİ’ler için hangi ağ bölümleri önerilir?
Her işletmenin ihtiyacı farklıdır, ancak çoğu KOBİ için aşağıdaki bölümler iyi bir başlangıçtır:
- Sunucu ağı: Logo veya diğer ERP sunucusu, SQL Server, dosya sunucusu ve etki alanı denetleyicisi. Kullanıcılar buraya yalnızca ihtiyaç duydukları portlardan erişir.
- Kullanıcı ağı: Çalışan bilgisayarları. Büyük şirketlerde muhasebe veya yönetim gibi hassas birimler ayrı bir bölüme alınabilir.
- Yönetim ağı: Switch, güvenlik duvarı, kablosuz erişim noktası ve sunucu yönetim arayüzleri. Buraya yalnızca BT ekibi erişir.
- IoT ve kamera ağı: IP kameralar, kayıt cihazları, akıllı TV’ler, kartlı geçiş ve benzeri cihazlar. Bu cihazlar sık güncellenmediği için ayrı tutulmalıdır.
- Yazıcı ağı: Yazıcılara kullanıcı ağından yalnızca yazdırma portlarıyla erişilir.
- Misafir ağı: Ziyaretçi ve kişisel cihazlar. Yalnızca internete çıkabilir, iç ağdaki hiçbir cihaza ulaşamaz.
Bölüm sayısını gereksiz yere artırmayın. Yönetemeyeceğiniz on iki VLAN yerine kuralları net olan beş VLAN çok daha güvenlidir.
VLAN ile ağ segmentasyonu 6 adımda nasıl yapılır?
1. Envanter çıkarın
Ağdaki bütün cihazları listeleyin: sunucular, bilgisayarlar, yazıcılar, kameralar, kablosuz erişim noktaları, telefon santrali ve uzaktan erişim cihazları. Her cihazın hangi işe yaradığını ve kimin sorumlu olduğunu yazın. Kimsenin tanımadığı cihazlar bu aşamada ortaya çıkar.
2. Trafik ihtiyaçlarını belirleyin
Kimin neye erişmesi gerektiğini çıkarın. Örneğin muhasebe kullanıcıları Logo sunucusuna, depo bilgisayarları el terminali sunucusuna, herkes yazıcıya erişir. Kameralar yalnızca kayıt cihazıyla konuşur. Bu tablo, güvenlik duvarı kurallarının temelini oluşturur.
3. Bölümleri ve IP planını tasarlayın
Her bölüm için bir VLAN numarası, IP aralığı ve açıklama belirleyin. Örneğin VLAN 10 sunucular, VLAN 20 kullanıcılar, VLAN 30 yazıcılar gibi okunabilir bir düzen kurun. Altyapınızdaki switch ve güvenlik duvarının VLAN ve bölümler arası kuralları desteklediğini kontrol edin. Eski, yönetilemeyen switch’ler bu aşamada değiştirilmesi gereken cihazlar olarak listelenir.
4. Kuralları “varsayılan olarak reddet” mantığıyla yazın
Bölümler arasında her şeyi kapatıp yalnızca ikinci adımda belirlediğiniz trafiğe izin verin. Kuralları port ve hedef bazında yazın. “Kullanıcı ağından sunucu ağına her şey açık” gibi geniş kurallar segmentasyonun faydasını ortadan kaldırır.
5. Aşamalı geçin
Her şeyi aynı gece taşımayın. Önce düşük riskli bölümlerle başlayın: misafir ağı, sonra IoT ve kameralar, ardından yazıcılar. Sunucu ve kullanıcı ağlarının ayrılmasını mesai dışında, geri dönüş planıyla yapın. Logo, e-fatura entegratörü ve yedekleme gibi kritik akışları geçişten hemen sonra test edin.
6. İzleyin ve belgeleyin
Güvenlik duvarında engellenen trafiği ilk haftalarda yakından izleyin. Engellenen bir istek gerçek bir iş ihtiyacıysa kural ekleyin, değilse bu durum bir yanlış yapılandırmaya ya da şüpheli bir cihaza işaret ediyor olabilir. VLAN listesini, IP planını ve kuralları gerekçeleriyle birlikte belgeleyin. Bu kayıtları yılda en az bir kez gözden geçirin.
Güvenlik, KVKK ve sık yapılan hatalar
Segmentasyon, KVKK kapsamında alınması beklenen teknik tedbirlerden biri olan erişim kısıtlamasını ağ seviyesinde destekler: Kişisel verilerin bulunduğu sunuculara yalnızca yetkili bölümlerin ulaşabilmesi, olası bir ihlalin etkisini sınırlar. Ancak tek başına yeterli değildir. Kullanıcı yetkileri, çok faktörlü kimlik doğrulama ve güncel yedekler ile birlikte düşünülmelidir.
Sık yapılan hatalar:
- Bölümler arası her şeyi açık bırakmak: VLAN var ama kural yok.
- Yönetim arayüzlerini kullanıcı ağında bırakmak: Switch ve güvenlik duvarı yönetim sayfalarına herkes erişebiliyor.
- Uzaktan erişimi segmentasyonun dışında tutmak: VPN ile bağlanan kullanıcı tüm ağa erişiyor. Uzaktan erişim de bölüm ve kural mantığıyla sınırlandırılmalıdır. Bu konuyu RDP güvenliği yazımızda ayrıca ele aldık.
- Kablosuz ağı tek SSID ile yayınlamak: Çalışan ve misafir cihazları aynı kablosuz ağa bağlanıyor.
- Belgelememek: Kuralları yazan kişi ayrıldığında kimse neyin neden açık olduğunu bilmiyor.
Özet ve kontrol listesi
- Ağdaki tüm cihazların güncel bir envanteri var mı?
- Sunucular, kullanıcılar, misafirler ve IoT cihazları ayrı bölümlerde mi?
- Bölümler arası kurallar “varsayılan olarak reddet” mantığıyla mı yazıldı?
- Ağ cihazlarının yönetim arayüzleri yalnızca BT ekibine mi açık?
- VPN kullanıcıları yalnızca ihtiyaç duydukları sistemlere mi erişiyor?
- VLAN planı ve kurallar belgelendi mi, düzenli gözden geçiriliyor mu?
Özetle ağ segmentasyonu, saldırıları tamamen engellemez ama bir hatanın tüm şirketi durdurmasını önler. Doğru planlanırsa mevcut altyapıyla ve çoğu zaman sınırlı bir yatırımla hayata geçirilebilir. ÇAP Teknoloji, sunucu ve ağ danışmanlığı kapsamında envanter çıkarma, VLAN ve kural tasarımı ile kesinti riskini en aza indiren aşamalı geçiş planlamasında destek verir. Mevcut durumunuzu görmek için sunucu ve ağ altyapısı kontrol listemize de göz atabilirsiniz.
Sıkça Sorulan Sorular
Küçük bir ofis için ağ segmentasyonu gerekli mi?
On kişilik bir ofiste bile en azından misafir ağı ve sunucu/kullanıcı ayrımı yapılması önerilir. Kamera, akıllı TV gibi cihazlar varsa onları da ayırmak, maliyeti düşük ve etkisi yüksek bir adımdır.
Segmentasyon için yeni donanım almak gerekir mi?
Yönetilebilir switch’ler ve VLAN destekleyen bir güvenlik duvarı varsa genellikle gerekmez. Yönetilemeyen switch’ler kullanılıyorsa bunların değiştirilmesi gerekebilir. Envanter aşaması bu soruyu netleştirir.
Segmentasyon Logo veya ERP performansını etkiler mi?
Doğru boyutlandırılmış bir güvenlik duvarıyla kullanıcılar bir fark hissetmez. Bölümler arası trafik çok yüksekse veya cihaz kapasitesi yetersizse gecikme olabilir. Bu yüzden geçişten sonra kritik uygulamalar test edilmelidir.
VLAN ile alt ağ (subnet) aynı şey mi?
Hayır. VLAN, ikinci katmanda (switch seviyesinde) ağı mantıksal olarak ayırır. Alt ağ ise IP adresleme düzeyindeki ayrımdır. Uygulamada genellikle her VLAN’a bir alt ağ atanır ve ikisi birlikte kullanılır.
