



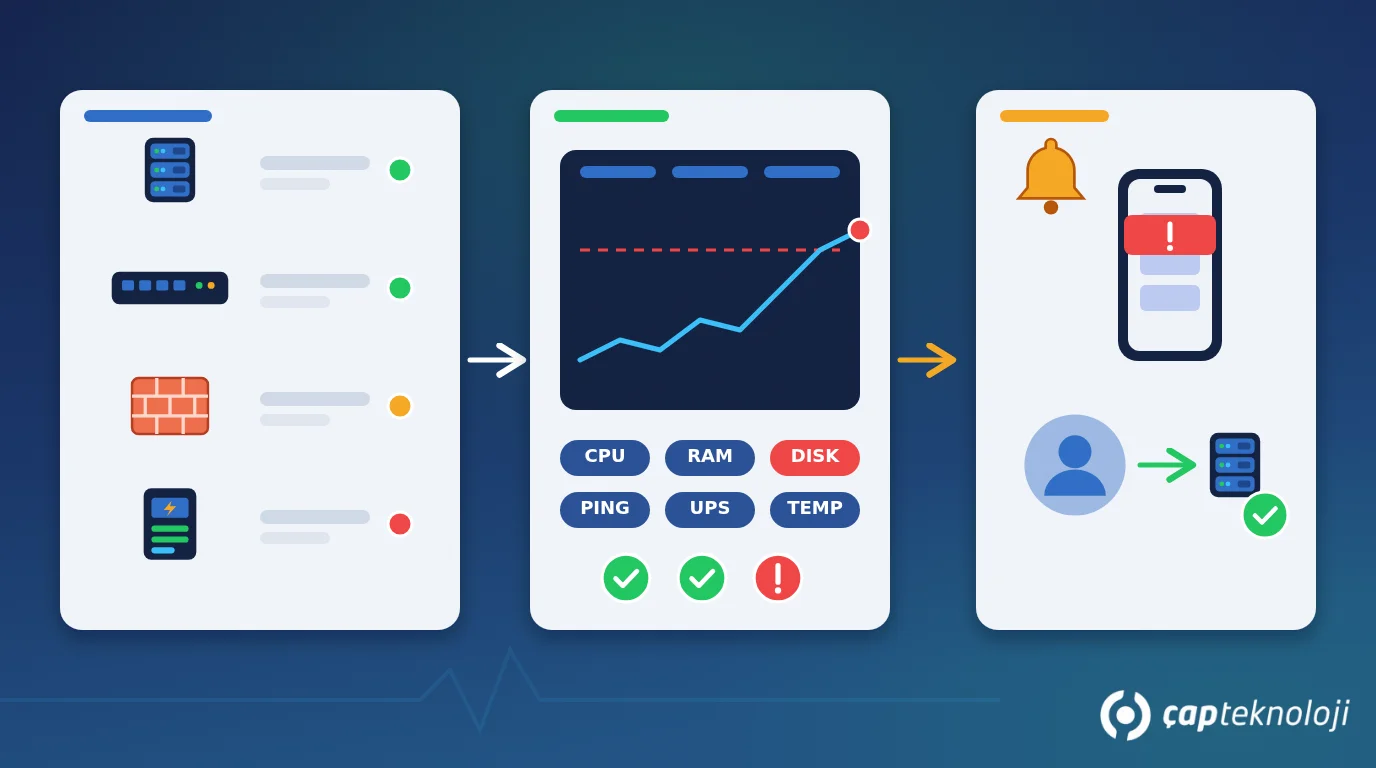
Kısaca: Sunucu ve ağ izleme, sunucuların, ağ cihazlarının, internet hattının ve kritik servislerin durumunun sürekli ölçülmesi ve bir sorun büyümeden ilgili kişiye uyarı gönderilmesidir. KOBİ’lerde arızalar çoğu zaman kullanıcı “sistem açılmıyor” dediğinde fark edilir. Doğru seçilmiş metrikler, iki seviyeli eşikler ve uyarının kime gideceğini belirleyen basit bir nöbet düzeniyle sorunların çoğu kullanıcı etkilenmeden yakalanabilir.
Bir KOBİ’de pazartesi sabahı şöyle başlayabilir: Logo açılmıyor, paylaşılan klasörlere erişilemiyor, e-fatura gönderilemiyor. Sunucuya bağlanıldığında diskin hafta sonu dolduğu, gece yedeğinin üç gündür başarısız olduğu ya da UPS akünün çoktan zayıfladığı görülür. Bunların hiçbiri aniden olmamıştır; hepsi günler öncesinden ölçülebilir işaretler vermiştir. Sorun, kimsenin bu işaretlere bakmamasıdır. Bu yazıda neyin izlenmesi gerektiğini, eşiklerin nasıl belirleneceğini ve izleme düzeninin adım adım nasıl kurulacağını anlatıyoruz.
İçindekiler
- Sunucu ve ağ izleme nedir?
- Neler izlenmeli?
- 6 adımda izleme düzeni
- Güvenlik, KVKK ve yanlış alarm riskleri
- Özet ve kontrol listesi
- Sıkça Sorulan Sorular
Sunucu ve ağ izleme (monitoring) nedir?
İzleme, BT altyapısındaki bileşenlerin belirli aralıklarla kontrol edilmesi, ölçülen değerlerin kaydedilmesi ve önceden belirlenen sınırlar aşıldığında uyarı üretilmesidir. Dört temel soruya cevap verir:
- Erişilebilirlik: Sunucu, servis ya da cihaz şu an çalışıyor ve yanıt veriyor mu?
- Performans: İşlemci, bellek, disk ve ağ ne kadar yük altında?
- Kapasite: Disk, lisans ya da bant genişliği bu hızla ne zaman yetmez hâle gelecek?
- Olaylar: Yedekleme başarısız oldu mu, bir servis durdu mu, olağan dışı bir oturum açma denemesi var mı?
İzleme araçları bu bilgiyi farklı yollarla toplar. Sunucuya kurulan küçük bir yazılım (ajan) ayrıntılı veri gönderir. Ajan kurulamayan switch, güvenlik duvarı, yazıcı ve UPS gibi cihazlar çoğunlukla SNMP adı verilen standart protokolle sorgulanır. Web siteleri ve dış servisler ise dışarıdan basit erişim testleriyle (ping, HTTP isteği) kontrol edilir. İzleme, BT altyapı denetiminin yerini tutmaz; denetim belirli bir anda fotoğraf çeker, izleme ise her gün nabız tutar.
Bir KOBİ’de neler izlenmeli?
Her şeyi izlemeye çalışmak, hiçbir şeye bakılmamasıyla sonuçlanabilir. Başlangıç için aşağıdaki bileşenler çoğu işletmede yeterlidir:
| Bileşen | Ne izlenir? | Örnek uyarı |
|---|---|---|
| Sunucular (fiziksel ve sanal) | Erişilebilirlik, işlemci, bellek, disk doluluğu, kritik servisler | Veritabanı sunucusunda disk dolmak üzere |
| Uygulama servisleri | SQL Server, Logo servisleri, e-posta, dosya paylaşımı | SQL Server servisi durdu |
| Yedekleme | Son başarılı yedeğin zamanı ve sonucu | Gece yedeği iki gündür başarısız |
| Ağ cihazları | Switch ve güvenlik duvarı erişimi, port durumu, bant genişliği | Ana switch’e ulaşılamıyor |
| İnternet hattı | Erişim, gecikme, paket kaybı; yedek hat varsa geçiş | Ana hat kesildi, yedek hatta geçildi |
| Fiziksel ortam | UPS akü durumu, şebeke kesintisi, sistem odası sıcaklığı | UPS aküden çalışıyor |
| Süresi dolan öğeler | SSL sertifikası, alan adı, lisans ve garanti bitiş tarihleri | Sertifikanın bitmesine 14 gün kaldı |
Tablodaki yedekleme ve süre takibi satırları sıklıkla atlanır, oysa en pahalı sürprizler buradan çıkar. Yedeğin çalıştığını bilmek, felaket kurtarma planının ilk şartıdır.
Sunucu ve ağ izleme 6 adımda nasıl kurulur?
1. Envanteri çıkarın
Hangi sunucu, sanal makine, ağ cihazı, hat ve servisin olduğunu listeleyin. Her biri için işin ne kadar kritik olduğunu not edin: Duruşu tüm şirketi mi, tek bir departmanı mı etkiliyor? Envanter yoksa izleme de eksik kalır.
2. Kritik metrikleri ve servisleri seçin
Her bileşen için iki ya da üç anlamlı ölçüm belirleyin. Veritabanı sunucusunda disk doluluğu ve SQL servisi, internet hattında erişim ve paket kaybı, UPS’te akü durumu çoğu zaman yeterli başlangıçtır. Az ama doğru metrik, çok sayıda gereksiz grafikten daha değerlidir.
3. İzleme aracını seçin
Zabbix ve benzeri açık kaynak araçlar, PRTG gibi ticari ürünler ve bulut tabanlı izleme servisleri seçenekler arasındadır. Seçimde cihaz sayısı, ajan ve SNMP desteği, bildirim kanalları, raporlama ihtiyacı ve aracı kimin yöneteceği belirleyicidir. İzleme sunucusunu izlenen sistemlerden ayrı tutun; ana sunucu çöktüğünde uyarıyı gönderecek araç da onunla birlikte susmamalıdır.
4. İki seviyeli eşikler belirleyin
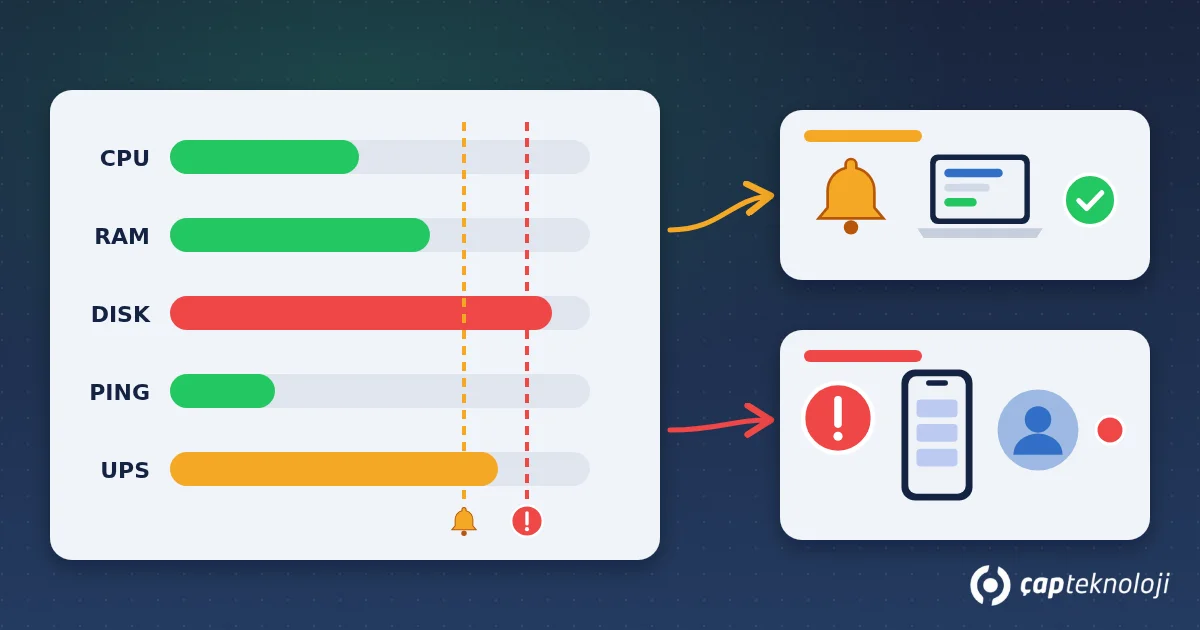
Her metrik için bir “uyarı” bir de “kritik” eşiği tanımlayın. Uyarı seviyesi mesai içinde bakılacak bir bilgidir; kritik seviye hemen müdahale gerektirir. Anlık sıçramalarda alarm üretmemek için değerin belirli bir süre eşik üstünde kalması şartını ekleyin. Disk gibi yavaş dolan kaynaklarda, doluluk oranının yanında dolma hızına göre tahmin de kullanılabilir.
5. Uyarının kime ve nasıl gideceğini belirleyin
Uyarılar ortak bir e-posta kutusunda kaybolursa izleme işe yaramaz. Uyarı seviyesindeki bildirimler e-posta ya da iş mesajlaşma kanalına, kritik bildirimler ise nöbetçi kişinin telefonuna anlık bildirim veya SMS olarak gitsin. Belirli bir sürede yanıt verilmezse bildirimin bir sonraki kişiye geçeceği (eskalasyon) basit bir sıra tanımlayın.
6. Düzenli gözden geçirin
Ayda bir kez hangi uyarıların geldiğine, hangilerinin gereksiz olduğuna ve gözden kaçan bir arıza yaşanıp yaşanmadığına bakın. Eşikleri buna göre düzeltin, yeni eklenen cihazları izlemeye dahil edin. Kapasite grafikleri, disk ya da donanım yatırımlarını önceden planlamak için de iyi bir kaynaktır.
Güvenlik, KVKK ve yanlış alarm riskleri
İzleme sistemi altyapının tamamını gördüğü için kendisi de korunması gereken bir varlıktır:
- Yetkiler: İzleme aracının kullandığı hesaplara yalnızca okuma yetkisi verin. Yönetici hesabıyla izleme yapılmasından kaçının.
- Protokol güvenliği: SNMP kullanıyorsanız şifreleme ve kimlik doğrulama sağlayan SNMPv3’ü tercih edin; varsayılan topluluk adlarını (public gibi) değiştirin.
- Erişim: İzleme paneline erişimi kısıtlayın ve çok faktörlü kimlik doğrulama kullanın. Panel internete açık olmamalıdır.
- KVKK: Olay kayıtları kullanıcı adları, IP adresleri ve oturum bilgileri gibi kişisel veriler içerebilir. Saklama süresini belirleyin, erişimi görev tanımıyla sınırlayın. Bulut tabanlı bir izleme servisi kullanıyorsanız verinin nerede tutulduğunu ve yurt dışına aktarım durumunu hukuk danışmanınızla değerlendirin.
- Uyarı yorgunluğu: Sürekli gereksiz alarm üreten bir sistem bir süre sonra hiç dikkate alınmaz ve gerçek arıza gözden kaçar. Eşikleri düzenli ayarlamak bu yüzden bir güvenlik önlemidir.
Özet ve kontrol listesi
- Sunucu, ağ cihazı, hat ve servis envanteri güncel ve kritiklik seviyeleri belli.
- Her bileşen için iki ya da üç anlamlı metrik seçildi; yedekleme ve süre takibi unutulmadı.
- İzleme aracı izlenen sistemlerden ayrı çalışıyor.
- Her metrik için uyarı ve kritik eşikleri tanımlı.
- Kritik uyarılar nöbetçi kişinin telefonuna gidiyor; yanıt yoksa eskalasyon var.
- İzleme hesapları salt okunur, panel MFA ile korunuyor, kayıtların saklama süresi belli.
- Uyarılar ve eşikler ayda bir gözden geçiriliyor.
İzleme düzenini kurmak teknik olarak zor değildir; zor olan, doğru metrikleri seçmek ve sistemi canlı tutmaktır. ÇAP Teknoloji’nin sunucu ve ağ danışmanlığı kapsamında altyapınızı birlikte envantere alabilir, izleme aracını ve eşikleri işletmenizin gerçek ihtiyacına göre kurabiliriz.
Sıkça Sorulan Sorular
Küçük bir işletme için izleme gerçekten gerekli mi?
Tek bir sunucusu ve birkaç ağ cihazı olan işletmede bile disk doluluğu, yedek sonucu, UPS ve internet hattı izlenmeye değer. Kurulumu birkaç saatlik bir iştir ve bir günlük duruşu önlemesi bile bu emeği karşılar.
Ücretsiz araçlar yeterli olur mu?
Açık kaynak araçlar çoğu KOBİ’nin ihtiyacını karşılayacak yeteneklere sahiptir. Belirleyici olan araç değil, kurulumdan sonra bakımını kimin yapacağıdır. Bu sorumluluk sahipsiz kalırsa ücretli bir araç da işe yaramaz.
Bulut sunucular ve Microsoft 365 gibi servisler de izlenmeli mi?
Evet. Bulut sağlayıcının altyapıyı izlemesi, sizin sanal sunucunuzdaki diskin dolmasını ya da uygulamanızın durmasını kapsamaz. Dışarıdan erişim testleri ve servis durum bildirimleri bu boşluğu doldurur.
İzleme arızaları önler mi?
İzleme arızayı ortadan kaldırmaz, fark edilme süresini kısaltır. Disk dolması ya da sertifika süresi gibi öngörülebilir sorunlarda ise erken uyarı sayesinde arıza hiç yaşanmadan önlem alınabilir.
