



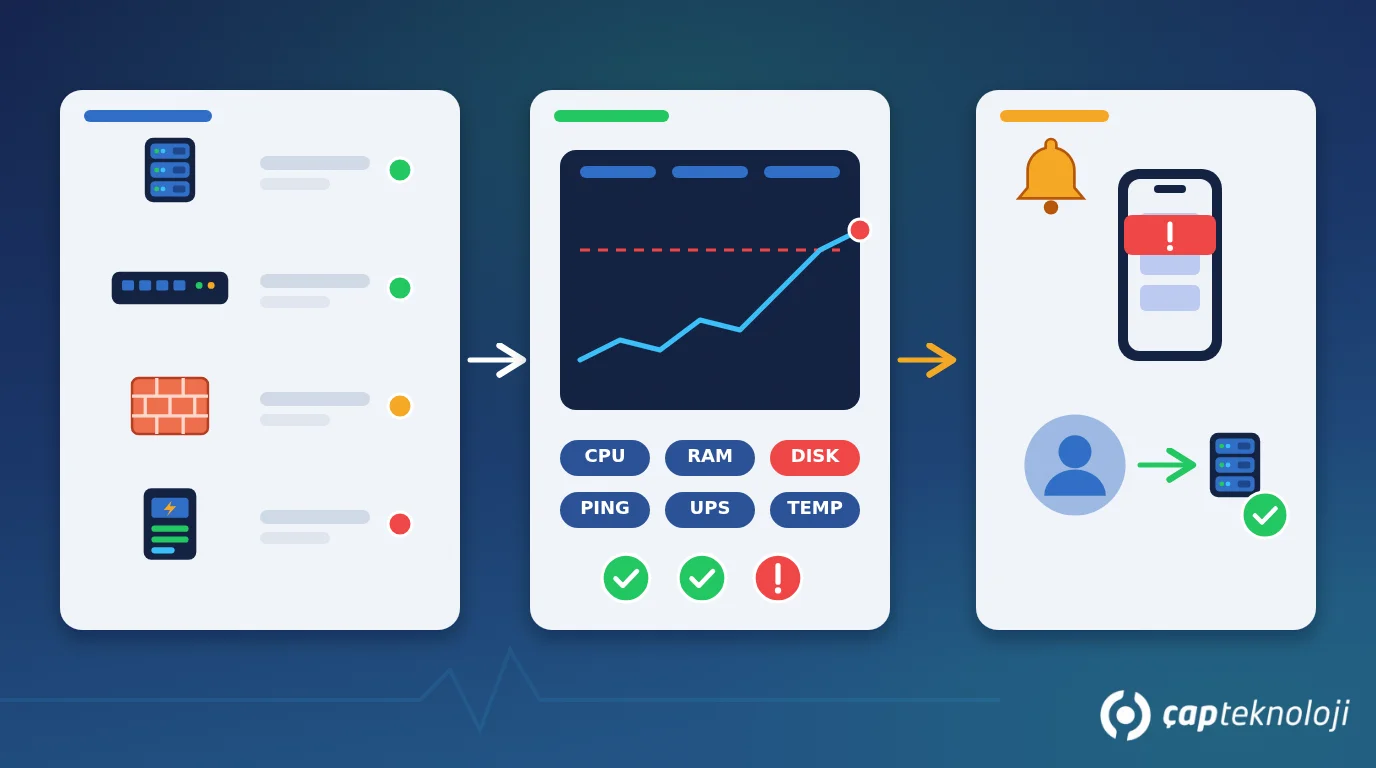
Kurz gesagt: Server- und Netzwerk-Monitoring bedeutet, den Zustand von Servern, Netzwerkgeräten, Internetleitungen und kritischen Diensten laufend zu messen und die zuständige Person zu alarmieren, bevor ein Problem größer wird. In vielen KMU fallen Störungen erst auf, wenn ein Mitarbeiter meldet: „Das System startet nicht.“ Mit gut gewählten Messwerten, zweistufigen Schwellenwerten und einer einfachen Bereitschaftsregel lassen sich die meisten Probleme erkennen, bevor Anwender etwas merken.
Ein Montagmorgen in einem kleinen Unternehmen kann so beginnen: Das ERP startet nicht, freigegebene Ordner sind nicht erreichbar, E-Rechnungen lassen sich nicht versenden. Beim Blick auf den Server zeigt sich, dass die Festplatte am Wochenende vollgelaufen ist, die nächtliche Sicherung seit drei Tagen fehlschlägt oder der USV-Akku längst schwach ist. Nichts davon kam plötzlich; jedes Problem hat Tage vorher messbare Anzeichen gezeigt. Nur hat niemand hingesehen. Dieser Beitrag zeigt, was überwacht werden sollte, wie Sie Schwellenwerte festlegen und wie Sie ein Monitoring Schritt für Schritt aufbauen.
Inhalt
- Was ist Server- und Netzwerk-Monitoring?
- Was sollte überwacht werden?
- Monitoring in 6 Schritten
- Sicherheit, Datenschutz und Fehlalarme
- Zusammenfassung und Checkliste
- Häufige Fragen
Was ist Server- und Netzwerk-Monitoring?
Monitoring bedeutet, Komponenten der IT-Infrastruktur in festen Abständen zu prüfen, die Messwerte aufzuzeichnen und bei Überschreiten festgelegter Grenzen einen Alarm auszulösen. Es beantwortet vier Grundfragen:
- Verfügbarkeit: Läuft der Server, Dienst oder das Gerät gerade und antwortet es?
- Leistung: Wie stark sind Prozessor, Arbeitsspeicher, Festplatte und Netzwerk ausgelastet?
- Kapazität: Wann reichen Speicherplatz, Lizenzen oder Bandbreite beim aktuellen Tempo nicht mehr aus?
- Ereignisse: Ist eine Sicherung fehlgeschlagen, wurde ein Dienst beendet, gibt es ungewöhnliche Anmeldeversuche?
Monitoring-Werkzeuge sammeln diese Daten auf unterschiedliche Weise. Eine kleine Software auf dem Server (Agent) liefert detaillierte Werte. Geräte ohne Agent wie Switches, Firewalls, Drucker und USV-Anlagen werden meist über SNMP abgefragt, ein Standardprotokoll für Netzwerkverwaltung. Websites und externe Dienste werden von außen mit einfachen Erreichbarkeitstests (Ping, HTTP-Anfrage) geprüft. Monitoring ersetzt kein IT-Infrastruktur-Audit: Das Audit ist eine Momentaufnahme, das Monitoring fühlt jeden Tag den Puls.
Was sollte ein KMU überwachen?
Wer alles überwachen will, schaut am Ende oft auf nichts. Für den Anfang reichen in den meisten Unternehmen folgende Komponenten:
| Komponente | Was wird überwacht? | Beispielalarm |
|---|---|---|
| Server (physisch und virtuell) | Erreichbarkeit, CPU, Arbeitsspeicher, Plattenbelegung, kritische Dienste | Festplatte des Datenbankservers fast voll |
| Anwendungsdienste | SQL Server, ERP-Dienste (z. B. Logo), E-Mail, Dateifreigaben | SQL-Server-Dienst gestoppt |
| Datensicherung | Zeitpunkt und Ergebnis der letzten erfolgreichen Sicherung | Nächtliche Sicherung seit zwei Tagen fehlgeschlagen |
| Netzwerkgeräte | Erreichbarkeit von Switch und Firewall, Portstatus, Bandbreite | Core-Switch nicht erreichbar |
| Internetleitung | Erreichbarkeit, Latenz, Paketverlust; Umschaltung bei Backup-Leitung | Hauptleitung ausgefallen, auf Backup umgeschaltet |
| Physische Umgebung | USV-Akkuzustand, Stromausfall, Temperatur im Serverraum | USV läuft im Batteriebetrieb |
| Ablaufende Elemente | SSL-Zertifikate, Domains, Lizenzen, Garantieenden | Zertifikat läuft in 14 Tagen ab |
Die Zeilen zu Datensicherung und Ablaufterminen werden am häufigsten vergessen, dabei entstehen gerade hier die teuersten Überraschungen. Zu wissen, dass die Sicherung tatsächlich läuft, ist die erste Voraussetzung jedes Notfallwiederherstellungsplans.
Wie richten Sie Server- und Netzwerk-Monitoring in 6 Schritten ein?
1. Inventar erstellen
Listen Sie alle Server, virtuellen Maschinen, Netzwerkgeräte, Leitungen und Dienste auf. Notieren Sie, wie kritisch jedes Element ist: Betrifft ein Ausfall das ganze Unternehmen oder nur eine Abteilung? Ohne Inventar bleibt das Monitoring lückenhaft.
2. Kritische Messwerte und Dienste auswählen
Wählen Sie je Komponente zwei oder drei aussagekräftige Messwerte. Plattenbelegung und SQL-Dienst beim Datenbankserver, Erreichbarkeit und Paketverlust bei der Internetleitung sowie der Akkuzustand der USV sind meist ein guter Anfang. Wenige richtige Messwerte sind mehr wert als Dutzende Diagramme, die niemand liest.
3. Monitoring-Werkzeug auswählen
Zur Auswahl stehen Open-Source-Werkzeuge wie Zabbix, kommerzielle Produkte wie PRTG und cloudbasierte Monitoring-Dienste. Entscheidend sind Geräteanzahl, Agent- und SNMP-Unterstützung, Benachrichtigungskanäle, Berichtsbedarf und die Frage, wer das Werkzeug betreut. Betreiben Sie den Monitoring-Server getrennt von den überwachten Systemen; fällt der Hauptserver aus, darf das alarmierende Werkzeug nicht mit verstummen.
4. Zweistufige Schwellenwerte festlegen
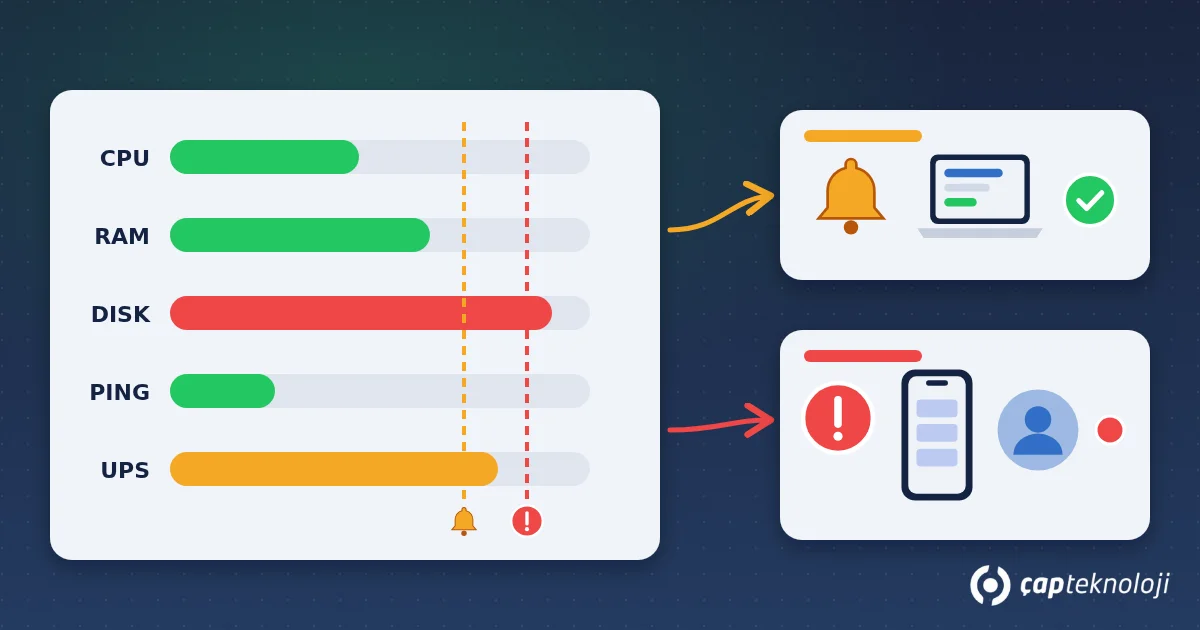
Definieren Sie je Messwert eine Warn- und eine kritische Schwelle. Eine Warnung wird während der Arbeitszeit geprüft, ein kritischer Alarm verlangt sofortiges Handeln. Um bei kurzen Spitzen keinen Alarm auszulösen, sollte der Wert eine gewisse Zeit über der Schwelle liegen. Bei langsam volllaufenden Ressourcen wie Festplatten kann zusätzlich eine Prognose anhand der Wachstumsrate genutzt werden.
5. Festlegen, wer wie alarmiert wird
Alarme in einem gemeinsamen Postfach gehen unter. Warnungen sollten per E-Mail oder in einen Team-Chat gehen, kritische Alarme als Push-Nachricht oder SMS auf das Telefon der Bereitschaft. Legen Sie eine einfache Eskalationsreihenfolge fest, damit der Alarm an die nächste Person geht, wenn innerhalb einer bestimmten Zeit niemand reagiert.
6. Regelmäßig überprüfen
Prüfen Sie einmal im Monat, welche Alarme kamen, welche überflüssig waren und ob eine Störung unbemerkt blieb. Passen Sie die Schwellen an und nehmen Sie neue Geräte ins Monitoring auf. Kapazitätsdiagramme sind außerdem eine gute Grundlage, um Investitionen in Speicher oder Hardware frühzeitig zu planen.
Sicherheit, Datenschutz und Fehlalarme
Da das Monitoring die gesamte Infrastruktur sieht, ist es selbst ein schützenswertes System:
- Berechtigungen: Geben Sie den Konten des Monitoring-Werkzeugs nur Leserechte. Überwachen Sie nicht mit einem Administratorkonto.
- Protokollsicherheit: Wenn Sie SNMP nutzen, bevorzugen Sie SNMPv3 mit Verschlüsselung und Authentifizierung und ändern Sie Standard-Community-Namen wie „public“.
- Zugriff: Beschränken Sie den Zugang zum Monitoring-Dashboard und nutzen Sie Multi-Faktor-Authentifizierung. Das Dashboard sollte nicht aus dem Internet erreichbar sein.
- Datenschutz (KVKK/DSGVO): Ereignisprotokolle können personenbezogene Daten wie Benutzernamen, IP-Adressen und Sitzungsdaten enthalten. In der Türkei gilt dafür das KVKK, das türkische Datenschutzgesetz, in der EU die DSGVO. Legen Sie Aufbewahrungsfristen fest und beschränken Sie den Zugriff nach Rolle. Bei einem Cloud-Monitoring-Dienst klären Sie mit Ihrer Rechtsberatung, wo die Daten gespeichert werden und ob eine Übermittlung ins Ausland stattfindet.
- Alarmmüdigkeit: Ein System, das ständig unnötige Alarme erzeugt, wird bald ignoriert, und die echte Störung geht unter. Schwellenwerte regelmäßig nachzujustieren ist deshalb selbst eine Sicherheitsmaßnahme.
Zusammenfassung und Checkliste
- Das Inventar von Servern, Netzwerkgeräten, Leitungen und Diensten ist aktuell und nach Kritikalität eingestuft.
- Je Komponente sind zwei oder drei aussagekräftige Messwerte gewählt; Sicherungen und Ablauftermine sind enthalten.
- Das Monitoring-Werkzeug läuft getrennt von den überwachten Systemen.
- Für jeden Messwert sind Warn- und kritische Schwellen definiert.
- Kritische Alarme erreichen das Telefon der Bereitschaft, ohne Reaktion greift die Eskalation.
- Monitoring-Konten haben nur Leserechte, das Dashboard ist mit MFA geschützt, die Protokollaufbewahrung ist geregelt.
- Alarme und Schwellen werden monatlich überprüft.
Ein Monitoring einzurichten ist technisch nicht schwer; schwierig ist es, die richtigen Messwerte zu wählen und das System lebendig zu halten. Im Rahmen der Server- und Netzwerkberatung von ÇAP Teknoloji erfassen wir Ihre Infrastruktur gemeinsam mit Ihnen und richten Werkzeug und Schwellenwerte passend zum tatsächlichen Bedarf Ihres Unternehmens ein.
Häufige Fragen
Braucht ein kleines Unternehmen wirklich Monitoring?
Auch mit nur einem Server und wenigen Netzwerkgeräten lohnt es sich, Plattenbelegung, Sicherungsergebnisse, USV und Internetleitung zu überwachen. Die Einrichtung dauert wenige Stunden, und schon ein verhinderter Ausfalltag wiegt diesen Aufwand auf.
Reichen kostenlose Werkzeuge aus?
Open-Source-Werkzeuge bieten die Funktionen, die die meisten KMU brauchen. Entscheidend ist nicht das Werkzeug, sondern wer es nach der Einrichtung pflegt. Bleibt diese Verantwortung ungeklärt, hilft auch ein kostenpflichtiges Produkt nicht.
Sollten auch Cloud-Server und Dienste wie Microsoft 365 überwacht werden?
Ja. Dass der Cloud-Anbieter seine eigene Infrastruktur überwacht, deckt nicht ab, dass die Festplatte Ihres virtuellen Servers vollläuft oder Ihre Anwendung stoppt. Externe Erreichbarkeitstests und Statusmeldungen der Dienste schließen diese Lücke.
Verhindert Monitoring Ausfälle?
Monitoring beseitigt keine Fehler, es verkürzt die Zeit bis zu ihrer Entdeckung. Bei vorhersehbaren Problemen wie einer volllaufenden Festplatte oder einem ablaufenden Zertifikat können Sie dank Frühwarnung handeln, bevor es überhaupt zum Ausfall kommt.
