



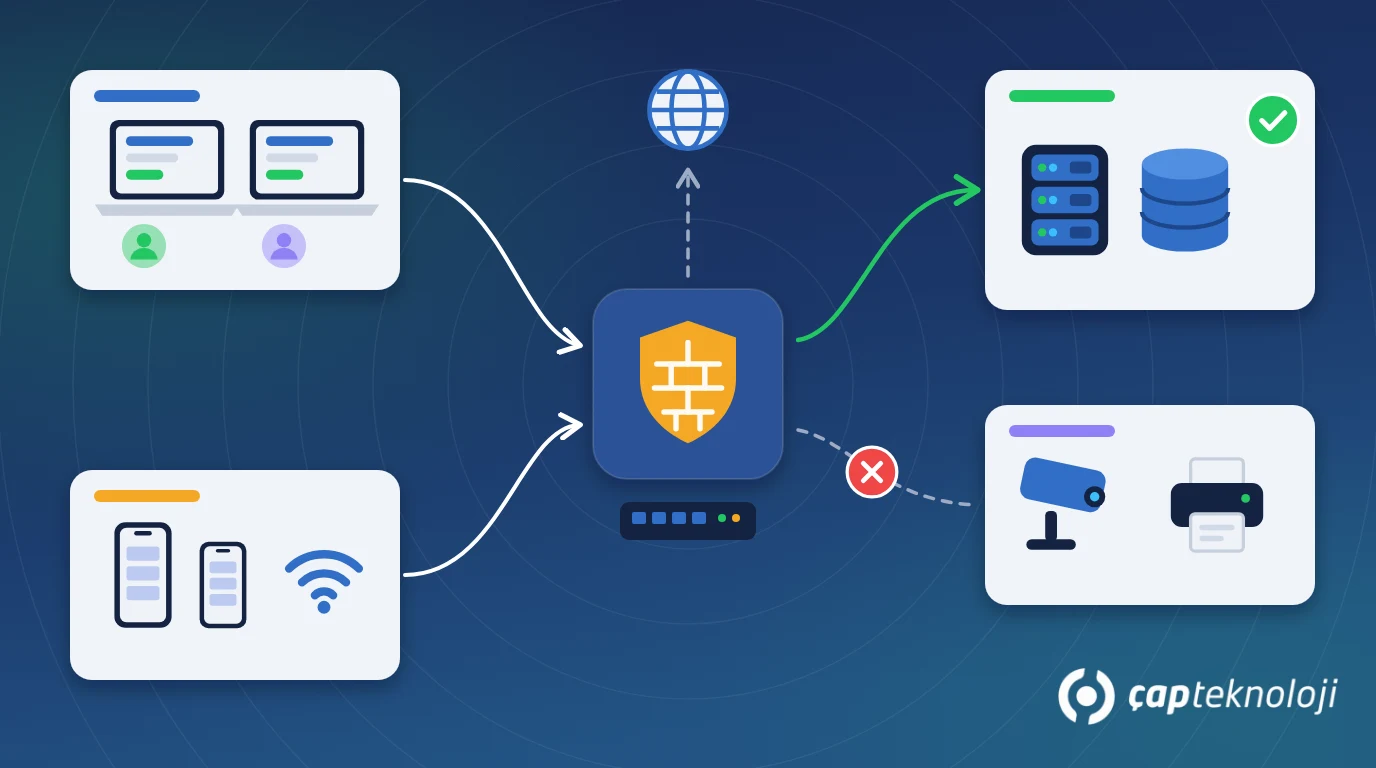
Kurz gesagt: Netzwerksegmentierung bedeutet, das Firmennetz in getrennte Bereiche wie Benutzer, Server, Gäste, Kameras und Drucker aufzuteilen und zwischen diesen Bereichen nur den tatsächlich benötigten Datenverkehr zuzulassen. In KMU geschieht das meist mit VLANs und Firewall-Regeln. Ziel ist, dass sich ein Angriff nicht über das gesamte Netz ausbreitet, wenn ein einzelnes Gerät kompromittiert wird.
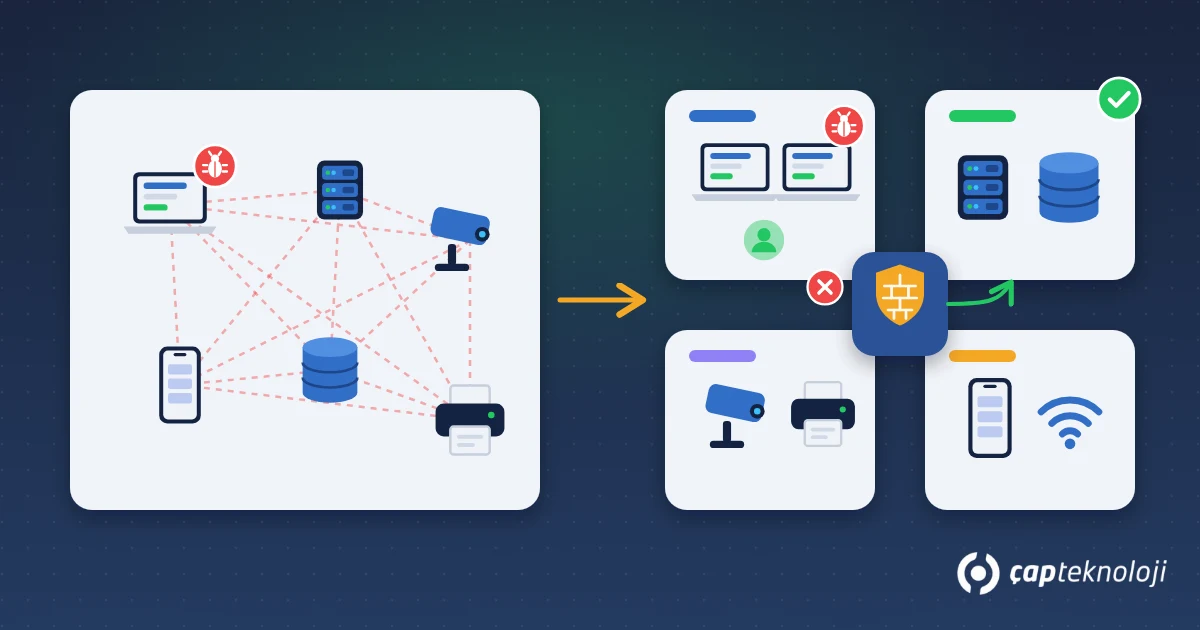
In vielen KMU befinden sich der Buchhaltungs-PC, der ERP-Server, die Lagerkamera, das Smartphone eines Besuchers und der Smart-TV im Besprechungsraum im selben flachen Netz, und alle Geräte sehen sich gegenseitig. Das macht die Einrichtung einfach, wird aber teuer, wenn etwas passiert: Ein einziger Laptop, der über eine Phishing-Mail übernommen wurde, kann direkt auf Dateifreigaben und den Datenbankserver zugreifen. Genau deshalb richten Ransomware-Vorfälle oft so großen Schaden an.
Inhalt
- Was ist Netzwerksegmentierung?
- Flaches Netz und segmentiertes Netz im Vergleich
- Empfohlene Netzbereiche für KMU
- Segmentierung mit VLANs in 6 Schritten
- Sicherheit, Datenschutz und typische Fehler
- Zusammenfassung und Checkliste
Was ist Netzwerksegmentierung?
Bei der Netzwerksegmentierung wird ein großes Netz nach Zweck in kleinere Netze aufgeteilt, und zwischen ihnen wird nur der notwendige Verkehr erlaubt. Die Aufteilung erfolgt in der Regel über VLANs (virtuelle lokale Netze): Geräte am selben physischen Switch werden logisch in verschiedene Netze gelegt. Den Verkehr zwischen den Bereichen steuern Regeln auf der Firewall oder dem Router.
Entscheidend ist: Ein VLAN allein ist keine Sicherheitsmaßnahme. Wenn das Routing zwischen den VLANs alles erlaubt, ist das Netz nur auf dem Papier getrennt und in der Praxis weiterhin flach. Der eigentliche Schutz entsteht durch die Zugriffsregeln zwischen den Bereichen.
Flaches Netz oder segmentiertes Netz: Was ist der Unterschied?
| Merkmal | Flaches Netz | Segmentiertes Netz |
|---|---|---|
| Sehen sich die Geräte gegenseitig? | Ja, alle | Nur freigegebene Bereiche |
| Folgen eines kompromittierten Geräts | Kann sich auf das ganze Netz ausweiten | Bleibt auf den eigenen Bereich begrenzt |
| Gäste und IoT-Geräte | Im selben Netz wie die Server | Eigenes Netz nur mit Internetzugang |
| Fehlersuche | Gemischter Verkehr, Ursache schwer zu finden | Verkehr je Bereich nachvollziehbar |
| Einrichtung und Pflege | Einfach | Erfordert Planung und Regeldokumentation |
Welche Netzbereiche sind für KMU sinnvoll?
Jedes Unternehmen ist anders, doch für die meisten KMU sind folgende Bereiche ein guter Ausgangspunkt:
- Serverbereich: ERP-Server (z. B. Logo, das in der Türkei weit verbreitete ERP-System), SQL Server, Dateiserver und Domänencontroller. Benutzer erreichen sie nur über die benötigten Ports.
- Benutzerbereich: Arbeitsplatzrechner. Größere Unternehmen können sensible Abteilungen wie Buchhaltung oder Geschäftsführung in einen eigenen Bereich legen.
- Managementbereich: Switches, Firewall, WLAN-Access-Points und Verwaltungsoberflächen der Server. Zugriff nur für die IT.
- IoT- und Kamerabereich: IP-Kameras, Rekorder, Smart-TVs, Zutrittskontrolle und ähnliche Geräte. Sie werden selten aktualisiert und sollten isoliert werden.
- Druckerbereich: Aus dem Benutzerbereich nur über Druckports erreichbar.
- Gastbereich: Besucher- und private Geräte. Nur Internetzugang, kein Zugriff auf interne Geräte.
Schaffen Sie keine Bereiche um ihrer selbst willen. Fünf VLANs mit klaren Regeln sind deutlich sicherer als zwölf VLANs, die niemand pflegen kann.
Wie gelingt die Segmentierung mit VLANs in 6 Schritten?
1. Inventar erstellen
Erfassen Sie alle Geräte im Netz: Server, PCs, Drucker, Kameras, WLAN-Access-Points, Telefonanlage und Fernzugriffsgeräte. Notieren Sie Zweck und Verantwortlichen. Geräte, die niemand kennt, tauchen genau in diesem Schritt auf.
2. Benötigten Datenverkehr festlegen
Klären Sie, wer worauf zugreifen muss. Beispiel: Die Buchhaltung braucht den ERP-Server, die Lager-PCs den Server für die Handscanner, alle brauchen die Drucker, und Kameras kommunizieren nur mit dem Rekorder. Diese Übersicht ist die Grundlage der Firewall-Regeln.
3. Bereiche und IP-Plan entwerfen
Legen Sie für jeden Bereich eine VLAN-ID, einen IP-Bereich und eine Beschreibung fest, mit einem lesbaren Schema wie VLAN 10 für Server, VLAN 20 für Benutzer und VLAN 30 für Drucker. Prüfen Sie, ob Switches und Firewall VLANs und Regeln zwischen den Bereichen unterstützen. Alte, nicht verwaltbare Switches fallen hier als Austauschkandidaten auf.
4. Regeln nach dem Prinzip „standardmäßig verweigern“ schreiben
Sperren Sie zwischen den Bereichen zunächst alles und erlauben Sie nur den in Schritt 2 festgelegten Verkehr. Formulieren Sie Regeln nach Port und Ziel. Pauschale Regeln wie „Benutzerbereich zu Serverbereich: alles erlaubt“ heben den Nutzen der Segmentierung auf.
5. Schrittweise umstellen
Stellen Sie nicht alles in einer Nacht um. Beginnen Sie mit Bereichen geringen Risikos: zuerst Gäste, dann IoT und Kameras, danach Drucker. Trennen Sie Server- und Benutzerbereich außerhalb der Geschäftszeiten und mit einem Rückfallplan. Testen Sie kritische Abläufe wie ERP, E-Rechnungs-Schnittstellen und Datensicherung direkt nach jeder Änderung.
6. Überwachen und dokumentieren
Beobachten Sie in den ersten Wochen genau, welcher Verkehr an der Firewall blockiert wird. Steckt ein echter geschäftlicher Bedarf dahinter, ergänzen Sie eine Regel. Wenn nicht, kann das auf eine Fehlkonfiguration oder ein verdächtiges Gerät hinweisen. Dokumentieren Sie VLAN-Liste, IP-Plan und Regeln samt Begründung und überprüfen Sie sie mindestens einmal im Jahr.
Sicherheit, Datenschutz und typische Fehler
Segmentierung unterstützt die Zugriffsbeschränkung auf Netzebene, eine der technischen Maßnahmen, die Datenschutzgesetze wie die DSGVO oder das türkische KVKK erwarten: Wenn nur berechtigte Bereiche Server mit personenbezogenen Daten erreichen, bleiben die Folgen einer Verletzung begrenzt. Allein reicht sie jedoch nicht aus. Kombinieren Sie sie mit Benutzerrechten, Multi-Faktor-Authentifizierung und aktuellen Datensicherungen.
Typische Fehler:
- Zwischen den Bereichen alles erlauben: VLANs sind vorhanden, Regeln fehlen.
- Verwaltungsoberflächen im Benutzerbereich belassen: Jeder kann die Admin-Seite von Switch oder Firewall öffnen.
- Fernzugriff außen vor lassen: Wer per VPN verbunden ist, erreicht das gesamte Netz. Auch der Fernzugriff muss nach Bereichen und Regeln begrenzt werden. Mehr dazu in unserem Beitrag zu RDP-Sicherheit.
- Nur eine WLAN-SSID ausstrahlen: Mitarbeiter- und Gastgeräte landen im selben Funknetz.
- Nicht dokumentieren: Verlässt die Person, die die Regeln geschrieben hat, das Unternehmen, weiß niemand mehr, was warum offen ist.
Zusammenfassung und Checkliste
- Gibt es ein aktuelles Inventar aller Geräte im Netz?
- Liegen Server, Benutzer, Gäste und IoT-Geräte in getrennten Bereichen?
- Folgen die Regeln zwischen den Bereichen dem Prinzip „standardmäßig verweigern“?
- Sind die Verwaltungsoberflächen der Netzwerkgeräte nur für die IT erreichbar?
- Erreichen VPN-Benutzer nur die Systeme, die sie brauchen?
- Sind VLAN-Plan und Regeln dokumentiert und werden sie regelmäßig geprüft?
Netzwerksegmentierung verhindert nicht jeden Angriff, aber sie verhindert, dass ein einzelner Fehler das ganze Unternehmen lahmlegt. Gut geplant lässt sie sich meist mit der vorhandenen Infrastruktur und überschaubarem Aufwand umsetzen. Im Rahmen unserer Server- und Netzwerkberatung unterstützt ÇAP Teknoloji bei Inventarisierung, VLAN- und Regeldesign sowie einem schrittweisen Umstellungsplan mit möglichst wenig Ausfallzeit. Eine erste Standortbestimmung bietet unsere Checkliste zur Server- und Netzwerkinfrastruktur.
Häufig gestellte Fragen
Braucht ein kleines Büro eine Netzwerksegmentierung?
Auch in einem Büro mit zehn Personen sollten zumindest ein Gastnetz und die Trennung von Servern und Benutzern vorhanden sein. Gibt es Kameras oder Smart-TVs, ist deren Isolierung ein günstiger Schritt mit großer Wirkung.
Ist für die Segmentierung neue Hardware nötig?
Meist nicht, wenn verwaltbare Switches und eine VLAN-fähige Firewall vorhanden sind. Nicht verwaltbare Switches müssen eventuell ersetzt werden. Das Inventar beantwortet diese Frage.
Wird das ERP durch die Segmentierung langsamer?
Mit einer passend dimensionierten Firewall merken die Benutzer keinen Unterschied. Sehr viel Verkehr zwischen den Bereichen oder ein zu schwaches Gerät können Latenz verursachen. Deshalb sollten kritische Anwendungen nach der Umstellung getestet werden.
Ist ein VLAN dasselbe wie ein Subnetz?
Nein. Ein VLAN trennt das Netz logisch auf Schicht 2 (Switch-Ebene), ein Subnetz trennt auf Ebene der IP-Adressierung. In der Praxis erhält meist jedes VLAN ein eigenes Subnetz, und beides wird zusammen eingesetzt.
