


Ağ Segmentasyonu: KOBİ Ağı VLAN ile Nasıl Bölünür?
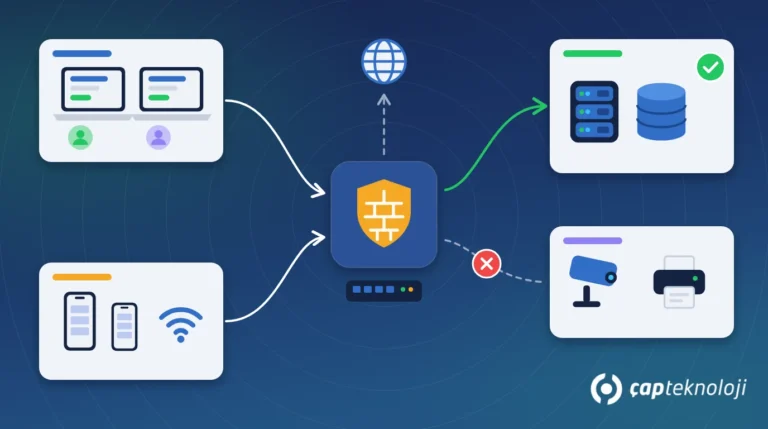
Ağ segmentasyonu ve VLAN ile KOBİ ağını sunucu, kullanıcı, misafir ve IoT bölümlerine ayırın; 6 adımlı plan ve kontrol listesi.

Ağ segmentasyonu ve VLAN ile KOBİ ağını sunucu, kullanıcı, misafir ve IoT bölümlerine ayırın; 6 adımlı plan ve kontrol listesi.
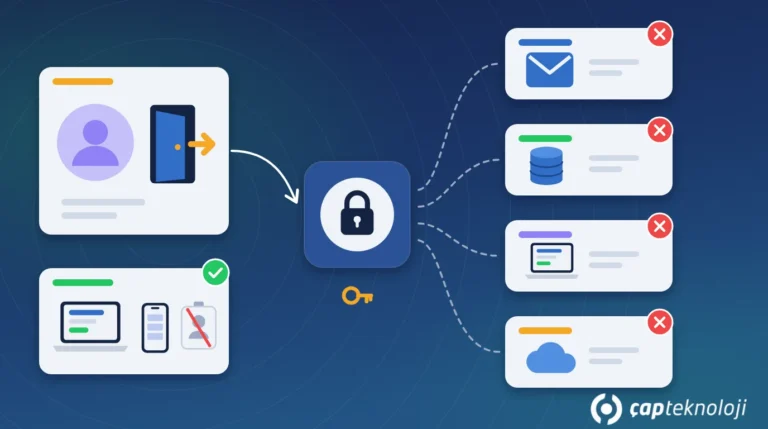
Çalışan ayrılırken e-posta, Logo, VPN ve ortak hesap erişimlerini aynı gün kapatın: 7 adımlı BT çıkış süreci, KVKK riskleri ve kontrol listesi.
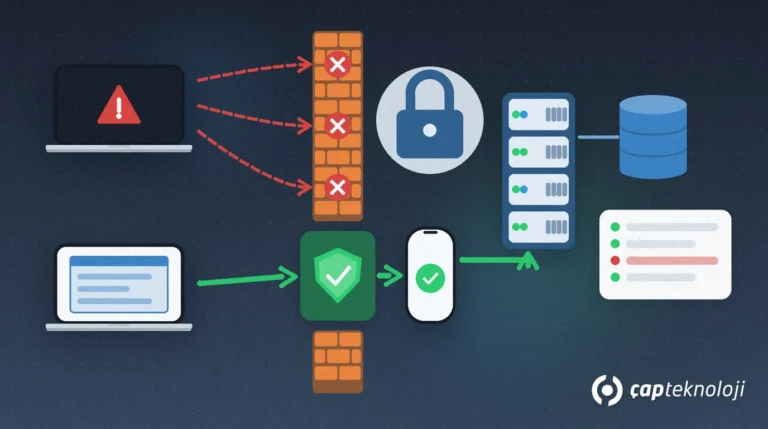
RDP güvenliği, Uzak Masaüstü bağlantılarını yetkisiz erişime karşı korur. Dışarıdan erişim yöntemlerinin karşılaştırması, 7 adımlık uygulama planı, port değiştirmenin neden yetmediği, saldırı şüphesinde yapılacaklar ve kontrol listesi.
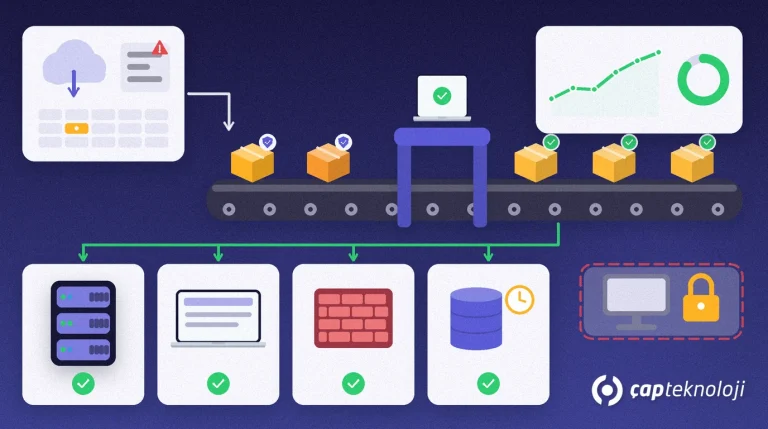
Sunucu, bilgisayar, ağ cihazı ve uygulamalarda güvenlik güncellemelerini takip etme, önceliklendirme, test etme ve doğrulama için pratik bir KOBİ rehberi.
Alan adınızı sahte fatura ve marka taklidinden koruyun: SPF, DKIM ve DMARC'ı envanter, DNS ve kademeli politika ile kurun.
Çok faktörlü kimlik doğrulama, parola yerine en az iki kanıt isteyerek hesaba girişi güçlendirir. KOBİ'lerde kurulum adımları ve sık hatalar.
Sızma testi, yetkili bir uzmanın sistemlerinize kontrollü biçimde girmeye çalışıp bulduğu açıkları önem derecesine göre raporladığı güvenlik testidir. KOBİ'ler için kapsam, test türleri, hazırlık listesi ve rapor sonrası adımlar.
KOBİ'lerde kurum kültürünü ve veri güvenliğini korumak için oltalama simülasyonu, çalışanları cezalandırmadan eğiten sürekli ve kontrollü testlerle yürütülmelidir.
İş e-postası dolandırıcılığı (BEC), bir yöneticiyi, çalışanı veya tedarikçiyi e-postayla taklit ederek şirketi sahte bir ödeme yapmaya ikna etme yöntemidir. Korunmak için MFA, SPF/DKIM/DMARC ve geri arama ile çift onaylı ödeme süreçleri gerekir.
Siber saldırılar KOBİ'leri de hedef alıyor. İzole yedek, MFA, güncel sistemler ve çalışan eğitimiyle riski azaltan 7 temel adımı ve KVKK yükümlülüklerini anlatıyoruz.
